A legnagyobb divatmárkákra szálltak rá az adattolvajok
Több ezer olyan weboldalt sikerült azonosítani, amelyek az elmúlt években ismert ruhaipari cégek nevével éltek vissza, és bőszen gyűjtötték a felhasználói, valamint a bankkártya adatokat.
A Bolster vállalat szakértői egy nagyszabású adathalász támadássorozatot lepleztek le. Kiderült, hogy a csalók ezúttal sem sajnálták az erőforrásaikat arra, hogy jelentős károkat okozzanak felhasználók széles körében. Mi sem bizonyítja mindezt jobban, mint hogy az alvilági akcióba legalább háromezer domain és hatezer hamis weboldal jutott szerephez. A legintenzívebb időszaknak az idei év első két hónapja számított, amikor havonta legalább 300 új kártékony weboldal vált elérhetővé a támadássorozathoz kapcsolódóan.
Az elkövetők ezúttal főként ismert ruhaipari vállalatok nevével igyekeztek visszaélni, és ilyen módon megtéveszteni a felhasználókat. A kutatók egyebek mellett a következő brandekkel történő csalásokra derítettek fényt: Nike, Puma, Asics, Adidas, Columbia, Guess, Caterpillar, Fila, Reebok, Tommy Hilfiger. Többek között ezen cégek weboldalait hamisították előszeretettel az adathalászok annak érdekében, hogy aztán értékes adatokhoz jussanak. A mondvacsinált weblapjaikon biztosították a vásárlás lehetőségét, amelynek során a felhasználók által megadott személyes adatokat, illetve bank- és hitelkártya információkat nemes egyszerűséggel bezsebelték.
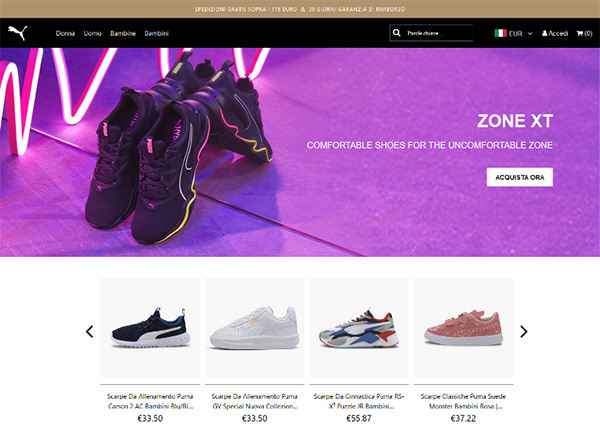
Egy hamis Puma weboldal
Az adathalászatba bevont domain nevek elemzése során a szakemberek arra a következtetésre jutottak, hogy a szóban forgó akció akár már 2018 óta folyhatott. Számos olyan domain nevet is feltártak, amelyek több mint két éve is léteztek, de akkor vélhetőleg még ártalmatlan weboldalakra vezettek. Ennek azért van jelentősége, mert minél tovább tudják legitimnek feltüntetni az oldalaikat az elkövetők, annál kisebb valószínűséggel szűrik ki azokat később a biztonsági megoldások. Ezt támasztja alá, hogy a Google keresője is jó néhány problémás weboldalt leindexelt, sőt voltak olyanok is, amiket nagyon előkelő, akár első helyen mutatott a találati listában.
A biztonsági szakértők arra hívták fel a figyelmet, hogy a webes keresők esetében nem célszerű körültekintés nélkül rögtön az első találatra kattintani különösen, ha az hirdetés, mivel a csalók is egyre gyakrabban reklámozzák a saját, meghamisított webhelyeiket. Érdemes a találatok között lejjebb görgetni, és a hirdetés nélkül megjelenő linkeket is szemügyre venni. A legfontosabb, hogy mindig meg kell győződni arról, hogy valóban eredeti, legitim weboldalon járunk, főleg akkor, ha azon bizalmas adatokat is meg kell adni.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat