Villámgyors frissítésre szorul a Flash


Az elmúlt két hónap a webböngészőket közvetve és közvetlenül érintő sebezhetőségek tekintetében nagyon mozgalmasra sikerült. Nemcsak maguk a böngészők kaptak jó néhány hibajavítást, hanem a hozzájuk kapcsolódó bővítmények is. Ez utóbbiak közül kétségtelenül kiemelkedett a Java és a Flash Player, amelyek esetében több kritikus veszélyességű, kártékony kódok terjesztésére is felhasználható biztonsági rést kellett befoltozni. Ráadásul a Flash Player még a hónap végére is tartogatott egy "meglepetést".
Az Adobe jelezte, hogy egy nagyon fontos biztonsági frissítést adott ki a Flash Playerhez, amivel ezúttal három sebezhetőséget orvosolt. Ezek közül kettőről bebizonyosodott, hogy azokat egy ideje már kihasználja a kiberbűnözés a saját céljai elérése érdekében. Mindez pedig azt is jelenti, hogy a frissítéseket nem célszerű halogatni, különösen nem a Firefox felhasználóinak. Ennek pedig az az oka, hogy a három biztonsági rés közül kettő kifejezetten a Firefox bővítmény esetében tud problémákat okozni. Az egyik a fontos védelmi vonalat jelentő sandbox technológia megkerülésére adhat lehetőséget, míg a másik jogosulatlan kódfuttatásban kaphat szerepet. A hibák kihasználásához a támadóknak a felhasználókat arra kell rábírniuk (különféle megtévesztő trükkök alkalmazásával), hogy olyan linkekre kattintsanak, amelyek speciálisan szerkesztett Flash objektumokkal felvértezett weboldalakra mutatnak.
"Az Adobe-nak tudomása van arról, hogy a CVE-2013-0643 és a CVE-2013-0648 jelzésű sebezhetőségek kihasználása elkezdődött különféle célzott támadások keretében. Ezek során arra próbálják rávenni a felhasználókat, hogy kattintsanak kártékony Flash tartalmakkal ellátott weblapokra mutató hivatkozásokra. A két sérülékenység kifejezetten a Firefox célkeresztbe állítására alkalmas" - nyilatkozata az Adobe. A cég egyébként nem nevezte meg a most megszüntetett hibák felfedezőit, azonban könnyen elképzelhető, hogy valamelyik sérülékenységet a Firefox biztonsági csapata jelezte az Adobe fejlesztőinek.
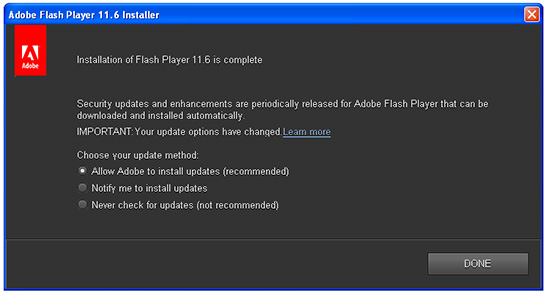
Érdemes beállítani az automatikus frissítést!
Nem akar működni a tervszerű frissítés
Az Adobe már tavaly jelezte, hogy a Flash Player frissítéseket előre tervezhető módon fogja kiadni, és igazodik a Microsoft minden hónap második keddjén esedékes hibajavításainak megjelenéséhez. Azonban a tervek egyelőre nem igen váltak be, ugyanis az Adobe-nak idén már másodszor kellett soron kívül frissítenie a Flash Playert. Összességében az első két hónapban négy foltozáson esett át a szoftver. Ugyanakkor meg kell jegyezni, hogy az Adobe-nak jó oka volt arra, hogy ne ragaszkodjon makacsul az eredeti elképzeléseihez, hiszen valóban kritikus veszélyességű sérülékenységeket kellett orvosolnia.
Wolfgang Kandek, a Qualys műszaki igazgatója a mostani frissítés kapcsán csak annyit mondott, hogy az elmúlt két hónap a biztonsági közlemények szempontjából igen viharos volt. A szakember szerint az informatikai részlegek és a felhasználók is nehezen tudták tartani a lépést.
Frissítsünk!
Az Adobe Flash Player legújabb kiadása a cég weboldalairól tölthető le, vagy a frissítési funkciók segítségével telepíthető. A Chrome valamit az Internet Explorer 10 pedig a szokásos módon, automatikusan megkapja a frissítéseket.






-
A wolfSSL-hez megérkezett a legújabb biztonsági frissítés. Ennek révén 11 sérülékenység orvosolható.
-
A GLPI újabb biztonsági frissítést kapott.
-
Hat biztonsági résre derült fény a Zabbix kapcsán.
-
A SonicWall kritikus veszélyességű sebezhetőséget is javított az SMA1000 szériás appliance-ek kapcsán.
-
Az Android októberi frissítése több mint húsz biztonsági frissítéssel szolgál.
-
A Samsung egy tucat biztonsági hibajavítást adott ki a különféle alkalmazásaihoz.
-
Egy tucat biztonsági rést foltoztak be a VLC Media Player fejlesztői.
-
Kritikus veszélyességű sebezhetőségekre figyelmeztetett a Dell a DSU kapcsán.
-
A FreeBSD-hez nyolc patch vált letölthetővé.
-
Az Apache HTTP Serverhez jelentős biztonsági frissítés érkezett.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat