Titkosításban erősített a Twitter
A Twitter megerősítette a titkosítási eljárásait, aminek köszönhetően a közösségi oldal adatforgalmának lehallgatása nehezebbé vált.
A megfigyelési botrányok nem hagyják nyugodni a legnagyobb amerikai vállalatokat. A Yahoo! a napokban jelezte, hogy a webes levelezőszolgáltatásának esetében alapértelmezetté teszi a titkosított (HTTPS-alapú) kommunikációt, miközben a Google közölte, hogy minden egyes digitális tanúsítványát lecseréli 2048 bitesre. Emellett a Microsoft sem tétlenkedett, hiszen bejelentette, hogy az Office 365 szolgáltatásának keretében titkosítással látja el az elektronikus leveleket. A lehallgatások elleni közdelemben a Twitter sem kívánt lemaradni, hiszen új védelmi intézkedéseket foganatosított.
A Twitter körülbelül másfél évvel ezelőtt alapértelmezetté tette a HTTPS-alapú kommunikációt, ami a cég szerint beváltotta a hozzá fűzött reményeket, és bizonyította, hogy valóban szükség volt a titkosítás megkövetelésére. Azonban az akkor bevezetett eljárások még nem feleltek meg minden szempontból az üzemeltetők elvárásainak, így a Twitter a napokban egy újabb, jelentős intézkedésre szánta el magát, és megteremtette az úgynevezett forward secrecy támogatásához szükséges feltételeket.
A forward secrecy révén a hálózati adatforgalom - főleg utólagos - lehallgatása, visszafejtése válik nehezebbé. A hagyományos HTTPS-alapú kommunikáció során a szerveren tárolódik egy titkos kulcs, ami ha illetéktelen kezekbe kerül, akkor a dekódolás nem okoz különösebb nehézséget. Ezzel szemben a forward secrecy alkalmazásakor rendszeresen változik, cserélődik a kulcs.
Jacob Hoffman-Andrews, a Twitter biztonsági mérnöke elmondta, hogy a kulcsforgatáshoz egy új rendszert vezettek be, amely egyrészt hibatűrő architektúrára épül, másrészt minden tizenkettedik órában legenerál egy új kulcsot. Emellett a régi kulcsokat 16 óránként megsemmisíti. A szakember hangsúlyozta, hogy az adatokat tempfs-en tárolják olyan környezetekben, ahol swap partíciók sincsenek konfigurálva - elkerülendő ezzel, hogy a kulcsok bárhol is megőrzésre kerüljenek a memórián kívül.
"A forward secrecy támogatásának érdekében engedélyeztük az EC Diffie-Hellman eljárást. A Diffie-Hellman kulcsserének alapvetően két típusa létezik. Az egyik a hagyományos, amely jóval több CPU erőforrást igényel, mint az RSA, míg a másik az ECDHE (Elliptic Curve Diffie-Hellman), ami csak kis mértékben költségesebb műveleteket eredményez az RSA-algoritmusokhoz képest" - nyilatkozta Hoffman-Andrews. A szakember egy teljesítménytesztre hivatkozva azt is kifejtette, hogy az optimalizált ECDHE összességében 15 százalékkal több erőforrást emészt fel, mint a 2048 bites RSA. (Ugyanez az érték a hagyományos Diffie-Hellman esetében 310 százalék szerver oldalon.)
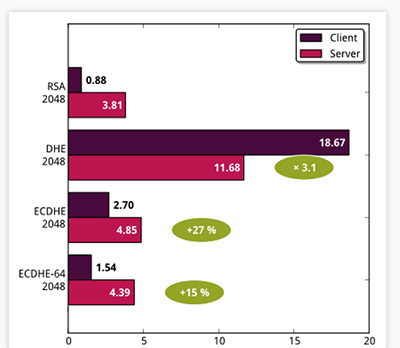
Forrás: Vincent Bernat
A Twitter eddigi statisztikái szerint az ECDHE támogatás kliens oldalon 75 százalékban biztosított. A maradék 25 százalék esetében pedig olyan régebbi rendszerekről van szó, amelyek nem rendelkeznek ECDHE kompatibilitással. A bevezetett biztonsági újdonság a következő domainekre érvényesül:
twitter.com
api.twitter.com
mobile.twitter.com.
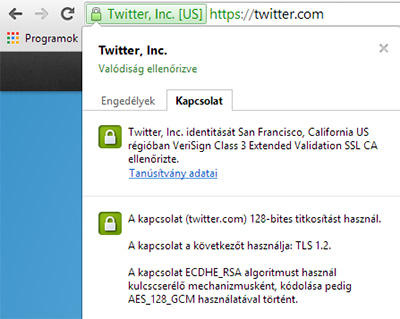
Kapcsolati tulajdonságok a Google Chrome-ban
Végül meg kell jegyezni, hogy a forward secrecy azért korántsem számít új keletű védelmi megoldásnak. A Google már 2011 óta alkalmazza, míg a Facebook idén határozott úgy, hogy a rendszereit kompatibilissé teszi az egyre népszerűbbé váló eljárással.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat