Titkosítással bővül az Office 365
A Microsoft bejelentette, hogy az Office 365-höz kapcsolódó e-mail szolgáltatását titkosítással vértezi fel, ami jelentősen fokozhatja a levelezésbiztonságot.
A megfigyelési botrányok és a Snowden-ügy árnyékában a felhőalapú szolgáltatásokat biztosító vállalatok pontosan érzik azt, hogy lépéseket kell tenniük az ügyfelek bizalmának megszerzése és fenntartása érdekében. A Yahoo! nemrégen jelentette be, hogy január 8-ától kezdődően alapértelmezetté teszi az SSL-alapú védelmet a levelezőszolgáltatásainak esetében. (Erre a döntésre sokat kellett várni, hiszen például a Google már 2010-ben meghozta ugyanezt az intézkedést.) A Google pedig jelezte, hogy a webhelyeihez, weboldalaihoz tartozó digitális tanúsítványokat lecseréli 2048 bitesre, hogy ezzel is fokozza a webszerverek és a webböngészők közötti adatforgalom biztonságát. A védelmi intézkedésekhez kapcsolódó bejelentésekből a Microsoft sem maradt ki, hiszen jelezte, hogy jövőre egy jelentős fejlesztéssel fog előrukkolni a levéltitkosítás terén.
Érkeznek a titkosított Office 365 levelek
A Microsofton is meglehetősen nagy a nyomás, hogy az Office 365 szolgáltatásaihoz olyan biztonsági megoldásokat tegyen elérhetővé, amelyek egyrészt megfelelő, vállalati szintű védelmet biztosítanak, másrészt a lehető legegyszerűbben bevezethetők és alkalmazhatók. Az egyszerűségnek azért is fontos szerepe van, mert az Office 365 egyebek mellett az üzemeltetési költségek csökkentését tűzte ki célul, így nem lenne éppen szerencsés, ha ismét oda jutnánk, hogy a titkosítások konfigurálásához komoly szakértelmet igénylő műveleteket kellene végrehajtani. Az eddig megjelent hírek, információk szerint a Microsoftnak sikerült olyan módon leegyszerűsítenie a titkosítás adminisztrálását, hogy az vélhetőleg nem fog különösebb gondot okozni a vállalatok berkein belül.
„Nem érdekes, hogy a címzett milyen rendszert használ – Outlook.com, Yahoo!, Gmail, Exchange Server, Lotus Notes, GroupWise, Squirrel Mail stb. – az érzékeny üzleti kommunikáció egy újabb védelmi réteggel egészíthető ki a jogosulatlan hozzáférésekkel szemben” - nyilatkozta Shobhit Sahay, a Microsoft Exchange termékmenedzsere. A szakember hozzátette, hogy az új, Office 365 Message Encryption nevén debütáló szolgáltatás a jövő év első negyedévében válik elérhetővé. Az Office 365 E3 és E4 csomagok előfizetői ingyenesen vehetik majd igénybe az új lehetőséget, amely egyébként a Windows Azure Rights Management részeként is meg fog jelenni.
Hogyan fog működni?
Az Office 365 Message Encryption mind adminisztrátori, mind felhasználói szempontból törekszik az egyszerűségre. A rendszergazdák az erre szolgáló adminisztrátori felületen kézbesítési szabályokat hozhatnak létre, amelyek révén – számos szempont figyelembevételével – beállíthatják, hogy pontosan milyen e-mailek esetében van szükség titkosítás alkalmazására. Amennyiben ezt követően egy felhasználó olyan levelet akar küldeni, amely illeszkedik a szabályokra, akkor a rendszer automatikusan elvégzi a titkosítást. Mindezt még azelőtt megteszi, hogy a küldemény elhagyná a levelezőrendszer határait, így számos manipuláció kiküszöbölhetővé válik.

Amikor a címzetthez megérkezik a titkosított e-mail, akkor abban pontos – az üzemeltetők által testre szabható – leírást kap arról, hogy miként is tekintheti meg a levél tartalmát. Ekkor tulajdonképpen egy ZIP-formátumú csatolmány érkezik, amelynek megnyitását követően az alapértelmezett böngészőben megjelenik egy oldal. Itt be kell jelentkezni egy érvényes Office 365 ID-val vagy egy Microsoft Account hozzáféréssel. Ezt követően pedig olvashatóvá válik az e-mail. Az Office 365 Message Encryption fontos jellemzője, hogy ha a felhasználó egy titkosított levélre válaszol, vagy azt továbbítja, akkor a titkosítás szintén automatikusan megtörténik.
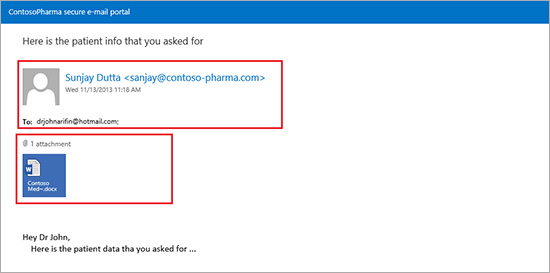
Az Office 365 Message Encryption jelentős mértékben építkezik a Microsoft Exchange Hosted Encryption (EHE) megoldására, amelynek egyébként utódjául fog szolgálni. A fejlesztők ígérete szerint azonban az EHE-hez képest jóval egyszerűbben lehet majd konfigurálni.
A Microsoft hangsúlyozta, hogy a titkosítás nemcsak a levelek továbbítása során jut szerephez, hanem az e-mailek – Office 365-öt kiszolgáló infrastruktúrában történő – tárolásakor is. Az adatközpontokban található merevlemezeken a BitLocker gondoskodik az érzékeny adatok oltalmazásáról.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat