Kiberbiztonsági keretrendszer segíti a védekezést
Elérhetővé vált annak a biztonsági keretrendszernek a végleges kiadása, amely a Fehér Ház felkérésére készült az elmúlt egy év során.
Egy évvel ezelőtt Barack Obama elnök arra utasította az amerikai Nemzeti Szabványügyi és Technológiai Intézetet (NIST - National Institute of Standards and Technology), hogy dolgozzon ki egy olyan biztonsági keretrendszert, amely iránymutatóként szolgálhat a kiberinfrastruktúrák által biztosított létfontosságú szolgáltatások épségének megőrzéséhez. Ebből a szempontból a kritikus infrastruktúrák, a banki, szállítási és telekommunikációs rendszerek is a figyelem középpontjába kerültek. Végül azonban egy olyan dokumentum született, amely nemcsak a legnagyobb intézmények és vállalatok számára lehet előnyös, ugyanis minden szervezetnek tartogat megfontolandó tanácsokat.
A keretrendszer kialakításában több száz biztonsági szakértő vett részt. Az előzetes kiadásokhoz megannyi észrevétel érkezett, amelyek részben be is kerültek a dokumentumba. A végleges változat végül tartalmazza mindazon alapvető védelmi intézkedéseket, mechanizmusokat, amelyek alkalmazásával a rendszerek támadásokkal szembeni ellenálló képessége növelhető, miközben jobban átláthatóvá és mérhetővé válik a biztonság.
Nem maradtak el a kritikák
 A 41 oldalas keretrendszernek a dicséretekből és a kritikákból is kijutott. Ez pedig elsősorban arra vezethető vissza, hogy sokszor nem volt megfelelően tisztázott a dokumentum szerepe és célcsoportja. Több kritika látott napvilágot azzal kapcsolatban, hogy a keretrendszer túl homályosan fogalmaz, és így nem képvisel igazi értéket. Ennek kapcsán Harriet Pearson szakértő, aki maga is részt vett az iránymutatások összeállításában, azt nyilatkozta, hogy a keretrendszer elsősorban a felsővezetők számára szól, például az igazgatóknak, a biztonsági főnököknek, az auditorok vezetőinek, és mindazoknak, akik egy adott szervezeten belül felelnek a biztonságért. Véleménye szerint a keretrendszer választ adhat például egy biztonsági vezetőnek a következő kérdésre: "Honnan tudhatom, hogy amit csinálok az elégséges-e?". A szakember azt is hangsúlyozta, hogy a dokumentum ugyan nem tartalmaz technológiai javaslatokat, azonban az irányítási feladatokra és a védelmi intézkedésekre rámutat.
Andrew Wild, a Qualys biztonsági vezetője szerint a keretrendszer alapvetően egy szép munka, és jól rávilágít arra, hogy a szervezeteknek miként kellene alkalmazniuk a kockázatközpontú megközelítést a biztonság fokozása érdekében. Ugyanakkor azt is mondta, hogy ez a dokumentum sem lesz csodaszer a problémák kezelésében. Elvégre a legtöbb biztonságért felelős szakember eddig is átlátta, hogy miként kellene megvédenie a rábízott rendszereket. A baj inkább az erőforrások hiányával van, ugyanis a felsővezetők sokszor nem biztosítanak megfelelő körülményeket a védelem kialakításához. "Hogyan segíthet egy keretrendszer a védelem megerősítésében, ha az erőforrások nem adottak?" - tette fel a kérdést Wild.
A keretrendszer
Az új keretrendszerben szó van az alapvető védelmi feladatokról, a megvalósítási lehetőségekről és a kiberbiztonsági stratégiákhoz, tervekhez kötődő integrálási kérdésekről. A magját azok a tevékenységek adják, amelyek különféle kategóriákba (eszközmenedzsment, hozzáférés-szabályozás, fenyegetettségelemzés,...) és alkategóriákba sorolhatók. A legfontosabb feladatok között a következőket említi: azonosítás, védelem, felismerés, reagálás és helyreállítás. E teendők más ajánlások kapcsán is sokszor előtérbe kerülnek, de ez azért sem meglepő, mert az NIST a keretrendszerének összeállításakor igyekezett már meglévő szabványokra támaszkodni, és megtalálni az azok közötti egyensúlyt. Így például az egyes biztonsági teendők részletezése nem is történt meg mély szinten, ehelyett a szerzők nemes egyszerűséggel egyéb előírásokra vonatkozó hivatkozásokat illesztettek a dokumentumba.
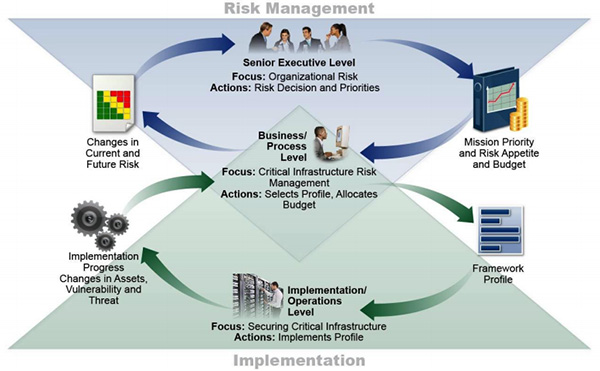
Forrás: NIST
"A keretrendszer nem helyettesíti vagy cseréli le a szervezetek által jelenleg is alkalmazott üzleti vagy kiberbiztonsági kockázatmenedzsment folyamatokat, hanem sokkal inkább kiegészíti azokat" - hangsúlyozták a szerzők. Egyben hozzátették, hogy az új ajánlások révén a vállalatok, intézmények a jelenlegi folyamataik mentén azonosíthatják a kockázatokat, és ilyen módon erősíthetik a kockázatmenedzsmentet.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat