Gőzerővel készül a kiberbiztonsági keretrendszer
Hónapokon belül összeáll az a keretrendszer, amely az amerikai kormány kérésére készül, és a kiberbiztonsági kockázatok kezelését hivatott elősegíteni.
A Fehér Ház idén februárban kérte fel az NIST-t (National Institute of Standards and Technology), hogy mihamarabb állítson össze egy olyan iránymutatást, illetve tegyen közzé olyan ajánlásokat, amelyek révén a szervezetek megerősíthetik az informatikai infrastruktúráik védelmét. Az elmúlt hónapokban az NIST szakemberei folyamatosan dolgoztak a dokumentumokon. Először júliusban ismertették az elképzeléseiket egy San Diegoban megtartott rendezvényen. Akkor még csak nagyon vázlatosan számoltak be a fejleményekről, de mostanra elkészült az új keretrendszer első tervezete. Ehhez a szerzők a következő hetekben várják az észrevételeket, kritikákat, javaslatokat. Szeptemberben pedig további részletekkel fognak szolgálni.
Mi lesz ebből?
Az új keretrendszer célja, hogy a szervezetek számára iránymutatásokat adjon, melyek révén könnyebben és átfogóbban tudják kezelni a kiberbiztonsági kockázatokat, hasonlóan, ahogy azt a mindennapokban a pénzügyi és a működési kockázatok kapcsán is teszik. Amikor a keretrendszer végleges kiadása megjelenik, akkor az három nagy részre fog tagolódni. Így szó lesz benne az alapvető feladatokról, a megvalósítási lehetőségekről és a kiberbiztonsági stratégiákhoz, tervekhez kötődő integrálási kérdésekről.
A keretrendszer magját azok a tevékenységek adják, amelyek különféle kategóriákba (eszközmenedzsment, hozzáférés-szabályozás, fenyegetettségelemzés,...) és alkategóriákba sorolhatók. Az ajánlás tervezete a legfontosabb feladatok között a következőket említi: azonosítás, védelem, felismerés, reagálás és helyreállítás. E teendők más ajánlások kapcsán is sokszor előtérbe kerülnek, de ez azért sem meglepő, mert az NIST a keretrendszerének összeállításakor igyekezett már meglévő szabványokra támaszkodni, és megtalálni az azok közötti egyensúlyt.
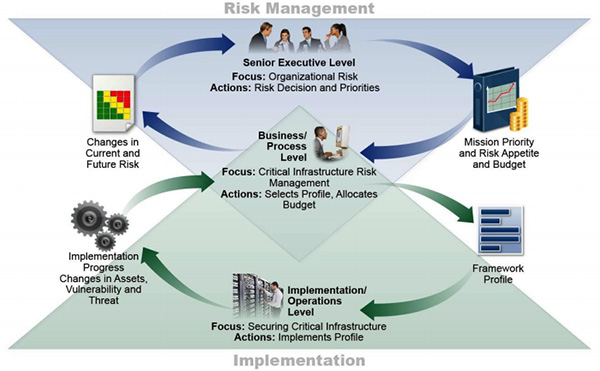
Forrás: NIST
"A keretrendszer nem helyettesíti vagy cseréli le a szervezetek által jelenleg is alkalmazott üzleti vagy kiberbiztonsági kockázatmenedzsment folyamatokat, hanem sokkal inkább kiegészíti azokat" - hangsúlyozták a szerzők. Egyben hozzátették, hogy az új ajánlások révén a vállalatok, intézmények a jelenlegi folyamataik mentén azonosíthatják a kockázatokat, és ilyen módon erősíthetik meg a kockázatmenedzsmentet.
A jövő
Az NIST tervei szerint az új keretrendszer második, már jóval teljesebb képet mutató tervezete októberben válik letölthetővé. A végleges kiadás pedig 2014 februárjában fog érkezni. Ugyanakkor a szakértők ezt követően is folyamatosan frissítik majd az ajánlásokat.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat