Galaxy S4: így lehet biztonságos az Android
A Samsung nem nézte tétlenül az Androiddal kapcsolatos biztonsági aggályokat. Lépett, és megalkotta a BlackBerry egyes technológiáinak riválisát.
A Biztonságportálon a múlt héten számoltunk be arról, hogy a BlackBerry milyen újdonságokkal igyekszik növelni a vállalati, kormányzati és egyéb biztonságérzékeny szektorokban a piaci részesedését. A gyártó a hagyományaihoz hűen a legújabb 10-es verziójú operációs rendszerének és az arra épülő készülékeinek esetében is nagy hangsúlyt helyezett a biztonsági technológiák fejlesztésére. Ezek közül kiemelkedik a Balance, amely többek között a vállalati és a magáncélú készülékhasználatot igyekszik oly módon "szétválasztani", hogy csökkenthetővé váljanak az adatbiztonsági kockázatok. A BlackBerry azonban korántsem az egyetlen cég, amely felismerte a legújabb mobilbiztonsági igényeket. A Samsung is lépett.
Az Android alapú okostelefonok és táblagépek gyártóinak nagyon fontos, hogy a piaci bővülés érdekében az egyéni felhasználók mellett az üzleti szférában is jelentős sikereket tudjanak elérni. Ahhoz azonban, hogy a vállalati környezetek is mind elfogadóbbá váljanak az Androiddal szemben, az egyik legfontosabb feladat a biztonság növelése, illetve a menedzselhető védelem megteremtése. Ezt eddig különféle MDM (Mobile Device Management) eszközfelügyeleti megoldásokkal lehetett megvalósítani. Azonban a Samsung úgy érezte, hogy mindez nem elegendő, és a védelmi technológiákat mélyebb szinten, több rétegben kell implementálni. Így született meg a KNOX.
"Ahogy terjesztjük ki a pozícióinkat az üzleti szféra felé, úgy növekszik az ügyfelek igénye a vállalati szintű biztonsági megoldások iránt" - nyilatkozta Dr. Injong Rhee, a Samsung technológiai stratégiáért felelős csoportjának alelnöke.
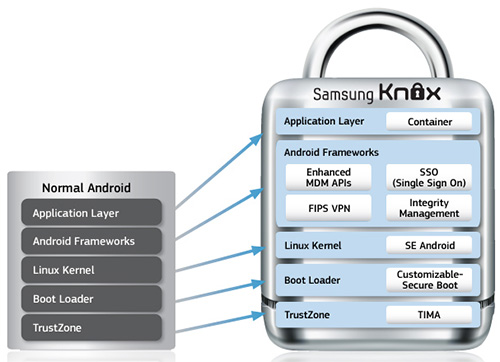
Mit tud a KNOX?
A KNOX alapvetően három területet fed le: platform- és alkalmazásbiztonságot valamint a mobil eszközfelügyelettel való együttműködést. Ezek közül a legjelentősebb előrelépések kétségtelenül az operációs rendszer védelmének valamint az alkalmazások izolálásának megvalósítása kapcsán történtek. Ebből kifolyólag a KNOX számos olyan célkitűzéssel született, amely a Balance fejlesztőit is vezérelte.
A platform, illetve az Android biztonságának megerősítése három jelentősebb pilléren nyugszik. Ezek közül az első a Secure Boot, amelyet a Samsung nemes egyszerűséggel a védelem első vonalának nyilvánított. Ennek feladata, hogy csak ellenőrzött és hitelesített szoftverek futtatását tegye lehetővé az eszközökön. A második technológia a TIMA (TrustZone-based Integrity Measurement Architecture), amely folyamatos integritásellenőrzést biztosít elsősorban az operációs rendszer kerneljének irányába. Amikor a TIMA azt észleli, hogy a rendszermag integritása sérült, akkor előre beállított szabályok alapján beavatkozik. Így az is elérhető, hogy egy manipulált kernel esetén a készüléket ne lehessen elindítani. A harmadik védelmi megoldást pedig a SE Android (Security Enhanced Android) biztosítja. Ennek révén, ha egy kártékony kód megkerüli az alkalmazásszintű megszorításokat, akkor még mindig van egy olyan biztonsági réteg, amely biztosítja a megfelelő hozzáférés-vezérlést, illetve az alkalmazások izolációját.
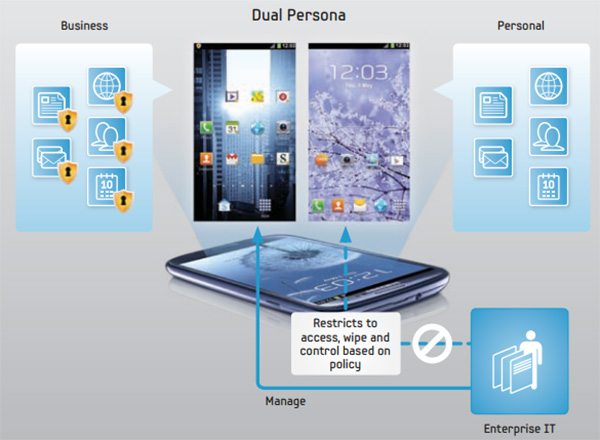
Az alkalmazásszintű biztonság is három megoldásban testesül meg. A legfontosabb a KNOX Container nevet kapta, és a feladata, hogy egy jól elszeparált, ugyanakkor megfelelően felügyelhető területet biztosítson a készülékeken. A létrehozott konténerben alkalmazások futtathatók, és adatok tárolhatók izoláltan a mobil más részeitől. Ez pedig elősegítheti a BYOD-trendek lekövetését, azaz a magánkészülékek üzleti célokra történő használatát.
A védelem fontos részét képezi a titkosított fájlrendszer is. Ezáltal AES-256 alapú eljárásokkal lehet megóvni az izolált szegmensben tárolt adatokat. Végül, de nem utolsó sorban a Samsung a távoli elérések biztonságának megerősítésén is dolgozott, és továbbfejlesztett VPN-képességekkel ruházta fel a KNOX-ot.
Nincs megállás
A KNOX először a nemrégen bemutatott Galaxy S4 készülékekben kap helyet. A gyártó bejelentése alapján azonban még egy újdonság rendelkezésre fog állni akkor, amikor a felhasználók a kezükbe veszik az új készüléket. Ez pedig nem más, mint hogy firmware szinten integrálásra kerül az Absolute Software felhőalapú felügyeleti megoldása, amelynek segítségével az okostelefonok bárhonnan követhetővé válhatnak, és szükség esetén zárolhatók vagy törölhetők. Mindezt pedig elég makacs módon teszi, ugyanis, ha egy tolvaj letörli a készüléket, akkor az Absolute technológiája firmware szinten képes újjáépülni egy firmware másolat segítségével.
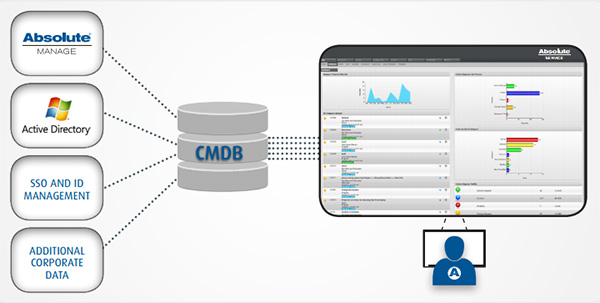
Az Absolute megoldása alapértelmezetten kikapcsolt lesz az új Galaxy készülékeken, és a jelenlegi tervek szerint némi fizetség ellenében lehet majd igénybe venni a szolgáltatást. Ugyanakkor a Samsung és az Absolute a jövőben azt szeretné elérni, hogy ez a fajta technológia az egyéni felhasználók körében is elterjedjen.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat