Foltozza be Ön is az okosóráját!
Az Apple első alkalommal adott ki biztonsági frissítést a Watch OS operációs rendszeréhez. Ezzel elkezdődött a cég okosóráinak foltozgatása.
Nem egészen egy hónappal a Watch OS bemutatkozása után megérkezett az első frissítés. Ez mind funkcionalitás, mind biztonság szempontjából hozott újdonságokat. Az előbbi esetben elsősorban a Siri, egyes alkalmazások, illetve a fitnesz funkciók fejlődtek. A biztonság terén pedig összesen 14 hibajavítás érkezett. Ezért elmondható, hogy az Apple Watch tulajdonosoknak érdemes lesz áttérniük a Watch OS 1.0.1-es kiadására.
Befoltozott biztonsági rések
Mivel a Watch OS jelentős mértékben építkezik az okostelefonokon és táblagépeken szolgálatot teljesítő iOS-re, ezért bizonyos hibákat is megörökölt. Így az Apple által most kiadott biztonsági frissítések között találunk olyanokat, amelyekkel a legutóbbi iOS hibajavítások kapcsán már találkozhattunk. Noha egy verzióváltásból még nem lehet messzemenő következtetéseket levonni, az azért valószínűsíthető, hogy a jövőben is kéz a kézben fognak járni a Mac OS X, az iOS, valamint a Watch OS frissítések.
Az Isidor Biztonsági Központ szerint a Watch OS 1.0.1 megszüntetett sérülékenységei leginkább a kernelt érintik, amely memória- és hálózatkezelési rendellenességektől szabadult meg. Biztonságosabbak lettek a TCP és az IPv6 támogatást biztosító összetevők is. Emellett a fejlesztők egy súlyos hibát orvosoltak a betűtípusok feldolgozását végző FontParser komponens esetében. E sebezhetőség kihasználásával az elkövetőknek - speciálisan szerkesztett betűtípus fájlokkal - jogosulatlan kódfuttatásra nyílhat lehetőségük.
Az Apple a Watch OS SSL/TLS kezelése kapcsán is több ponton erősített a védelmen. Egyrészt orvosolta azt a sérülékenységet, amely eddig FREAK (Factoring RSA Export Keys) típusú támadások végrehajtásához járulhatott hozzá. Emellett pedig a megbízható tanúsítványokkal kapcsolatos szabályokon is módosított.
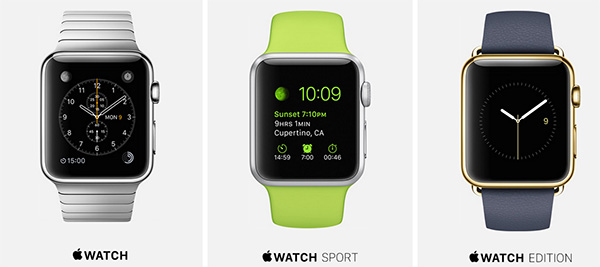
Mindhárom típus frissítésre szorul
Ráhangolódnak a biztonsági kutatók
Az Apple Watch OS első biztonsági frissítése nemcsak arra hívta fel a figyelmet, hogy az okosórák korában sem lehet majd figyelmen kívül hagyni a biztonsági szempontokat, hanem arra is, hogy egyre többen mutatnak érdeklődést az okosórák gyenge pontjainak feltérképezése iránt. A mostani hibajavítások által orvosolt sérülékenységek egy részét már külső biztonsági kutatók jelezték az Apple fejlesztőinek. Független szakértők, sőt a Google biztonsági csoportja is jelzett sebezhetőségeket. Úgy tűnik tehát, hogy megkezdődött az okosórákban fellelhető biztonsági rések utáni hajtóvadászat.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat