Bekeményített a romboló TeslaCrypt program
A TeslaCrypt nevű kártékony program eddig is sok helyreállíthatatlan kárt okozott, de a legújabb kiadása mindenen túltesz. Adatmentés nélkül egy fertőzés komoly következményekkel járhat.
A TeslaCrypt az év elején hívta fel magára a figyelmet, amikor az első variánsa csatlakozott a fájltitkosító, felhasználókat megzsaroló kártékony programok táborához. A legfontosabb célja az volt, hogy a fertőzött számítógépeken lévő állományokat lekódolja, használhatatlanná tegye, majd a helyreállításhoz szükséges információkat váltságdíjhoz kösse. Ezáltal próbálta pénzhez, pontosabban bitcoinokhoz juttatni a terjesztőit. Amivel "kiemelkedett" a mezőnyből az elsősorban az volt, hogy játékokhoz tartozó fájlokat, felhasználói profilokat és mentett játékmeneteket tároló állományokat sem kímélt, azaz a fiatalabb korosztály számára is komoly bosszúságot tudott okozni.
Az elmúlt hónapokban a TeslaCrypt folyamatosan fejlődött, és úgy tűnik, hogy a fejlesztőinek munkakedve a nyáron sem lankadt. Sőt egy olyan változattal rukkoltak elő, amely minden eddiginél jobban megnehezíti a károk helyreállítását.
A TeslaCrypt eddigi variánsainak közös jellemzője volt, hogy egy kiterjesztéslista alapján állományokat titkosítottak le, miközben Tor hálózaton keresztül kommunikáltak a vezérlőszerverekkel. A titkosításhoz AES-256-CBC algoritmust használtak, és Bitcoinban követelték a váltságdíjat. Azonban rendelkeztek olyan hibákkal, hiányosságokkal, amelyek révén volt esély arra, hogy a már kompromittált állományokat fizetés nélkül is eredeti állapotra lehessen hozni. Például az első változatokhoz kapcsolódó vezérlőszerverek automatikusan kapták a fizetési információkat, és küldték ki a dekódoláshoz szükséges kulcsokat a fizető áldozatok számára. Azonban ebbe a folyamatba hiba csúszott, aminek kihasználásával fizetés nélkül is rá lehetett bírni a kiszolgálókat a dekódoló kulcsok kiküldésére.
A későbbi változatok esetében pedig a fertőzött rendszereken egy key.dat vagy egy storage.bin nevű állomány jött létre, amelyek a titkosításhoz használt kulcsokat tartalmazták. Ezeket a zsaroló program a titkosítás befejezését követően felülírta "nulla" vagy véletlenszerűen generált karakterekkel. Azonban ha a számírógépet még a titkosítás befejezte előtt sikerült lekapcsolni, akkor a dekódoló kulcs bent maradt a fájlokban, és felhasználható volt a helyreállításhoz.
Itt az új verzió
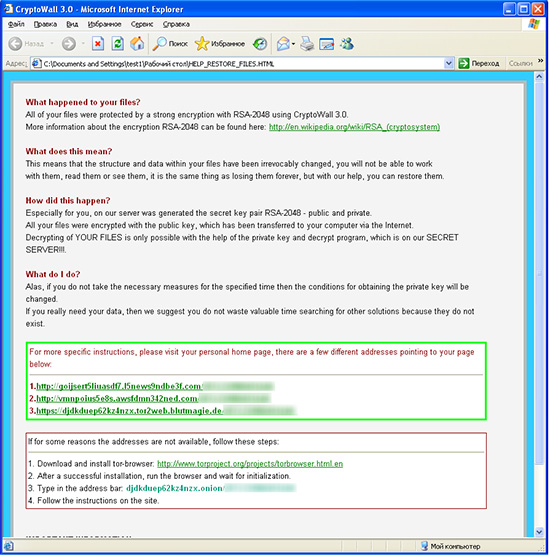
A Kaspersky Lab legutóbbi elemzése szerint a TeslaCrypt készítői tanultak a korábbi "hibáikból", és a legújabb, 2.0-ás verziójú károkozójukat jelentősen megerősítették. Ugyan a célok változatlanok maradtak, de több újdonság is megfigyelhető. Így például a TeslaCrypt 2.0 már nem tartalmaz grafikus felhasználói felületet, hanem mindössze egy HTML fájl segítségével közli a követeléseit. Az ilyen módon megjelenő weblap kísértetiesen hasonlít arra a felületre, amelyet a CryptoWall 3.0 is használ.
Forrás: Kaspersky Lab
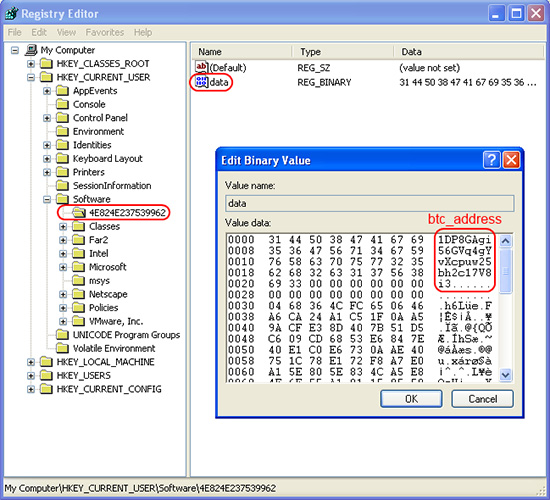
A biztonsági kutatók szerint a legújabb TeslaCrypt a titkosítás terén is bekeményített, és szofisztikáltabb módszereket alkalmaz. A fájlok titkosítása előtt egy mester és egy munkameneti (session) kulcsot generál. Az előbbi minden rendszeren egyedi, míg az utóbbi a károkozó minden egyes memóriába történő betöltődésekor (például a számítógép újraindítása után) megváltozik. Az előző variánsokkal ellentétben a 2.0-ás változat már nem fájlokba menti le a kulcsokat, hanem a regisztrációs adatbázis alábbi bejegyzéseibe:
HKCU\Software\[véletlenszrű azonosító]\data
HKCU\Software\msys\ID
Forrás: Kaspersky Lab
Terjedés
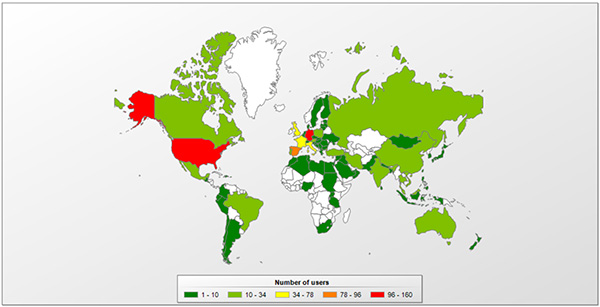
A TeslaCrypt eddig leggyakrabban az Egyesült Államokban, Németországban és Spanyolországban ütötte fel a fejét, de tulajdonképpen globálisan terjed.
Forrás: Kaspersky Lab
Védekezés
A kártékony program elleni védekezés legfontosabb elemét a biztonsági mentések jelentik, amelyeket a védett számítógéptől fizikailag leválasztva kell tárolni, nehogy a károkozó azokat is tönkretegye. Emellett természetesen figyelni kell a víruskeresők naprakészen tartására, valamint az operációs rendszer és az alkalmazások rendszeres frissítésére. Ez utóbbi azért is fontos, mert a TeslaCrypt legtöbbször jól ismert exploit kitek (Angler, Sweet Orange, Nuclear) segítségével terjed kártékony weboldalakon keresztül.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat