A fiatalokat vették célba a zsaroló kiberbűnözők
A felhasználók megzsarolására és komoly rombolásra képes kártékony programok készítőinek látókörébe egyre inkább a fiatal korosztály kerül. Ezért a játékos kedvű felhasználóknak is mind óvatosabbnak kell lenniük.
Miközben a hírhedt CryptoLocker, CryptoWall és a hasonló kártékony programok folyamatosan fejlődnek, aközben új, de hasonló célokat dédelgető károkozók is felütik a fejüket. Ezeknek pontosan az a céljuk, mint az elődjeiknek: titkosítani a fertőzött számítógépeken található értékes állományokat, majd megzsarolni a felhasználókat a helyreállításhoz szükséges információkkal. Az ilyen jellegű trójai programok már eddig is komoly pusztítást okoztak mind az egyéni, mind a vállalati felhasználók körében. Azonban a legutóbb felfedezett, TeslaCrypt névre keresztelt kártevő egy új célcsoportot szemelt ki magának.
Új célcsoport
A TeslaCrypt készítői vélhetőleg alaposan feltérképezték azt a "piacot", amelyre betették a lábukat. Végül arra a megállapításra juthattak, hogy van egy olyan felhasználói szegmens, amit még más károkozókkal eddig az alvilági társaik nem fedtek le. Így az új célcsoportjukká a fiatalok váltak, akiknek a körében a zsaroló programok eddig nem tudtak olyan mértékű károkat okozni, mint azt a csalók szerették volna. Ennek pedig az az oka, hogy a játék céljára használt otthoni számítógépeken gyakran nincsenek olyan kritikus üzleti dokumentumok, amelyekért érdemes lenne kifizetni a követelt váltságdíjat. Sőt a fiatalok sokszor a fényképeiket, videóikat is a Facebookon, YouTube-on kezelik, így a helyi számítógépeken való adattikosítás kisebb valószínűséggel okoz helyreállíthatatlan problémákat. A TeslaCrypt viszont már e felhasználói csoport berkein belül is nagyon komoly bosszúságot képes okozni.
Az új zsaroló program jelenleg elsősorban feltört, WordPress alapú weboldalakon keresztül terjed. Amennyiben a felhasználó meglátogat egy ilyen weblapot, akkor egy átirányítás következik be egy másik oldalra. Ezen az Angler nevű exploit kit is megtalálható, ami ezúttal a Flash Player januárban felfedezett egyik hibáját, valamint az Internet Explorer egy korábbi sebezhetőségét használja ki. Vagyis azok a számítógépek különösen veszélyeztetettek, amelyek nem tartalmazzák a biztonsági frissítéseket.
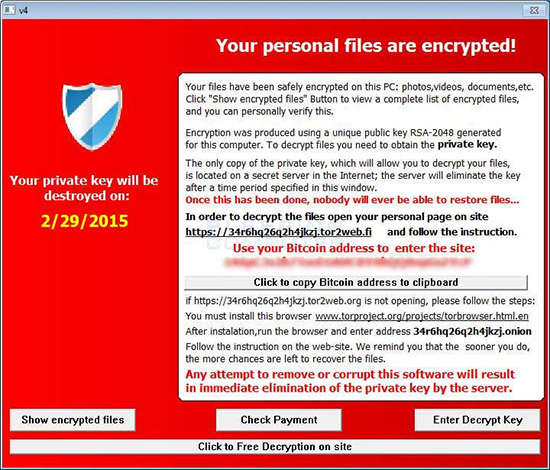
A zsaroló üzenet - Forrás: Emsisoft
Amikor a TeslaCrypt felkerül egy PC-re, akkor azon feltérképezi a fájlokat, és azonnal elkezdi (AES-algoritmusokkal) titkosítani a számára meghatározott kiterjesztésekkel rendelkező állományokat. A trójaihoz tartozik egy olyan lista, amely 185 különféle kiterjesztést tartalmaz. A károkozó ennek alapján választja ki azokat az állományokat, amelyeket kompromittál. A szokásos dokumentumok, multimédiás állományok, adatbázisok mellett a következő játékokhoz tartozó fájlokat is használhatatlanná teszi: Call of Duty, Diablo, Fallout, Minecraft, Warcraft, F.E.A.R, Assassin's Creed, Resident Evil, World of Warcraft, League of Legends, World of Tanks. Továbbá kódolja a Unity3D, az Unreal Engine és az RPG Maker állományokat. Amint végez a titkosítással, akkor megjelenít egy ablakot, amelyben közli a követeléseit. Jelenleg 1,5 bitcoint vagy 1000 dollárt vár az áldozatoktól. Emellett lehetőséget ad arra, hogy egy meghatározott weboldalra való feltöltést követően egy állomány helyreállíthatóvá váljon, bizonyítván a felhasználónak azt, hogy van remény.
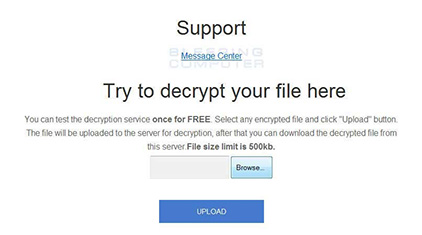
Így lehet feltölteni egy fájlt dekódolásra - Forrás: Emsisoft
A TeslaCryptet eddig mélyrehatóan vizsgáló Emsisoft és Webroot biztonsági cégek szerint ezúttal sem célszerű teljesíteni a követeléseket, ugyanis a mindenféle ígéret ellenére semmi garancia nincs arra, hogy a csalók valóban átadják a helyreállításhoz szükséges információkat. Sőt még fel is bőszülhetnek a fizetések hatására. Ennél biztosabb megoldás a naprakészen tartott védelmi alkalmazások használata, valamint a biztonsági mentések rendszeres készítése. A mentéseket tartalmazó adathordozókat célszerű a védett számítógépektől távol tartani, és csak a mentések vagy helyreállítások alkalmával csatlakoztatni azokat a PC-hez.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat