Jönnek a mindent fertőző vírusok
A G Data előrejelzései szerint 2015-ben elsősorban azok a kártékony programok kerülhetnek előtérbe, amelyek számítógépeket és okostelefonokat egyaránt képesek megfertőzni.
Az IDC számításai szerint idén összesen egymilliárd android alapú okostelefon talál gazdára, ami több mint elégséges ahhoz, hogy a kiberbűnözők minden korábbinál több erőforrást áldozzanak arra, hogy mobil károkozókat készítsenek, terjesszenek. Már idén is megfigyelhető volt, hogy az Android kompatibilis kártékony programok mind intenzívebben ostromolták a készülékeket. A G Data csak az első félévben több mint 750 ezer ilyen kártevőt azonosított. Idén az androidos kártékony programok száma a várakozások szerint eléri az 1,2 milliót. A helyzet pedig jövőre sem fog változni.
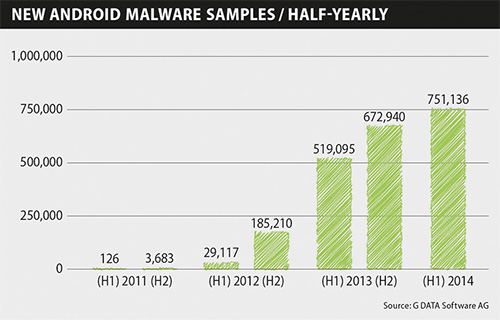
Forrás: G Data
A G Data előrejelzése szerint 2015-ben az alábbi trendekre lesz érdemes odafigyelni a védelmi intézkedések meghozatalakor:
Egy károkozó több célpont
Nagyon jelentős fejlődés előtt állnak azok az ártalmas programok, amelyek platformfüggetlenül képesek fertőzni. Ezek révén a kiberbűnözők elérhetik, hogy egy csapásra tudják megfertőzni a felhasználók számítógépeit, okostelefonjait vagy táblagépeit. Ezzel pedig nagyobb valószínűséggel lesz lehetőségük arra, hogy vállalati hálózatokhoz férjenek hozzá, hiszen több kiskapu áll majd rendelkezésükre.
"A mobilbiztonság területére igazzá vált, hogy összetett, cross-platform fenyegetésekről beszélhetünk: a PC és a mobiltelefon megfertőzését is elvégzi egy kártevő, így a bűnözők megszerezhetik például a banki visszaigazoló SMS-üzeneteket" - nyilatkozta Petrányi-Széll András, a G Data magyarországi kommunikációs vezetője.
Prémium előfizetéssel!




-
Az Elasticsearch fejlesztői négy biztonsági hibáról számoltak be.
-
A MikroTik RouterOS-hez fontos biztonsági frissítések érkeztek.
-
Egy tucat sebezhetőségről számoltak be a Roundcube Webmail fejlesztői.
-
Az OpenSSH fejlesztői három hibajavítást adtak ki.
-
A VMware Workstation és Fusion két kritikus veszélyességű hibát tartalmaz.
-
A DotNetNuke fejlesztői számos biztonsági rést foltoztak be.
-
A Cisco kritikus veszélyességű hibákról számolt be az IOS XR kapcsán.
-
Az n8n tizennyolc sebezhetőség miatt kapott frissítést.
-
Egy biztonsági hibát kell megszüntetni a Vuejs használóinak.
-
Veszélyes sebezhetőségekre derült fény a PDF Architect alkalmazásban.



Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat