Vírusos tabletek kerültek a boltok polcaira
Biztonsági kutatók szerint világszerte több ezer olyan tablet kerülhetett forgalomba, amelyek már akkor vírusosak voltak, amikor a vásárlók először a kezükbe vették azokat. Az Amazon is érintett lehet.
Nem számít egyedülálló jelenségnek, ha egy eszközről kiderül, hogy „gyárilag” valamilyen kártékony programmal fertőződött meg. Az okostelefonok, illetve a mobilok világában sem ismeretlen mindez. Az elmúlt egy évben is több biztonsági cég jelezte, hogy olyan készülékekre akadt, amelyek már újonnan is fertőzöttek voltak. Így például korábban a Lookout arra hívta fel a figyelmet, hogy Ázsiában és Dél-Afrikában kerültek piacra olyan okostelefonok, amik vírust tartalmaztak. Majd nem is olyan régen a G Data közölte, hogy számos olyan kínai mobil eszközbe botlott, amelyek nemkívánatos alkalmazásokat rejtettek. A kártékony kódok a gyártás során, illetve az ellátási lánc egyéb pontjain is felkerülhettek a készülékekre.
És jöttek a tabletek
A legutóbbi vírustörténet fertőzött tabletekről szól. Elsőként a Cheetah Mobile biztonsági cég adott ki egy közleményt, amelyben arról tájékoztatott, hogy rengeteg fertőzött tablet kerülhetett forgalomba az elmúlt időszakban. Az eddigi vizsgálatok szerint az érintett táblagépek az Amazon kínálatában is feltűntek, de egyéb webes csatornákon keresztül is beszerezhetők voltak. Arra vonatkozóan egyelőre csak becslések állnak rendelkezésre, hogy a problémás készülékekből hány talált gazdára, de azok száma meghaladhatja a 17 ezret. A fertőzött tabletek összesen több mint 150 országba jutottak el. A legtöbbet az Egyesült Államokban, Mexikóban és Törökországban vásárolták.
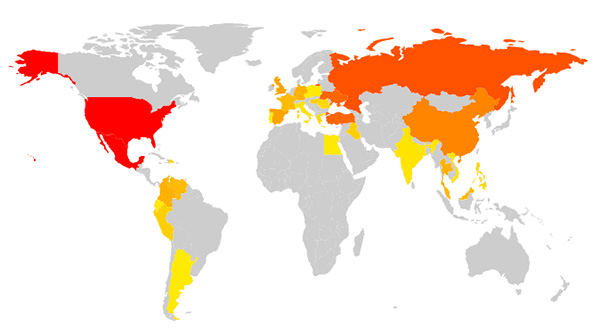
Az érintett régiók - Forrás: Cheetah Mobile
A fertőzések nem korlátozódtak egy gyártóra vagy egy készüléktípusra. Az érintett tabletek között egyebek mellett a következők szerepelnek: JYJ 7, JEJA 7 Zoll, FUSION5, Alldaymall Tablet, Yuntab SZ Wave, Tagital.
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat