Vigyázat! Az Ön billentyűzetét is lehallgathatják
Számos vezeték nélküli billentyűzet bizonyult sebezhetőnek egy biztonsági kutatás során. Kiderült, hogy az olcsóbb billentyűzetek közül számos semmiféle titkosítást nem alkalmaz.
A Bastille biztonsági cég idén egyszer már felhívta a figyelmet arra, hogy a vezeték nélküli perifériák biztonsági kockázatokat vetnek fel. Az év elején a vállalat biztonsági kutatói bemutatták a MouseJack névre keresztelt támadási módszerüket, amellyel jogosulatlan műveleteket tudtak végrehajtani. Nem sokkal később kiderült, hogy a MouseJack féle támadásokkal szemben a szervezetek 80 százaléka kiszolgáltatott. Azóta a Microsoft, a Logitech és a Lenovo is adott már ki frissítéseket annak érdekében, hogy a kockázatokat csökkenteni lehessen.
A biztonsági szakértők azonban tovább gondolkodtak, és egy olyan új technikát dolgoztak ki, amellyel a vezeték nélküli billentyűzeteket tudták célkeresztbe állítani. A KeySniffer néven emlegetett sérülékenység, illetve támadási módszer arra épül, hogy számos vezeték nélküli billentyűzet semmiféle titkosítással nem védi az adatokat.
A nem Bluetooth-ra épülő vezeték nélküli billentyűzetek közül elsősorban az olcsóbb példányok jelentenek kockázatot. A kutatók HP, Toshiba, Insignia, Kensington, Radio Shack, Anker, General Electric és EagleTec termékek között is találtak sérülékeny változatokat. A drágább Lenovo, Dell és Logitech gyártmányú billentyűzetek viszont immunisak voltak a KeySnifferrel szemben. Ugyanakkor a kutatók megjegyezték, hogy még jó néhány olyan billentyűzet lehet a piacon, amelyek szintén nem képesek kellő mértékben megvédeni az adatokat.
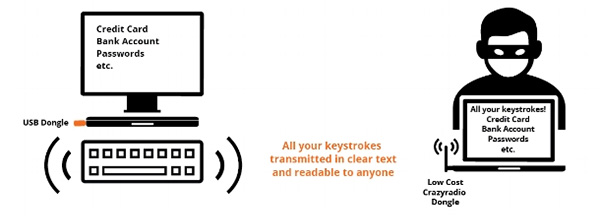
A támadási módszer
Prémium előfizetéssel!






-
Az IBM QRadar SIEM kapcsán két kritikus sérülékenységre derült fény.
-
A IBM Informix Dynamic Server kilenc biztonsági hibától vált meg.
-
A Microsoft soron kívüli frissítés adott ki a.NET keretrendszerhez.
-
Számos széles körben használt alkalmazást érint a Brotli sebezhetősége.
-
Az X.Org Server jelentősebb biztonsági frissítést kapott.
-
Nyolc biztonsági javítás érkezett az Apache Tomcathez.
-
A PHP fejlesztői kockázatcsökkentő javaslatot tettek egy PHP-s biztopnsági hiba kapcsán.
-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat