Viberből lop képeket egy androidos károkozó
Egy kártékony mobil alkalmazás a felhasználók Viber képeire és videóira pályázik. Ezeket egytől egyig az adattolvajok kezébe juttatja.
A Viber népszerűsége folyamatosan emelkedik a felhasználók körében. A legfrissebb adatok szerint a Viber alkalmazás Android kompatibilis kiadását már több mint 500 millió alkalommal telepítették az okostelefonok, illetve táblagépek tulajdonosai a Google Play webhelyről. Így aztán nem csoda, hogy a kiberbűnözők is felfigyeltek e nagy népszerűségre, és megpróbálják célkeresztbe állítani ezt a felhasználói tábort. Sajnos úgy tűnik, hogy nem is sikertelenül, hiszen a legújabb szerzeményük minden védelmi vonalon átjutott, és valóban alkalmas volt értékes fájlok eltulajdonítására.
A kártékony mobil alkalmazás elsőként a Symantec kutatóinak szúrt szemet akkor, amikor a Beaver Gang Counter nevű szoftvert tanulmányozták. Ez az app elsősorban a játékos kedvű felhasználók érdeklődését kelthette fel, különösen azokét, akik a kártyajátékokat sem vetik meg. Amikor a felhasználó letöltötte és feltelepítette a programot, akkor az látszólag semmiféle ártalmas műveletet nem hajtott végre, teljes körűen ellátta az ígért funkciókat. Azonban a háttérben egészen furcsa dolgok történtek. Az alkalmazás ugyanis elkezdte feltérképezni a mobil készülék fájlrendszerét, és megvizsgálta, hogy azon megtalálhatók-e a Viber alkalmazás mappái. Amennyiben azokban talált kép- és videofájlokat, akkor kapcsolódott egy távoli kiszolgálóhoz, és elkezdte feltölteni az állományokat.
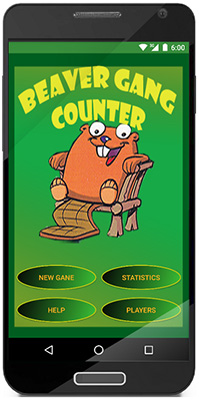
Forrás: Symantec
Áthatolt a védelmen, mint kés a vajon
A Beaver Gang Counter veszélyét jelentősen fokozza, hogy az képes volt megkerülni a Google Play mögött meghúzódó védelmi arzenált, vagyis a Google nem tudta időben kiszűrni a kártékony programot, így az mindenki számára elérhetővé vált. A károkozó ezt elsősorban az egyre többször alkalmazott, úgynevezett time-delayed technikával érte el. Ez a gyakorlatban annyit jelentett, hogy az alkalmazás adatszivárogtatásra alkalmas összetevője nem aktivizálódott rögtön a telepítés után, hanem csak várakozott. Csak akkor lépett működésbe, amikor a készüléken megtalálta a Viber könyvtárát és a számára érdekes állományokat. Ellenkező esetben az app nem hajtott végre semmiféle káros tevékenységet.
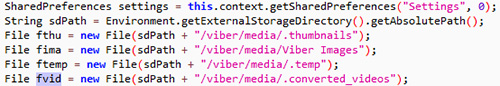
Forrás: Symantec
A Symantec szerint a mostani eset azt mutatja, hogy már a fényképek, videók is nagy érdeklődésre tartanak számot a kiberbűnözők berkein belül. Eddig ilyen jellegű adatlopások elsősorban a hírességeket sújtották, de mostanában már minden felhasználónak számolnia kell ezzel a kockázattal is. Így aztán a megfontolt alkalmazástelepítés és a mobilbiztonsági szoftverek használata még inkább fontossá vált.






-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.
-
A Zoom Workplace for Windows két fontos frissítéssel gyarapodott.
-
Az Apache fejlesztői kritikus veszélyességű hibáról számoltak be a HTTP Server kapcsán.
-
Több mint egy tucat sebezhetőséget javított az Adobe a Photoshopban.
-
11 biztonsági javítást készített az Adobe a Premiere szoftverhez.
-
Az Adobe fontos frissítést adott ki a After Effects alkalmazáshoz.
-
Kritikus sebezhetőségekre derült fény az Adobe Experience Managerben.
-
Kritikus veszélyességű sebezhetőségeket szüntetettek meg a fejlesztők az N-central kapcsán.
-
A Microsoft 726 biztonsági rést foltozott be a Windows-on.
-
174 sérülékenységet orvosolt a Microsoft az Office szoftvercsomag kapcsán.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat