Veszélyes reklámok jelentek meg a YouTube-on
A YouTube, az Amazon és a Yahoo! egyes weboldalai is belekeveredtek a legutóbbi reklámalapú vírusterjesztésbe.
A reklámokkal, illetve az azokat kiszolgáló hálózatokkal történő visszaélések gyakran ártalmas programok terjesztését szolgálják. Az úgynevezett malvertising károkozások ugyan korántsem számítanak új keletű jelenségnek, azonban napjainkban is komoly veszélyeket hordoznak. Az elkövetők kisebb nagyobb reklámhálózatokba igyekeznek bejuttatni olyan online hirdetéseket, amelyek aztán kártékony weboldalakra vezetik a felhasználókat. Ugyan e hálózatokat üzemeltető cégek többnyire felügyelik, monitorozzák a reklámokat, azért a szűrőkön közbe-közbe átcsúszik egy-egy nemkívánatos hirdetés. A Cisco szerint ez történt a napokban is, amikor egy eddig meg nem nevezett reklámhálózatba ártalmas tartalmak kerültek, amelyek aztán 74 weboldalon jelentek meg. Többek között a YouTube, az Amazon és a Yahoo! webhelyein is.
A Cisco vizsgálata kimutatta, hogy a kártékony reklámok egy "Kyle and Stan" névvel illetett hálózathoz kapcsolódtak, és összességében több mint 700 kompromittált weboldalra vezették a felhasználókat. Mivel viszonylag sok fertőzött weblap állt a csalók rendelkezésére, ezért azokat gyorsan tudták „forgatni” a károkozásaik során, amire a hírnévalapú, valamint a feketelistás védelmi technológiák csak nehezen tudtak reagálni.
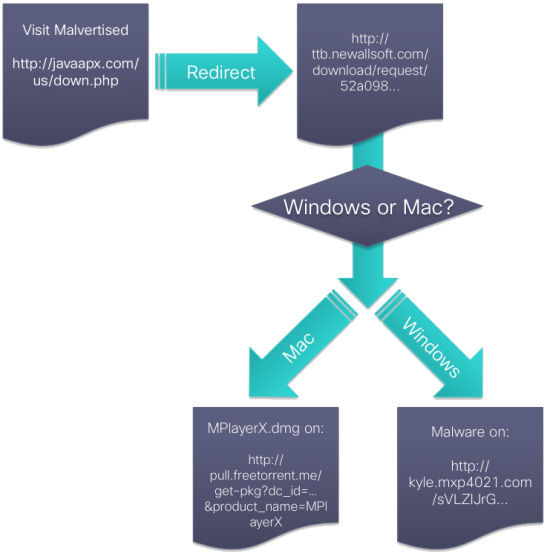
Forrás: Cisco
Armin Pelkmann, a Cisco víruskutatója szerint, amikor a szóban forgó reklámok valamelyikére rákattintott egy felhasználó, akkor a böngészőjében megnyílt egy weblap, amely azonnal elkezdett letölteni egy ártalmatlannak - például médialejátszónak - tűnő, de a valóságban nagyon is káros fájlt. Ráadásul mindez annak függvényében történt, hogy a felhasználó Windows vagy Mac OS X operációs rendszerre épülő számítógépről böngészte az internetet. Vagyis a csalók két platformon való károkozásra is felkészültek. Viszont egyik esetben sem alkalmaztak exploitokat, nem használtak ki biztonsági réseket annak érdekében, hogy az ártalmas programjuk automatikusan elindulhasson. Ezt a felhasználókra bízták, akiket különféle megtévesztő módokon próbáltak rávenni arra, hogy nyissák meg a letöltődő állományt.
A Cisco megjegyezte, hogy a "Kyle and Stan" sem most először került a figyelmének középpontjába. Azt már májusban észlelte, de mivel egy jól megtervezett, robosztus hálózatról van szó, ezért annak megbénítása még senkinek sem sikerült.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat