Véget vet a Google az idegtépő bogarászásnak
Szerencsére közeleg annak a korszaknak a vége, amelyben a regisztrációk és az egyéb webes műveletek során alig kibogarászható képekről kell leolvasni különféle kódokat csak, hogy bizonyítsuk: emberből vagyunk.
A webes űrlapok esetében - különösen a regisztrációra szolgáló weblapokon - gyakran lehet találkozni CAPTCHA megoldásokkal, amelyek legfontosabb feladata, hogy elejét vegyék az automatizált módszerekkel végrehajtott online műveleteknek. Gondoskodnak például arról, hogy egy internetes robot ne tudjon több száz vagy több ezer példányban feliratkozni egy hírlevélre mindenféle mondvacsinált e-mail címek felhasználásával.
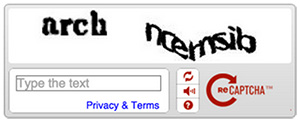
Kezdetben a CAPTCHA olyan eltorzított, összezagyvált karakterekre épült, amelyeket a felhasználók - még ha sokszor nehezen is -, de le tudtak olvasni, míg a csalók által alkalmazott robotok ezt nem voltak képesek megtenni. Aztán megjelentek a kép, hang és videóalapú CAPTCHA-ták is. Azonban a csalók rendszerei - amelyek nem egy esetben mesterséges intelligencia algoritmusokat is használnak - egyre fejlettebbé váltak, és mind könnyebben fejtették meg az "elmaszkolt" kódokat. Ezért egyre bonyolultabb, mind nehezebben leolvasható kódok jelentek meg, amikkel már a felhasználóknak is meggyűlt a bajuk, és mind a mai napig nyűgnek érzik, teljesen jogosan. (A Google felmérése szerint a mai technológiákkal a legbonyolultabb CAPTCHA-ták is 99,8 százalékos pontossággal visszafejthetők.)
A Google is pontosan tisztában van azzal, hogy a CAPTCHA nem éppen egy felhasználóbarát megoldás, a felhasználói élményt pedig egészen biztosan nem javítja. Ezért a reCAPTCHA esetében egy jelentős fejlesztést hajtott végre, aminek eredményeként akár egy kattintással is kiválthatóvá válik a korábbi szövegbogarászás. A felhasználónak nem kell mást tennie, mint bepipálni egy jelölőnégyzetet.
Noha a módszer a felhasználó szempontjából nagyon egyszerű, azért a háttérben kifinomult eljárások dolgoznak azon, hogy a pipálás előtt, alatt és után bekövetkező események alapján meg lehessen állapítani, hogy ember vagy robot próbál éppen regisztrálni. Ha nem sikerül biztosan eldönteni, akkor a felhasználó egy plusz kérdést kap.
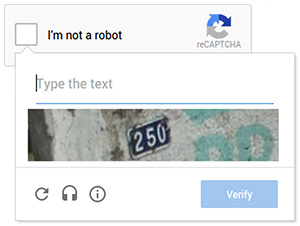
A reCAPTCHA a mobil platformok esetében is fejlődött: képek segítségével lehet igazolni azt, hogy valóban egy emberi lény használja az adott weboldalt.
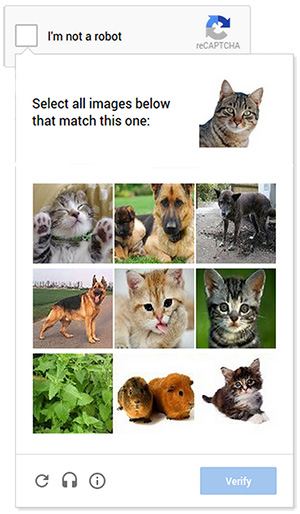
A Google szerint összességében kedvezőek az új technológiával kapcsolatos első tapasztalatok, így jó esély van rá, hogy egyre több weboldalon futunk össze vele.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat