Újult erővel támad a hírhedt zsaroló program
A fájlokat titkosító és a felhasználókat megzsaroló CryptoWall trójai készítői bevetették a legújabb szerzeményüket, ami nagyon rossz hír a számítógépek biztonságára nézve.
Nemrégen számoltunk be arról, hogy a CryptoWall zsaroló program (ransomware) az elmúlt egy év során két verzió (és megannyi variáns) formájában is megjelent. Az első kiadással a vírusírók lefektették azokat az alapokat, amikkel fájlokat tudtak használhatatlanná tenni. A módszerüket olyan hírhedt károkozóktól lesték el, mint amilyen a CryptoLocker is volt. Ennek megfelelően a kártékony programjuk a fertőzött számítógépeken letitkosította a felhasználók számára lényeges állományokat, majd váltságdíjat követelt a helyreállításhoz szükséges információkért. Aztán a CryptoWall 2.0 tovább fejlődött, és a vezérlőszerverekkel való kommunikációja átkerült az anonimitást biztosító Tor hálózat alá, sőt a 32 bites mellett már egy 64 bites kiadás is elérhetővé vált a romboló programból. Azonban még ezzel sem elégedtek meg a vírusírók.
Már tombol a 3.0-ás verzió
A CryptoWall legújabb, 3.0-ás kiadására elsőként a Microsoft biztonsági kutatói figyeltek fel. Amikor alaposabban górcső alá vették a trójait, akkor hamar nyilvánvalóvá vált, hogy az alapjaiban nem különbözik az elődjeitől. Azonban néhány ponton mégis mutatkoznak eltérések, amik miatt a károkozó még több fejtörést okozhat a közeljövőben.
A CryptoWall 3.0 is elektronikus levelek, illetve kártékony weboldalak révén terjed. Amikor felkerül egy számítógépre, akkor a leggyakrabban használatos fájlkiterjesztésekkel rendelkező állományokat kódolja, és egy üzenetet jelenít meg a követeléseivel. Ezen az olvasható, hogy 500 dollárért hozzá lehet jutni a dekódoláshoz nélkülözhetetlen kulcsokhoz, de ha 168 órán belül nem fizet a felhasználó, akkor ez az összeg 1000 dollárra emelkedik. (A váltságdíjat Bitcoin segítségével lehet kiegyenlíteni.) Ez azt jelenti, hogy a 3.0-ás verziójú károkozó az elődjeihez képest némileg türelmesebbé vált, hiszen a korábbi változatai általában csak 2-3 napot adtak a fizetésre. Vélhetőleg a csalók úgy gondolták, hogy ha több időt adnak a felhasználók számára, akkor azok egyre inkább kétségbeesnek, és nagyobb valószínűséggel fognak fizetni.
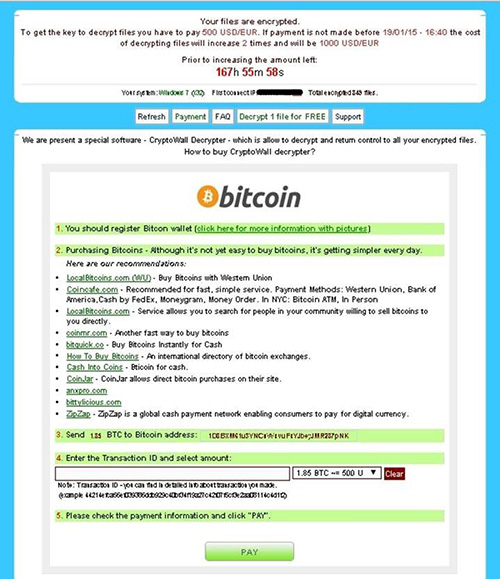
Forrás: Microsoft
A 3.0-ás károkozó másik fontos újdonsága, hogy már nem a Tor hálózatokra alapozza a kommunikációját. Ehelyett áttért az I2P-re (Invisible Internet Project), amely egy elosztott, önszerveződő hálózatot alkot, és bizonyos szolgáltatások esetén gyorsabb működést biztosít. (Viszont a felhasználói bázisa azért jóval kisebb, mint a Toré.)
A CryptoWall kapcsán időközben felröppent egy hír, miszerint a kártékony program komoly pusztítást hajtott végre az egyik román kormányzati intézmény számítógépein, és jó néhány kritikus fontosságú dokumentumot "semmisített meg". Ez a példa is azt mutatja, hogy a CryptoWall és minden hasonló elvek mentén működő károkozóval szembeni fellépés során a legfontosabb a megelőzés. A naprakész vírusvédelem mellett nem szabad megfeledkezni a rendszeres biztonsági mentésekről sem, amelyeket az oltalmazott számítógépektől távol célszerű tárolni. Arra ugyanis nem szabad hagyatkozni, hogy a zsarolók követeléseinek teljesítésével minden megoldódik. A biztonsági cégek nem is ajánlják a váltságdíj kifizetését.






-
Az ASUS két biztonsági hibát javított a routerei kapcsán.
-
A Plex Media Server négy biztonsági hibajavítással gyarapodott.
-
Az ISC BIND négy biztonsági hibajavítással bővült.
-
Egy magas veszélyességű sebezhetőség található a Vimben.
-
A Laravel Framework három biztonsági hibát tartalmaz.
-
Kritikus veszélyességű sebezhetőségek miatt kell frissíteni a PHP-t.
-
A Next.js kapcsán három frissítés vált elérhetővé.
-
A Trend Micro egyes végpontokra szánt védelmi szoftverei kapcsán egy biztonsági hiba látott napvilágot.
-
Biztonsági javításokat adott ki a Palo Alto a PAN-OS-hez.
-
A Drupal fontos biztonsági frissítést kapott.



Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat