Új védelmi megközelítés az ipari rendszerekben
Elkészült annak a biztonsági rendszernek a végleges kiadása, amely kifejezetten az ipari vezérlő és automatizálási rendszerek védelmét hivatott elősegíteni.
A 2012-ben alapított NexDefense vállalat legfontosabb célkitűzése az volt, hogy egy olyan védelmi technológiát fejlesszen ki, amely kifejezetten az ipari vezérlő, valamint automatizálási rendszerek védelmében képes közreműködni, és az azok által támasztott követelményeknek megfelelően működik. A fejlesztésekbe több energetikai szövetség, kutatóintézet, illetve az Egyesült Államok Energetikai Minisztériuma is bekapcsolódott. A közös munkával létrehozott biztonsági megoldás béta verzióját eddig 50 szervezetnél tesztelték, és a technológia most jutott el abba a fázisba, hogy megjelenhetett az első, éles környezetben is bevethető kiadása.
A Sophia névre keresztelt termék alapvetően anomáliadetektálást végez, vagyis a biztonsági piacon egyre nagyobb teret hódító viselkedéselemző és fenyegetettség-felderítő megoldások által alkalmazott eljárásokat vezeti be az ipari rendszerek világába. Fontos hangsúlyozni, hogy egy valós idejű elemzést végző, de passzív védelmi eszközről van szó, amely ugyan beavatkozni nem képes a nemkívánatos folyamatokba, de gyors reagálást tesz lehetővé a riasztásaival. A működése során minden hálózatba kötött eszközről digitális ujjlenyomatot készít, és az azokkal kapcsolatos összes műveletet, eseményt naplózza. Az így begyűjtött információkat elemzi, majd szűri ki az anomáliákat.
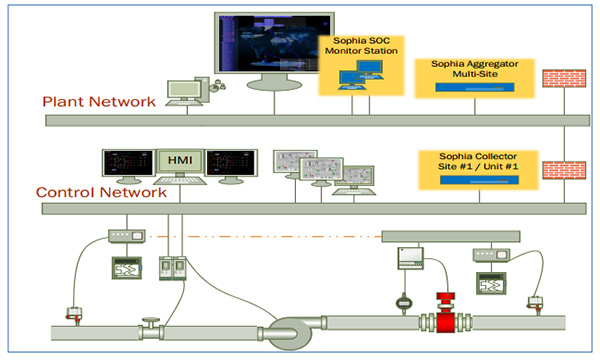
Michael Assante, a NexDefense biztonsági stratégiájáért felelős igazgatója elmondta, hogy a kritikus infrastruktúrákat - erőműveket, olajfinomítókat, védelmi létesítményeket - veszélyeztető fenyegetettségek több millió emberre és vállalkozásra nézve jelentenek kockázatot. Ezért a Sophiara komoly szerep hárul, hiszen proaktív módon kell detektálnia a vezérlőrendszerek közötti kommunikációban jelentkező rendellenességeket, a támadásokat vagy akár már a rendszerek feltérképezésére irányuló kísérleteket. Az ilyen eseményeket rögtön jeleznie kell a biztonsági személyzetnek annak érdekében, hogy minél rövidebb időn belül meghozhatóak legyenek a szükséges védelmi intézkedések.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat