Új DDoS-védelmi eszközöket dobott piacra a Fortinet
A Fortinet bemutatta a legújabb biztonsági megoldásait, amelyek kifejezetten az elosztott szolgáltatásmegtagadási támadások elleni védelmet szolgálják.
A biztonsági cégek mind nagyobb figyelmet fordítanak arra, hogy az egyre több problémát okozó, elosztott szolgáltatásmegtagadási (DDoS) támadások ellen is hathatós védelmi megoldásokkal rendelkezzenek. Erre szükség is van, hiszen a DDoS akcióknak nemcsak a száma, hanem azok intenzitása és kifinomultsága is folyamatosan növekszik, így a térdre kényszerített rendszerek, szolgáltatások, alkalmazások száma is folyamatosan emelkedik. Természetesen pontosan tisztában van mindezzel a Fortinet is, amely évek óta töretlenül fejleszti a FortiDDoS eszközeit.
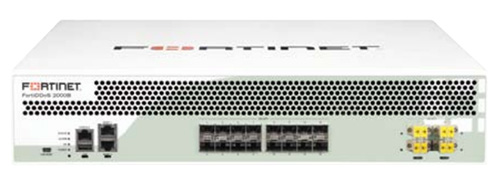
A cég anti-DDoS termékcsaládjához tartozó legújabb berendezések az eddigieknél komplexebb technikákat alkalmaznak annak érdekében, hogy a kifinomultabb módszereket felvonultató fenyegetettségekkel is fel tudják venni a kesztyűt. A FortiDDoS-400B, a FortiDDoS-800B, a FortiDDoS-1000B és a FortiDDoS-2000B eszközök közös jellemzője, hogy – hasonlóan az elődjeikhez – nem a hagyományos, szignatúraalapú védelmi technológiákra hagyatkoznak, hanem sokkal inkább viselkedésalapú vizsgálatokkal igyekeznek kiszűrni a nemkívánatos hálózati adatforgalmat. Folyamatos monitorozással és az anomáliák szűrésével választják ki azokat a kapcsolatokat, amelyek összességében veszélyt jelenthetnek a védett infrastruktúrákra vagy rendszerekre.
„Amióta 2012-ben az első appliance eszközeink megjelentek, azóta jelentősen továbbfejlesztettük azokat a technológiáinkat, amelyek révén a DDoS támadások felismerhetővé válhatnak. Az adaptív, viselkedésalapú támadásmonitorozás segítségével automatikusan detektálhatók a szolgáltatásmegtagadási incidensek különféle típusai, beleértve a nulladik napi sebezhetőségeket kihasználó támadásokat is. Majd szinte azonnal lehet olyan beavatkozásokat tenni, amikkel az események káros hatásai mérsékelhetőek” - nyilatkozta John Maddison, a Fortinet alelnöke.
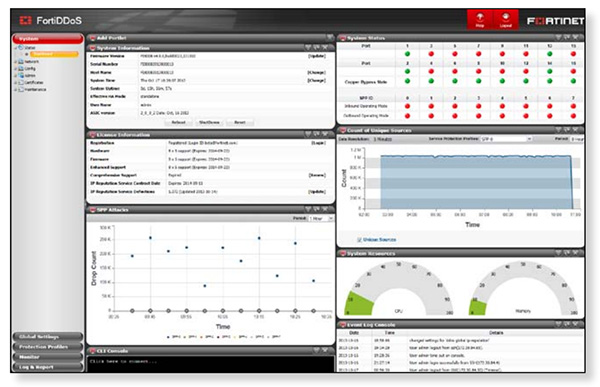
Az új készülékekben második generációs, FortiASIC-TP2 adatforgalom-feldolgozó processzorok kaptak helyet, amelyek mind a DDoS felismerésben, mind az incidensreagálásban szerepet kapnak. A biztonsági vizsgálatok a 3., a 4. és a 7. rétegben történnek meg. A FortiDDoS a normál alkalmazásaktivitás alapján mind a kimenő, mind a beérkező adatforgalom tekintetében folyamatos monitorozást végez, és az egyes IP-címeket pontozással minősíti. Ha egy távoli rendszer (támadó) elér egy küszöbértéket a nemkívánatos tevékenységével, akkor a FortiDDoS alapesetben késleltetést visz az adott kapcsolatba, majd szükség esetén teljes mértékben blokkolja azt.
Az új készülékek közül a legkisebb teljesítményű típus 4 Gbps-os áteresztőképességgel rendelkezik, és egymillió párhuzamos kapcsolatot képes kezelni. A legnagyobb kapacitású változat pedig 12 Gbps-os áteresztőképesség mellett hatmillió párhuzamos kapcsolat kiépítését támogatja.






-
10 sérülékenységet orvosoltak a WordPress fejlesztői.
-
A Check Point egy magas veszélyességű sebezhetőség miatt adott ki frissítést.
-
A Drupalhoz egy biztonsági frissítés vált elérhetővé.
-
A Synology nyolc biztonsági rést szüntetett meg a DSM kapcsán.
-
A Check Point Gaia egy kritikus veszélyességű hibát tartalmaz.
-
Az ISC BIND több mint egy tucat hibajavítást kapott.
-
Az Oracle 19 biztonsági rést foltozott be a VirtualBoxon.
-
Több mint 70 biztonsági rést foltoztak be a Mozilla fejlesztői a Firefox böngészőn.
-
A Google Chrome ezúttal 42 biztonsági hibától vált meg.
-
Az NGINX kapcsán egy biztonsági rést kell befoltozni.



Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat