Több millió bankkártya adata került tolvajok kezébe
Az amerikai Target áruházlánc elismerte, hogy több millió bank- és hitelkártyaadatot loptak el a rendszeréből.
A kereskedelmi cégek év végi forgalmának növekedése az informatikai rendszerekre is komolyabb terhet ró. A bankkártyás fizetéseket és az online vásárlásokat kiszolgáló infrastruktúráknak nemcsak a teljesítmény és a rendelkezésre állás tekintetében kell állniuk a sarat, hanem a biztonság terén is. Ilyenkor ugyanis a kiberbűnözés figyelme még inkább ráterelődik az online tranzakciókra. Ebben a „csatában” a Target idén vesztett, ugyanis egy komoly biztonsági incidens történt a vállalatnál, amely vásárlók millióit érintheti hátrányosan.
A Target elismerte, hogy egy súlyos biztonsági esemény következett be. Az eddigi vizsgálatok arra derítettek fényt, hogy az incidensre november 27. és december 15. között került sor, és nagymennyiségű adat kiszivárgásához vezetett. A legfrissebb hírek szerint az adatlopás következtében 40 millió bank- valamint hitelkártyához tartozó adat került illetéktelen kezekbe.
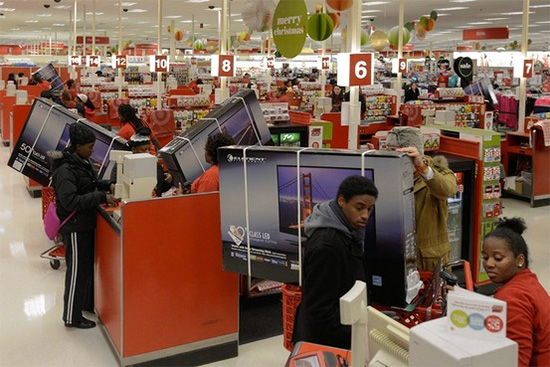
Az incidens technikai részletei még nem kerültek nyilvánosságra, ugyanis sem a cég, sem a hatóságok nem kívántak mélyrehatóbb információkat közölni a vizsgálatok lezárásáig. Sőt mostanra már az amerikai titkosszolgálat is bekapcsolódott az eset felgöngyölítésébe. A Wall Street Journal úgy tudja, hogy a problémát a POS-termináloknál keresik a szakemberek, és akár 40.000 kártyaelfogadó eszköz is érintett lehet az incidensben.
"Az adatok birtokában hamis kártyák készíthetők. Ha pedig a tolvajok a PIN-kódokat is megszerezték, akkor elvileg a klón kártyákkal a jogos kártyabirtokos nevében fizethetnek, vagy az ATM-eknél vehetnek fel pénzt az áldozataik kontójára" - nyilatkozta Brian Krebs biztonsági szakértő, aki hozzátette, hogy mindez a mágnescsíkos kártyákra vonatkozik.
A legutóbbi hasonló, szintén nagy visszhangot kiváltó esetre a Global Payments kapcsán derült fény, amikor több mint 1,5 millió kártyaszámhoz fértek hozzá az adattolvajok.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat