Százmilliókat érinthet az Apple-féle vírusbotrány
Összefoglaljuk, hogy mi mindent érdemes tudni az elmúlt napokban nagy port kavart, App Store-t érintő hackelésekkel kapcsolatban.
Az Apple mindig is nagyon ügyelt arra, hogy az alkalmazásboltjában a lehető legkisebb valószínűséggel jelenjenek meg olyan szoftverek, amik veszélyt hordoznak a felhasználók készülékeire, adataira nézve. Ennek érdekében szigorú ellenőrzési mechanizmusokat vezetett be, amelyeket technológiai és humán erőforrások segítségével működtet. Nem is sikertelenül, hiszen az elmúlt években ritkán lehetett hallani arról, hogy az App Store-ban fertőzött, ártalmas célokat szolgáló alkalmazások bukkantak fel. Persze azért előfordult, de nagyságrendekkel kevesebbszer, mint például a Google Play esetében. Ugyanakkor a biztonsági cégek rendszeresen hívták fel a figyelmet arra, hogy az Apple platformja, illetve alkalmazásboltja sem sebezhetetlen, ezért érdemes óvatosnak lenni. Úgy tűnik, hogy az aggodalmak nem voltak teljesen alaptalanok, hiszen a napokban több tucat kártékony alkalmazást kellett eltávolítani a népszerű alkalmazásboltból.
Mi történt valójában?
Nagyon fontos hangsúlyozni, hogy ezúttal is csak egy megkerülős csellel sikerült a vírusterjesztőknek elérniük a céljukat. A trükkjük lényege az volt, hogy az alkalmazások fejlesztéséhez használt Xcode programfejlesztő csomagot manipulálták, amelynek ezáltal az egyik kínai fájlmegosztó weboldalon megjelent egy módosított verziója. Ugyan az Xcode-ot a legtöbb fejlesztő közvetlenül az Apple szervereiről szokta letölteni, egyes kínai fejlesztők körében mégis divattá vált, hogy más kiszolgálókon tárolják ezt az eszközt. Jelesül a Baidu szerverein, amelyekre felkerült a kompromittált változat is. (A szolgáltató azóta ezt a káros verziót már eltávolította a kiszolgálóiról.)
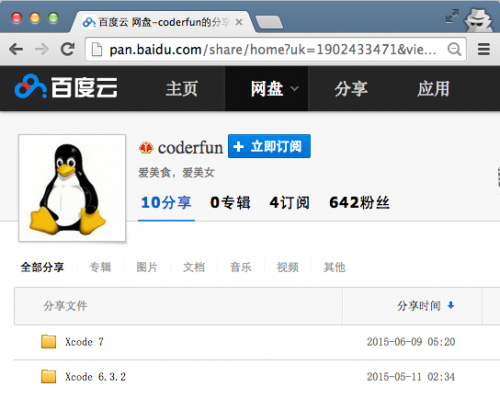
Ide került fel a manipulált fejlesztőeszköz - Forrás: Palo Alto Networks
A manipulált fejlesztőeszköznek (XcodeGhost) az volt a feladata, hogy az új vagy módosított mobilos alkalmazásokba olyan kódokat illesszen be, amik a felhasználók megkárosítására alkalmasak. Mindezt olyan módon, hogy maguk a fejlesztők sem vették észre, hogy a programjaik az App Sotre-ba való publikálás után több funkcióval rendelkeznek, mint amit megvalósítottak. Amikor egy ilyen alkalmazást a felhasználó feltelepített, akkor a kártékony összetevők először összegyűjtöttek néhány adatot (aktuális rendszeridőt, az eszköz nevét, az elérhető hálózatok listáját stb.), majd esetenként felbukkanó ablakokat jelenítettek meg. Ezek olykor nagyon megtévesztőre sikerültek, és egyebek mellett az Apple ID megadására próbálták rávenni a felhasználókat.
A Palo Alto Networks kutatói által mélyrehatóan vizsgált eset legalább 40 mobil alkalmazást biztosan érint, de könnyen elképzelhető, hogy ennek sokszorosa a fertőzött szoftverek száma. Az azonban biztos, hogy az incidens több millió felhasználót veszélyeztet, akik korábban telepítették a nagyon alattomos módon manipulált alkalmazásokat. Az egyik legnépszerűbb, legtöbbször letöltött fertőzött szoftvernek a WeChat számít, amelynek jelenleg 600 millió felhasználója van. Természetesen közülük nem mindenki a fertőzött verziót használja.
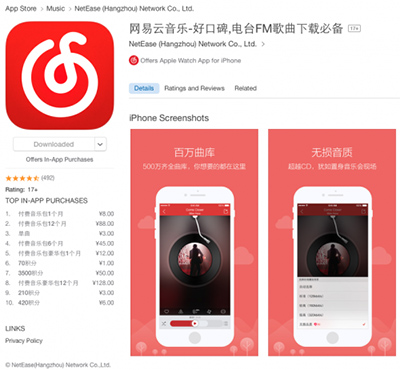
Egy fertőzött alkalmazás - Forrás: Palo Alto Networks
További érintett alkalmazások (egy teljesebb lista itt tekinthető meg):
CamCard
CamScanner
ChinaUnicom3.x
CuteCUT
CSMBP-AppStore
DataMonitor
FlappyCircle
Guitar Master
IHexin
InstaFollower
iOBD2
iVMS-4500
Lifesmart 1.0.44
Mercury
MobileTicket
MoreLikers2
Musical.ly
OPlayer
PDFReader
Perfect365
PocketScanner
Quick Save
SaveSnap
SegmentFault 2.8
SuperJewelsQuest2
TinyDeal.com
Wallpapers10000
WeLoop
WhiteTile
WinZip
Az Apple az eset kapcsán úgy nyilatkozott, hogy a lehető leghamarabb eltávolította a problémás szoftvereket az alkalmazásboltjából, és megtette a szükséges intézkedéseket annak érdekében, hogy a fejlesztők oldalán is felszámolja a kockázatokat. Az eddigi jelentések szerint az incidens elsősorban Kínában okozta a legtöbb problémát. Ennek ellenére jól látható, hogy a megbízhatónak vélt platformok is sérülékennyé válhatnak, méghozzá olyan módon, hogy a fenyegetettségek kiszűrése gyártói, fejlesztői és felhasználói oldalon is nagyon komoly nehézségekbe ütközhet.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat