Sok fejtörést okozhat egy elgépelt webcím
Egy hibás webcím amellett, hogy kellemetlen meglepetéseket okozhat, komoly károk forrásául szolgálhat. Különösen akkor, ha pont egy biztonsági cég weboldalát nem sikerül eltalálni.
Az úgynevezett typosquatting jelensége régóta okoz biztonsági és jogi problémákat. A csalók kihasználják azt az egyszerű tényt, hogy a webcímeket igencsak könnyű elgépelni, és ez nap mint nap milliószámra következik be. Ezért aztán olyan domain neveket regisztrálnak be, amelyek az ismert cégek által használt domainektől csak 1-2 karakterben különböznek. Ha a felhasználó elgépeli a webcímet, akkor fennáll annak az eshetősége, hogy egy teljesen más weblap jelenik meg a böngészőjében, mint amit valójában meg szeretett volna tekinteni. Ez sajnos nemcsak kellemetlenséget okozhat, hanem károkat is. Különösen azóta, amióta a bizalmas adatok bezsebelésére törekvő adathalászok felvették az eszköztárukba a typosquatting módszereket.
Könnyű a csalók dolga
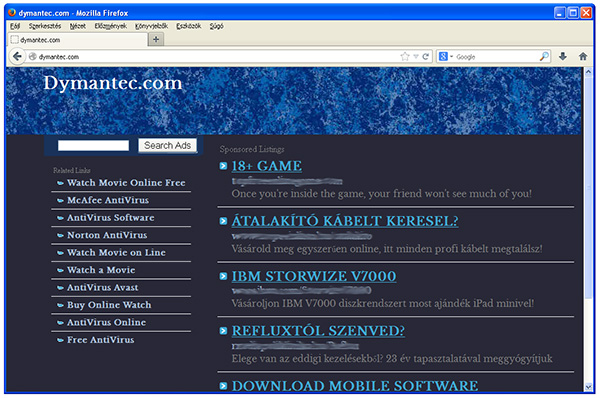
A High-Tech Bridge információbiztonsági vállalat kutatói az említett jelenség kapcsán egy felmérést végeztek, és arra igyekeztek fényt deríteni, hogy a biztonsági cégek domainjei milyen módon esnek áldozatául a csalók trükkjeinek. Az ImmuniWeb szolgáltatásukból kinyert információk alapján feltérképezték a gyanús webcímeket, majd azokat kategorizálták. Összesen 946 domaint elemeztek, amelyek között akadtak olyanok, amik első ránézésre könnyedén összekeverhetők legális domain nevekkel, mert például a bennük szereplő "t" karaktert "l"-re cserélték a csalók. Előfordultak olyan domain nevek is, amelyek a szavak kiejtését vették alapul, például kasperski.com. Emellett pedig elgépelési hibákra kiélezett nevek is szép számmal akadtak, például ilyen volt a dymantec.com.
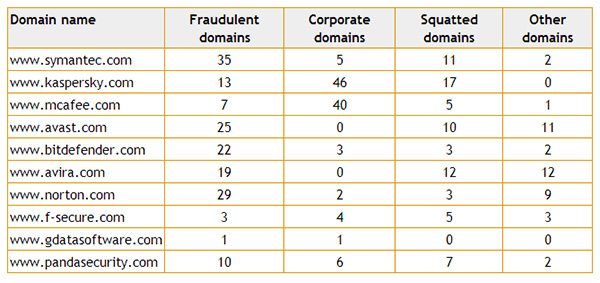
A kutatók a feltérképezett domainek közül 368 darabot további négy kategóriába is besoroltak. A legtöbb (42,5 százalék) domainről egyértelműen beigazolódott, hogy azok kifejezetten csalásokat hivatottak elősegíteni. Ezekhez többnyire olyan weboldalak tartoztak, amiken reklámok jelentek meg, és sokszor illegális termékeket népszerűsítettek. A második csoportba (27,7 százalék) azon domainek kerültek, melyeket maguk a biztonsági cégek jegyeztettek be annak érdekében, hogy ezzel előzzék meg a további problémákat. A harmadik kategóriába (18,9 százalék) azon domainek szerepelnek, amelyeket azért foglaltak le az elkövetők, hogy a használati jogokat jó pénzért átadják a kiszemelt márkanevek, védjegyek tulajdonosainak. És végül a negyedik, "egyéb" kategóriába (10,6 százalék) azon domainek találhatóak, melyeket ugyan legális célokkal (hasonló márkanevek, cégnevek miatt) jogosan regisztráltak, de az elnevezések mégis megtévesztőek.
Forrás: High-Tech Bridge
Elhúzódó eljárások
A High-Tech Bridge felméréséből az is kiderült, hogy a legtöbb problémás domain alatt működő weboldal kiszolgálására az Egyesült Államokban kerül sor. Ebből a szempontból az élmezőnyhöz tartozik még Ausztrália, Svájc, Németország és az Egyesült Királyság is. Noha a hatóságok - különösen a fejlett országokban - igyekeznek fellépni a csalásokat segítő domain nevek ellen, úgy tűnik, hogy az eljárások, jogi procedúrák nagyon elhúzódnak. A kutatók szerint a kiberbűnözők által regisztráltatott domain nevek átlagosan 1181 napig érhetők el, vagyis ennyi ideig szolgálják a csalók céljait.
Többféle forgatókönyv létezik
Marsel Nizamutdinov, a High-Tech Bridge kutatási igazgatója szerint a felmérés eredményei világosan mutatják, hogy a kiberbűnözők egy percig sem hezitálnak azon, hogy megragadják a lehetőségeket, és az ismert domainekkel visszaéljenek. Ilyen módon többféleképpen is pénzhez juthatnak. Vagy profit reményében újra eladják a domain neveket a védjegyek jogos tulajdonosainak, vagy reklámokat terjesztenek, illetve pornográf és gyógyszereket árusító weboldalakra vezetik a felhasználókat. A legrosszabb esetben pedig megfertőzik a számítógépeket az elgépelt webcímek alapján megjelenő weboldalaikon keresztül.
Ilia Kolochenko, a vállalat elnök-vezérigazgatója mindehhez annyit fűzött hozzá, hogy sok ország jogi szempontból még mindig nem mondható felkészültnek az ilyen típusú cselekmények kezelésére, és a megfelelő joggyakorlatok sem alakultak ki. "A hatóságoknak, ügynökségeknek nincs elég szakembere, költségkerete és tapasztalata az ilyen digitális bűncselekmények felgöngyölítéséhez. Ezért az egyetlen járható utat a magánszektor, a kormányzat és a hatóságok összefogása jelentheti, amivel meg lehetne előzni, vagy legalább minimalizálni lehetne az illegális tevékenységeket" - mondta a szakember.
Körültekintő internetezés
Fontos megjegyezni, hogy a domain nevekkel történő visszaélések korántsem csak a biztonsági cégeket érintik, hanem tulajdonképpen minden szervezetnek szembe kell néznie ezzel a jelenséggel. Ezért a webcímek megadásánál különösen érdemes figyelni, és ha egy nem várt oldal jelenik meg, akkor fokozott óvatossággal, körültekintéssel kell eljárni.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat