Saját magával hackelhető a Windows
A Windows eseménynaplója alattomos támadásokhoz járulhat hozzá. Biztonsági kutatók egy egyszerűen kihasználható lehetőségre bukkantak.
A Windows Vista óta van velünk a felhasználói fiókok felügyeletét szolgáló, úgynevezett UAC (User Account Control) biztonsági funkció. Ennek lényege, hogy a rendszergazdai jogokat igénylő műveletek esetén - alapértelmezett beállítások mellett - a Windows egy üzenetablakot jelenít meg, amely figyelmezteti a felhasználót a kockázatokra, és megadja a döntés lehetőségét a művelet folytatása vagy elutasítása között. Ugyanakkor vannak olyan alkalmazások, amelyek rendszergazdai jogosultságokkal futnak, az UAC alapértelmezett beállítás mellett mégsem jelenít meg figyelmeztetést. E szoftverek általában a Microsoft digitális aláírásával rendelkeznek, így a Windows ezeket megbízhatónak tekinti. Ez a helyzet az operációs rendszer Eseménynaplójával is.
Az UAC a vírusíróknak sajnos gyakorta nem okoz gondot, mivel sok felhasználó gondolkodás nélkül hagyja jóvá a figyelmeztetéseket. Ugyanakkor a csalók szempontjából azért hordoz némi kockázatot, hiszen mégiscsak felhívja a figyelmet a kódfuttatásra, és szükségessé teszi a felhasználói közreműködést. Ezért mind a fehér, mind a fekete kalapos hackerek előszeretettel keresgélnek olyan biztonsági rések után, amelyek kihasználásával az UAC által jelentett védelmi vonal megkerülhetővé válhat. Nemrégen egy ilyen rendellenességre a Lemezkarbantartó alkalmazás kapcsán derült fény. Most pedig az Eseménynaplóról derült ki, hogy az is elősegítheti az UAC átejtését.
Két biztonsági kutató, Matt Graeber és Matt Nelson az Eseménynapló működésének tanulmányozása során arra lett figyelmes, hogy az alkalmazás a regisztrációs adatbázist olyan módon használja, kérdezi le, hogy abból az UAC megkerülése szempontjából hasznot lehet húzni. Az Eseménynapló ugyanis az egyik regisztrációs adatbázisban szereplő kulcs kiolvasásával kérdezi le az MMC (Microsoft Management Console) konzol elérési útvonalát, amit futtatnia kell. A kutatók ezt a bejegyzést az eseménynapló indítása előtt kicserélték a PowerShell elérési útvonalára, és máris emelt szintű jogosultságokkal tudtak scripteket futtatni. Végül pedig arról is gondoskodtak, hogy a regisztrációs adatbázisban történt manipulációt helyreállítsák, azaz visszaírták az eredeti bejegyzést.
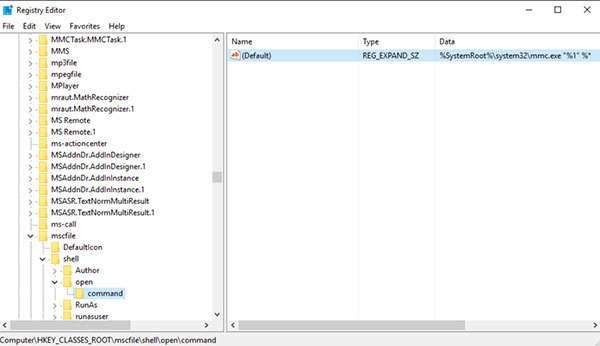
A módszer további kockázata, hogy a támadóknak nem kell fájlokat felmásolniuk az UAC kiiktatásához, így könnyebben hatolhatnak át a víruskeresőkön és az egyéb biztonsági alkalmazásokon. Emellett egy ilyen támadás az utólagos vizsgálatokat is megnehezíti a nyomok egyszerű eltüntetésével.
Prémium előfizetéssel!






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat