Rugalmasabbá kell tenni a biztonsági stratégiákat
A megfelelő szintű vállalati biztonság kialakításához és fenntartásához az eddigieknél rugalmasabb stratégiákra, valamint megközelítésekre van szükség.
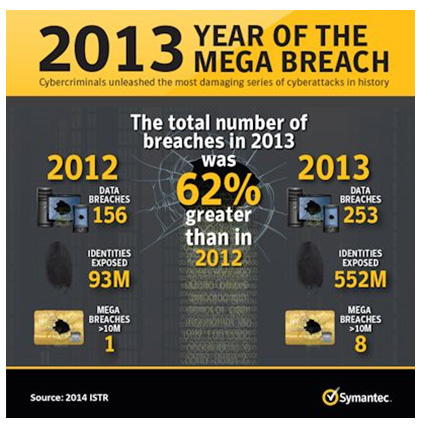
A kiberbűnözés elleni védekezés vállalati és kormányzati területen is nagy figyelmet kap. A Gartner szerint a prioritási listán a tizenharmadikról a harmadik helyre jött fel 2012 és 2014 első negyedéve között. A nagyvállalatok egyre inkább az internetalapú megoldásokra támaszkodnak üzletmenetük során, így teljes gazdaságok is komoly károkat szenvedhetnek a kiberbűnözés miatt. Ezzel egy időben az új IT-trendek - a felhő, a mobilitás, a virtualizáció és az Internet of Things - egyre összetettebbé teszik az informatikát, illetve újabb biztonsági kockázatokat vetnek fel.
Lehetetlen az összes kiberbiztonsági kockázat megszüntetése
A Symantec szerint paradigmaváltásra van szükség: újra kell alkotni a biztonság fogalmát, hogy a reakció helyett a megelőzés kerüljön a gondolkodásunk középpontjába. A legtöbb vállalat szakemberhiánnyal küszködik, miközben a kártevők egyre veszélyesebbé válnak. Az elmúlt években országok, szervezett bűnözői csoportok, illetve terroristák által finanszírozott, nagy létszámú alvilági csapatok jöttek létre. Ezek a webes és a mobil platformokat, illetve a különféle alkalmazásokat szemelték ki maguknak, és néhányuk az igazán nagy vállalatokra koncentrál. A bűnözőknek évente 378 millió felhasználó esik áldozatául, ami óvatos becslések szerint is évi 113 milliárdos veszteséget jelent.
A rugalmasság feltételei
Prémium előfizetéssel!






-
Az Apple egy kritikus veszélyességű sebezhetőséget szüntetett meg az iOS, az iPadOS és a macOS operációs rendszereiben.
-
Az Eximhez négy biztonsági frissítés vált elérhetővé.
-
A Citrix NetScaler kapcsán fontos biztonsági javítások váltak elérhetővé.
-
Az Elasticsearch hét hibajavítással bővült.
-
A Grafana egy biztonsági hibát tartalmaz.
-
Két biztonsági rést foltoztak be a Wiki.js fejlesztői.
-
Biztonsági hibajavítás érkezett azt Angularhoz.
-
A KeePassXC kapcsán több biztonsági hibára derült fény.
-
A Next.js egy magas veszélyességű sebezhetőséget tartalmaz.
-
Egy tucat hibajavítás vált letölthetővé az Apache Tomcathez.




Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.
Egyre komolyabb, ám gyakran még láthatatlan kockázatot jelent a vállalatok számára az úgynevezett „shadow AI”, vagyis az alkalmazottak mesterséges intelligencia használata cégen belül.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat