Régi ismerősök kerültek fel a vírusok toplistájára
A vírusok legfrissebb toplistáján olyan kártékony programok is felütötték a fejüket, amelyekről már azt gondolhattuk, hogy végleg eltűntek.
Az ESET minden hónapban összeállítja a világszerte terjedő számítógépes kártevők toplistáját, amelyből megtudhatjuk, hogy aktuálisan milyen veszélyek leselkednek a felhasználók számítógépeire. A legfrissebb lista élén még mindig a Bundpil féreg áll, amely külső adathordozókon terjed. Akár komolyabb károkozásokra is képes, hiszen a meghajtókról mind a futtatható állományokat, mind pedig a mentéseket törölheti.
Ezúttal két különböző Agent trójai található a második és a harmadik helyen. Róluk annyit érdemes tudni, hogy kártékony hivatkozások felhasználásával, parancsok futtatásával a háttérben, észrevétlenül képesek károkat előidézni. A működésüket tekintve hasonlítanak a régi autorun.inf mechanizmusára.
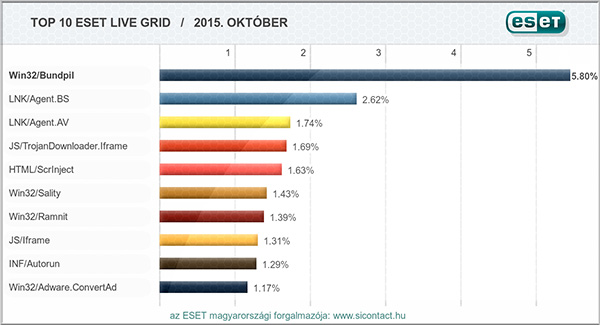
Nagy visszatérőként üdvözölhetjük a toplistán a JS/Agent trójait, amely a nyolcadik helyre kapaszkodott fel. A 2012 áprilisában eltűnő, de most ismét felbukkanó trójai internetes böngészés közben Internet Explorer, Mozilla Firefox vagy Opera alatt egy párbeszédablakot jelenít meg. Ebben arra kéri a felhasználót, hogy vásároljon különféle termékeket, szolgáltatásokat. Amennyiben a vásárlás valóban megtörténik, akkor a kártevő eltávolítja magát a számítógépről.
Egy további régi ismerős is felkerült a toplistára. A júliusban háttérbe szorult ConvertAd reklámprogram most újból meglehetősen nagy aktivitás mellett vetette be magát, és egyből feltűnt a 10-es mezőnyben. Ez egy olyan programkód, amelynek célja kéretlen reklámok megjelenítése a számítógépeken.






-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.
-
Kritikus veszélyességű hibákat orvosolt az Adobe a ColdFusion kapcsán.
-
11 biztonsági hibajavítás érkezett az e-kereskedelmi platformjához.
-
Az SAP kritikus veszélyességű hibákat is megszüntetett az októberi frissítéseivel.
-
Több mint 1000 biztonsági hibát javított a Microsoft a Windows operációs rendszer kapcsán.
-
134 biztonsági hibajavítást kapott az Office az októberi hibajavító kedden.
-
A Microsoft kiadta az SQL Server októberi biztonsági frissítését.
-
Az Exchange Server hét biztonsági javítással bővült.
-
A szokásosnál több biztonsági rést foltoztak be a SharePoint Server fejlesztői.
-
A TinyMCE egy közepes veszélyességű hibát tartalmaz.



Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat