PayPal biztonság - hajrá fiatalok!
A PayPal módosította annak a kezdeményezésének a részvételi feltételeit, amelynek révén a biztonsági rések felfedezőit jutalmazza. Mostantól a fiatalok is részt vehetnek a sebezhetőségek utáni hajtóvadászatban.
Egyre több cég fordít mind nagyobb figyelmet azokra a biztonsági programokra, amelyekkel kutatókat, szakembereket igyekeznek arra ösztönözni, hogy első kézből jelentsenek be sérülékenységeket. Így ugyanis a hibák még azelőtt kezelhetők lehetnek, mielőtt a sebezhetőségi információk a kiberbűnözés kezébe kerülnének. A szakemberek jutalmazása mellett kiálló vállalatok sorába tartozik többek között a Mozilla, a Google, a Facebook és a PayPal is. Az utóbbi cég egy éve jelentette be a biztonsági programját, amelynek szabályain az elmúlt napokban némileg változtatott. Ennek köszönhetően immár a fiatalok is beszállhatnak a biztonsági rések elleni küzdelembe.
A PayPal eddig csak akkor adott jutalmat egy hibabejelentésért, ha a biztonsági rés felfedezője elmúlt 18 éves. Ebből azonban már voltak problémák. Idén májusban egy Robert Kugler nevű német tanuló jelzett egy olyan sérülékenységet, amelyet a PayPal rendszerén fedezett fel. Kugler akkor úgy nyilatkozott, hogy azért nem kapott jutalmat, mert még nem töltötte be a 18. életévét. A PayPal ezzel szemben arra hivatkozott, hogy a tanuló által feltárt rendellenességet korábban két kutató már jelezte. Az ilyen kommunikációs zűröket a PayPal a jövőben úgy fogja elkerülni, hogy ezentúl minden 14 évnél idősebb hibabejelentőt jutalmaz, amennyiben a sebezhetőség valóban új, és valós veszélyt jelent. A jutalom nagysága függ az adott biztonsági rés veszélyességétől: például egy jogosulatlan, távoli kódfuttatást lehetővé tevő hiba 10 ezer dollárt ér.
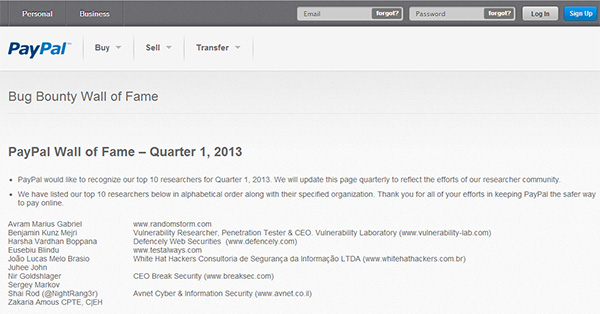
Gus Anagnos, a PayPal információbiztonsági igazgatója elmondta, hogy a biztonsági programjuk szabályzatát további pontokon is módosították annak érdekében, hogy a működési, jutalmazási feltételek átláthatóbbá, világosabbá váljanak. Így például a cég egyértelműsítette, hogy a partneroldalai (www.paypal-*.com) esetében felfedezett sebezhetőségekért kevesebbet fizet. Ezeken a webhelyeken az imént említett 10 ezer dolláros díjazás 1.500 dollárra csökken. Anagnos közölte, hogy a jövőben is nyilvánosságra fogják hozni a legsikeresebb biztonsági kutatók nevét, és negyedéves összesítéseket készítenek a jutalmazási rendszer kapcsán.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat