Nem remekelnek a víruskeresők
Az egyik biztonsági cég meglehetősen lehangoló eredményeket tett közzé a vírusvédelmi megoldások teljesítményét illetően. A webes vírusokat a legnehezebb megzabolázni.
A Palo Alto Networks legfrissebb felmérése szerint a számítógépes vírusok világában az elmúlt időszakban is tovább folytatódott az átrendeződés. Ez elsősorban a kártékony programok által alkalmazott terjedési mechanizmusokban figyelhető meg. Míg régebben az elsőszámú vírushordozóknak az elektronikus levelek számítottak, addig manapság ez már koránt sincs így. A legfrissebb elemzések szerint - amelyek a biztonsági cég ezer ügyfelétől származó statisztikai adatokra épülnek - kijelenthető, hogy napjainkban a webes vírusok járulnak hozzá a legtöbb fertőzéshez.
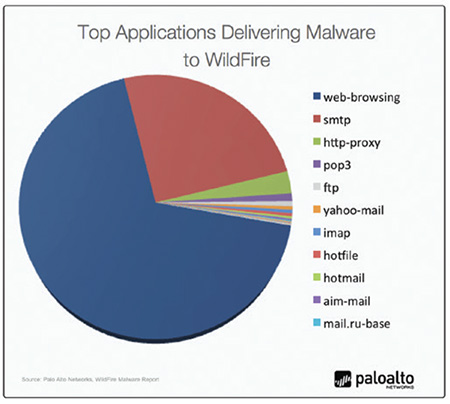
A kártékony programok 68 százaléka internetezés, webböngészés során kerül fel a számítógépekre. Ezzel szemben az e-mailek útján gondokat okozó vírusok aránya 25 százalékra adódott. Még nagyobb a kontraszt a két terjedési mechanizmus között, ha kizárólag az ismeretlen károkozókat vizsgáljuk. Ekkor ugyanis az derül ki, hogy a hagyományos (szignatúraalapú) víruskeresés során láthatatlan, ismeretlen kártevők 90 százaléka weben terjed, míg e-mailekben mindössze 2 százalékuk lapul. Ennek elsősorban az az oka, hogy a weben keresztül támadó kártékony programok sokkal nagyobb változatosságot mutatnak. A biztonsági cég szerint a vírusterjesztők sok esetben szerveralapú technikákat (szerveroldali polimorfizmust) alkalmaznak annak érdekében, hogy az ártalmas weboldalakról mindig kicsit más-más formában töltődjenek le a nemkívánatos kódok, és ezáltal azok felismerése nehezebbé váljon. Ezzel szemben az e-mailek mellékleteként továbbított károkozók kevésbé változnak.
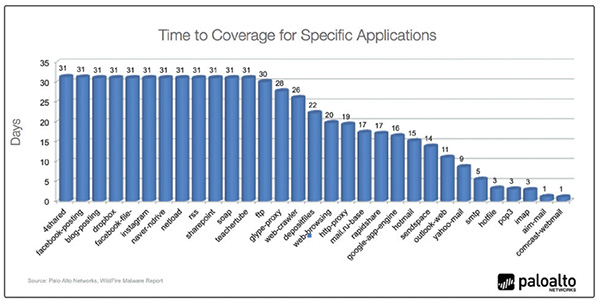
A Palo Alto kutatói azt is megvizsgálták, hogy a vírusterjesztési trendeket mennyire képesek követni a vírusvédelmi alkalmazások. Az elemzéseikbe a piac hat legjelentősebb - pontosan meg nem nevezett - víruskeresőjét vonták be, és azt vizsgálták, hogy azok milyen arányban, illetve mennyi időn belül képesek kimutatni egy-egy kártékony program jelenlétét. Végül arra a megállapításra jutottak, hogy a tesztekben szereplő több mint 68 ezer vírusminta 40 százalékát ezek az antivírus termékek képtelen voltak detektálni. Az e-mailekben terjedő ismeretlen vírusok felismeréséhez átalagosan öt napnak kellett eltelnie. Ezzel szemben a webes károkozók megbízható kimutatásához átlagosan 20 napra volt szükségük a programoknak. Ennél még rosszabb a helyzet az FTP-n, a közösségi oldalakon valamint a fájlcserélőkön keresztül fertőző kártevők esetében, ugyanis ezek akár egy hónapig is képesek láthatatlanok maradni a biztonsági alkalmazások előtt.
A kutatók szerint a védekezés szempontjából fontos tisztában lenni azzal is, hogy a hálózatalapú ártalmas programok milyen csatornákon keresztül érik el a számítógépeket. A leggyakrabban webes vagy DNS adatforgalomba ágyazódnak be, de az esetek 30 százalékában "egyedi" hálózati forgalmat generálnak. A szakemberek külön kiemelték, hogy a kártevők egyre gyakoribban használják a 443-as portot, amely legtöbbször a tiktosított, HTTPS-alapú adatforgalmat biztosítja. Azonban az már korántsem igaz, hogy a károkozók mindig titkosítottan kommunikálnak a vezérlőszervereikkel, viszont így is gyakran átjutnak a védelmi vonalakon, ugyanis sok cég nem fordít kellő figyelmet a 443-as port ellenőrzésére.
A Palo Alto hangsúlyozta, hogy ezzel a jelentésével nem az volt a célja, hogy magára haragítsa a teljes antivírus piacot. Sokkal inkább arra szerette volna felhívni a figyelmet, hogy a modern kártékony programokkal szemben proaktív módón, megelőzésre törekedve lehet igazán hatékonyan fellépni, és nem lehet kizárólag a hagyományos, szignatúralapú védelemre hagyatkozni. A víruskeresők pedig a jövőben is nélkülözhetetlenek lesznek.






-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.
-
Jelentős biztonsági frissítés vált elérhetővé a PostgreSQL-hez.
-
A Palo Alto PAN-OS-hez fontos biztonsági frissítés vált elérhetővé.
-
A Fortinet megközelítőleg 100 biztonsági hibát szüntetett meg.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat