Nem működnek a jelszavak
A jelszavas hitelesítés egyre több sebből vérzik, amit minden évben felhasználók millió tapasztalnak meg, amikor egy-egy incidens következtében kiszivárognak az adataik.
A biztonsági szakértők egyre gyakrabban hangsúlyozzák, hogy manapság már nem elegendő a jelszavas azonosítás, ugyanis önmagában ez a hitelesítési forma sok szempontból igencsak sebezhető. Legutóbb az azonosítási technológiák fejlesztésével foglalkozó Winfrasoft vállalat világított rá arra, hogy fel kellene gyorsítani az alternatív hitelesítési módszerek bevezetését, széles körű terjesztését.
„A jelszavak problémája, hogy nagyon gyengék, gyakran esnek hackerek áldozatává, és a felhasználók szemszögéből túl komplikáltak akkor, amikor 20, 30, 60 darabot kell megjegyezni belőlük” - vélekedett Steven Hope, a Winfrasoft igazgatója. A szakember elmondta, hogy a kockázatok csökkentése érdekében a jelszavaknak különbözőeknek kell lenniük, amikre persze senki sem emlékszik. Így aztán mindenki vagy leírja azokat, vagy minden egyes bejelentkezés alkalmával a jelszóemlékeztető funkciók segítségével új belépési adatokat kér az adott szolgáltatáshoz, alkalmazáshoz. „Napjainkban a jelszavak egész egyszerűen nem működnek a való életben” - adott hangot aggályainak Hope, aki szerint nem véletlen, hogy még mindig az „123456”, valamint a „password” a leggyakrabban alkalmazott jelszó a világon.
Az igazgató úgy látja, hogy ha megfelelően erős és komplex jelszavakat is választunk, még akkor sem garantál a biztonság. Egyrészt a kémprogramok bármilyen összetett jelszót képesek kiszivárogtatni, de ami még ennél is nagyobb probléma, hogy egyre gyakrabban maguk a jelszavakat tároló vállalatok, intézmények rendszerei is adattolvajok áldoztává válnak. Ekkor pedig nagymennyiségben kerülnek illetéktelen kezekbe bizalmas adatok, köztük jelszavak vagy azok valamilyen eljárással kódolt változatai.
Folynak a fejlesztések
A biztonsági cégek töretlenül dolgoznak olyan alternatív hitelesítési megoldásokon, amelyek ha nem is váltják ki teljesen a jelszavas hitelesítést, azt legalább olyan módon egészítik ki, hogy a kockázatok végül elfogadható szintre csökkenthetők. Már korábban is sok érdekes megoldást láthattunk, amelyek vagy a belépési adatok megjegyzését igyekeztek megkönnyíteni (például vizuális, grafikus eszközökkel) vagy az authentikációt terjesztették ki többfaktorosra.
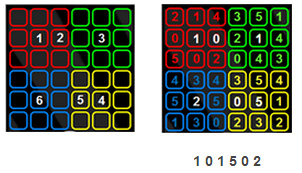
A vizuális eszközökre jó példát szolgáltat a Winfrasoft technikája, amely egy 6x6-os, színes négyzetekből felépített felületen teszi lehetővé az azonosítást. (Ez a módszer egyszer használatos kódok generálására alkalmas azáltal, hogy a négyzetekben megjelenő véletlenszerű számokat a felhasználó által memorizált minta és sorrend alapján lehet leolvasni a felületről.)
A biometrikus azonosítás esetében elsősorban az ujjlenyomat alapú megközelítések hódítanak. Elég, ha csak az Apple iPhone-ba épített Touch ID technológiájára gondolunk. Igaz ugyan, hogy például a hamburgi Chaos Computer Club csapata már térdre kényszerítette ezt az eljárást is, de azért a mindennapokban jelentősen képes növelni a biztonságot.
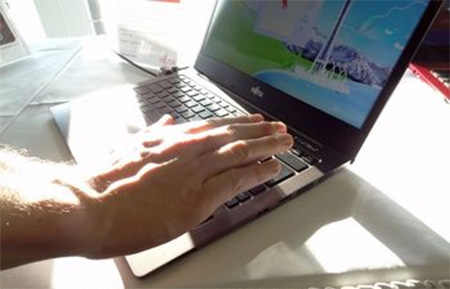
A CeBIT 2014 kiállításon is napvilágot látott néhány érdekes megoldás. A Fujitsu például a tenyér erezetére épülő eddig ismert módszereket fejlesztette tovább a PalmSecure technológiájának keretében, és építette be azt egy notebookba. A svájci KeyLemon pedig az arcfelismerésben látja a jövőt annak ellenére, hogy a széles körben elérhető biometrikus technológiák közül talán ezt éri a legtöbb kritika. Azt a cég is elismerte, hogy ugyan a téves felismerések számát jelentősen sikerült csökkenteni, de azért arra még mindig gyakran kell figyelmeztetni a felhasználókat, hogy a sikeres azonosításhoz vegyék le a szemüvegüket, vagy megfelelő fényviszonyokat keressenek a bejelentkezésekkor.
Steven Hope szerint az arcfelismeréssel és az ujjlenyomatos azonosítással egy újabb biztonsági réteggel egészíthető ki a hitelesítés. Valószínűleg soha nem lesz elegendő önmagában ez a két módszer, de a jelszavak melletti használatuk kritikus fontosságú lehet.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
 |
G Data Internet Security 1 év 3 eszköz Hosszabbítás |
| 15600 Ft | |
 |
G Data AntiVirus 2 eszköz 2 év Hosszabbítás |
| 16500 Ft | |
 |
F-Secure Total 1 év 7 eszköz |
| 25990 Ft | |

az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat