Linuxos rendszerekből épített botnetet egy trójai
Egy olyan trójai programot lepleztek le biztonsági kutatók, amely már legalább öt éve szedte az áldozatait a linuxos számítógépek körében.
Nem túl gyakori, amikor arról kell beszámolnunk, hogy Linux alapú kiszolgálók estek áldozatául kártékony programoknak. Természetesen elfordulnak ilyen esetek is, de a Windows-os kártevők által okozott problémákhoz képest elenyésző számban. Amikor azonban közbe-közbe felüti a fejét egy-egy Linux kompatibilis vírus, akkor az jól rávilágít arra, hogy e rendszerek esetében sem célszerű félvállról venni a védekezést. Különösen nem akkor, amikor egy olyan horderejű trójai csap le, mint amilyen az ESET kutatói által leleplezett, Mumblehard nevű kártevő.
A Mumblehard legfontosabb jellemzője, hogy olyan számítógépeket, elsősorban szervereket próbál megfertőzni, amelyeket aztán kéretlen elektronikus levelek küldözgetésére és egy botnet kiépítésére használhat fel. Maga a kártevő két fontosabb összetevőből épül fel. Az egyik egy hátsó kapu létrehozásáért felel, míg a másik spamelésben jeleskedik. Amikor rákérül egy rendszerre, akkor rögtön kapcsolódik különböző vezérlőszerverekhez, és kétirányú kommunikáció révén válik szabályozhatóvá a működése.
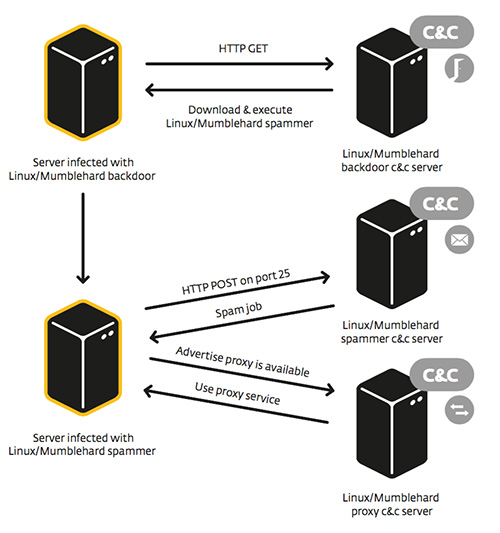
Forrás: ESET
Az ESET szakértői szerint a Mumblehard az átlagosnál kifinomultabb technikákat alkalmaz, aminek egyik nemkívánatos hozadéka, hogy legalább öt éven keresztül teljesen észrevétlen tudott maradni. Alapvetően Perl segítségével készült, de assemblyben íródott komponensei is vannak.
A Mumblehard botnet évekre visszamenő aktivitását, illetve kiterjedését nehéz megbecsülni, de az biztos, hogy a biztonsági cég kutatói eddig több mint 8500 egyedi IP-címet azonosítottak, amelyek mögött olyan szerverek voltak, amikre a károkozó rákerült. A kiberbűnözőknek tehát legalább ennyi rendszer állt rendelkezésükre ahhoz, hogy a reputációs, hírnévalapú védelmi technikák kijátszásával tudják terjeszteni a kéretlen küldeményeiket.
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat