Kik a legrizikósabb felhasználók?
A szervezetek többsége pontosan tisztában van azzal, hogy a belső kockázati tényezőket is kezelni kell egyebek mellett az adatszivárgások megakadályozása érdekében. De a helyzet nem ilyen egyszerű.
Az Ovum kutatócég és a Vormetric adatbiztonsági vállalat egy közös felmérést készített, amelynek során arra keresték a választ, hogy a szervezetek miként vélekednek a belső információbiztonsági kockázatokról, és milyen módon igyekeznek csökkenteni azokat. A világszerte megkérdezett több mint 800 menedzser és informatikus arra is választ adott, hogy véleményük szerint mely felhasználói csoportok jelentik a legnagyobb kockázatot.
A felmérés egyik legfontosabb megállapítása az volt, hogy a válaszadók 89 százaléka szerint a cégénél lévő informatikai rendszer, illetve az általa kezelt adatok biztosan sebezhetők a különféle belső fenyegetettségek miatt. Sőt közülük 34 százaléknyian úgy érzik, hogy a sérülékenység foka nagyon magas. A válaszadók 40 százaléka azt is elismerte, hogy az elmúlt egy év során elszenvedett legalább egy adatbiztonsági incidenst vagy megbukott legalább egy megfelelőségi (compliance) auditon.
Kik jelentenek veszélyt?
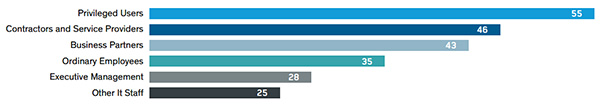
Amikor a kutatók az iránt érdeklődtek, hogy kik jelentik a legnagyobb kockázatot az adatok biztonságára nézve, akkor a felmérésben résztvevők 55 százaléka egyértelműen kijelentette, hogy a kiemelt jogosultságokkal rendelkező személyek. Vagyis a piacon megfigyelhető trendek, melyek szerint a kiemelt felhasználók tevékenységének monitorozására szolgáló technológiák egyre nagyobb népszerűségnek örvendenek, nem alaptalanok. A kockázatok szempontjából a második csoportba a szerződéses partnerek, illetve a szolgáltatók kerültek, míg a toplista harmadik fokára az üzleti partnerek "küzdötték fel" magukat.
A legrizikósabb helyek
A felmérés során arra is fény derült, hogy a szervezetek számára mely pontokon jelenti a legnagyobb kihívást az adatok oltalmazása. Alapjaiban véve mindez a tárolt adatmennyiségtől függ, így nem meglepő, hogy a legrizikósabb pontoknak az adatbázisok és a fájlszerverek számítanak. Ebből a szempontból a harmadik helyre a felhős rendszerek kapaszkodtak fel. Azt is érdemes megemlíteni, hogy az első tíz legkockázatosabb "adatlelőhely" között a mobil eszközök is helyet kaptak annak ellenére, hogy ezeken messze nem található annyi adat, mint a szervereken. Ez esetben nem is az adatmennyiség jelenti az elsődleges problémát, hanem sokkal inkább a hordozható készülékeken lévő adatok érzékenysége, és az adatok mozgatásának kontrollálhatósága okoz fejtörést.
Védekezés
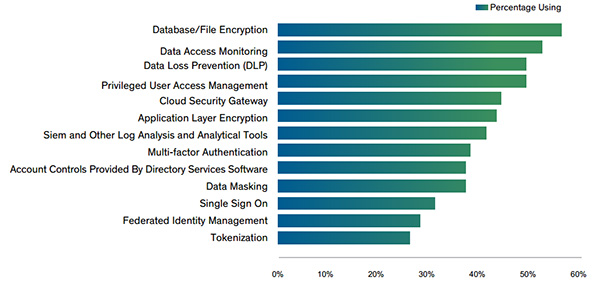
A fentiek alapján nyilvánvalóan felmerül a kérdés, hogy ha a szervezetek túlnyomó többsége pontosan tisztában van a veszélyekkel, akkor milyen módon igyekeznek mérsékelni a kockázatokat. Jó hír, hogy a válaszadók 93 százaléka jelezte, hogy idén vagy növeli vagy legalább szinten tartja az IT-biztonsági költségvetését. A belső fenyegetettségek kezelését illetően a legnagyobb népszerűségnek az adatbázis- és fájltitkosító technológiák örvendenek, amelyeket a hozzáférés-kezelő megoldások, valamint az adatszivárgás-megelőző (DLP) eszközök követnek. Viszonylag sokan fordítanak figyelmet a kiemelt felhasználók tevékenységének szabályozására, illetve a felhő alapú rendszerekbe kihelyezett adatok biztonságára is.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat