Kérdőívekkel zsarol egy új vírus
A Shadowlock trójai program arra kényszeríti a felhasználókat, hogy töltsenek ki egy online kérdőívet. A károkozó nem rombol, de nagyon bosszantó.
A felhasználókat zsaroló kártékony programok közös jellemzője, hogy az általuk megfertőzött számítógépeket teljesen használhatatlanná tudják tenni. Egyes változataik pénzt követlenek azért, hogy egy "bezárhatatlan" ablak eltűnjön, más kiadásaik hatóságok és jól ismert szervezetek nevében lépnek fel, és bírság megfizetésére szólítanak fel. Ugyanakkor vannak olyan zsaroló kártevők is, amelyek titkosítással tesznek hasznavehetetlenné különféle állományokat. A Symantec kutatói által nemrég felfedezett Shadowlock trójai nem folyamodik ilyen drasztikus módszerekhez, de a jelenléte mindenképpen komoly bosszúság forrása lehet.
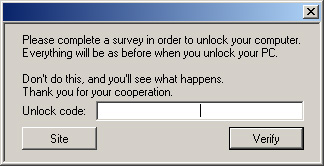
A Shadowlock eddigi vizsgálata azt támasztotta alá, hogy a kártékony program egy - szokásos módon nem bezárható - dialógusablakot jelenít meg a képernyőn, és közli, hogy csak akkor lehet újra használni a számítógépet, ha a felhasználó kitölt egy online kérdőívet. A webes felmérést követően lehet hozzájutni ahhoz az állítólagos kódhoz, amelynek segítségével feloldható a zárolás.
Forrás: Symantec
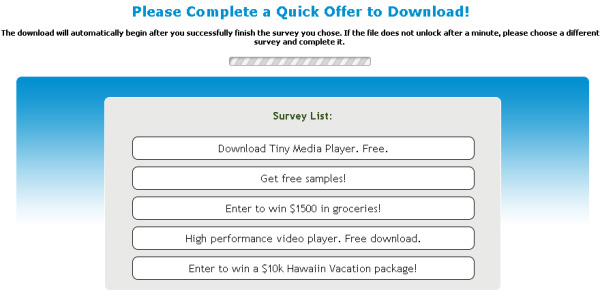
Ha a felhasználó rákattint a Site feliratú gombra, akkor az alapértelmezett böngészőben egy weblap jelenik meg. Ezen több kérdőív közül lehet választani. Ha azonban a számítógép tulajdonosa ezt a tortúrát nem akarja végigjátszani, akkor természetesen megpróbálhatja bezárni a trójai dialógusablakát, viszont ez nem egy egyszerű feladat. A károkozó ugyanis blokkolja az ablak eltüntetésére tett kísérleteket, és minden olyan alkalmazás elindítását megakadályozza, amelyek a bosszantó ablak bezárását lehetővé tennék. Így például elérhetetlenné teszi a Feladatkezelőt, a parancssori ablakot, a PowerShell-t, a regisztrációs adatbázis szerkesztőjét, valamint a Windows Rendszerkonfigurációs segédeszközét (msconfig) is.
A feloldó kulcs találgatásos módszerrel történő megfejtése sem gyerekjáték, ugyanis három hibás kísérlet után a trójai egész egyszerűen leállítja a számítógépet. Amikor a fertőzött PC újraindul, akkor a felhasználónak maximum 20 másodperce van arra, hogy leállítsa a trójaihoz tartozó folyamatot mielőtt még az ablak megjelenne.
Forrás: Symantec
Kihasználatlan funkciók
A Symantec kutatói jelezték, hogy a Shadowlock .Net keretrendszer nélkül nem működőképes. A károkozónak legalább a .Net Framework 2.0-ás verziójára szüksége van, e nélkül nem képes elindulni. A trójai kódjának mélyreható vizsgálata azonban nemcsak erre derített fényt. Kiderült ugyanis, hogy a kártevő rengeteg olyan funkcióval rendelkezik, amelyek a jelenlegi variánsában még nem kerültek bevetésre. A kihasználatlan lehetőségek között egyebek mellett megtalálhatók a következők:
- webböngészők leállítása
- a Windows beépített tűzfalának hatástalanítása
- az egér gombjainak felcserélése
- a CD/DVD-meghajtó tálcájának kinyitása.
A biztonsági kutatók úgy látják, hogy a trójai még ki nem aknázott képességeinek megléte két szempontból érdekes. Egyrészt elképzelhető a készítői egyszerűen több kódot emeltek be a szerzeményükbe, mint ahogy azt eredetileg akarták. A másik lehetőség, hogy ezek a funkciók a trójai következő variánsaiban már szerephez jutnak, és a mostani, online kérdőíves trükk csak szárnypróbálgatás. Egyesek szerint a vírusterjesztők a webes felmérésekből látszólag nem juthatnak nagy pénzekhez, viszont ha a nemkívánatos tevékenységüket széles körben végzik, akkor összességében mégis jókora összeg vándorolhat a zsebükbe.
A zsaroló programok elleni védekezés legfontosabb eszközének a naprakészen tartott víruskeresők számítanak, de éppúgy szükség van a rendszeres biztonsági mentésekre valamint a megfontolt internetezésre is.






-
A PyPDF számos sebezhetőségre kapott hibajavítást.
-
A Next.js esetében hat biztonsági javítás vált elérhetővé.
-
Az IBM Db2 három biztonsági hibajavítást kapott.
-
A Mozilla soron kívül hibajavítást adott ki a Firefoxhoz.
-
A Zyxel a GS1900 szériájú switch-ekben egy nulladik napi biztonsági hibát szüntetett meg.
-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat