iPhone hackelés töltővel
A Black Hat biztonsági konferencián kutatók egy olyan támadást demonstráltak, amely akár manipulált iPhone vagy iPad töltőkkel is kivitelezhető.
A Black Hat konferencia idén is számos érdekes előadást tartogatott. Ezek közül az egyik az Apple iOS biztonságával foglalkozott. Az érdeklődők testközelből tapasztalhatták meg, hogy egy kis USB-s eszközzel és némi trükközéssel milyen egyszerűen kiszolgáltatottá tehetők az iPhone készülékek.
Az előadás központi elemét az a kis eszköz szolgáltatta, amelyet a kutatók Mactans névvel illettek. Ez látszólag egy USB-s töltőként funkciónál, azonban a valóságban ennél jóval többre képes. A mindenki számára elérhető Beagleboard alapokra épített megoldás révén számos jogosulatlan művelet hajtható végre az Apple készülékeken.
"Miután megtörténik a Mactans csatlakoztatása, tulajdonképpen bármit meg lehet tenni, amire egy USB-kapcsolat lehetőséget biztosít" - mondta Yeongjin Jang, a Georgia Egyetem hallgatója, aki nemrégen csatlakozott ahhoz a projekthez, amelyet eredetileg Billy Lau és Chengyu Song kutató indított útjára.
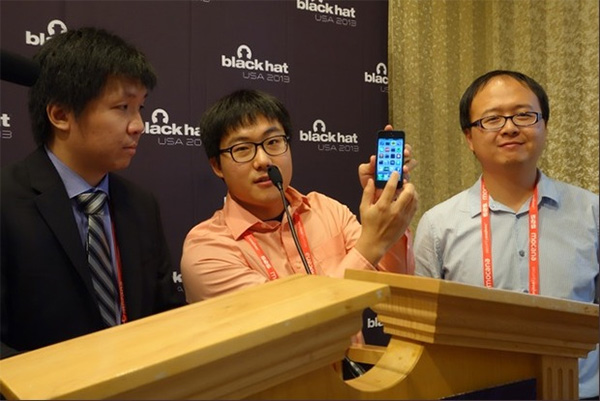
Forrás: Black Hat - ZDNet
A bemutató során az előadók szemléltették a kis eszközük képességeit. Demonstrálták, hogy egy fejlesztői fiók létrehozását követően tetszőleges alkalmazások juttathatók fel a mobilokra anélkül, hogy ehhez bármiféle felhasználói engedélyre szükség lenne. A kutatók ilyen módon képesek voltak eszközazonosítókat megkaparintani, sőt egy kártékony szoftvert is telepítettek. A bemutató alkalmával a Facebook teljesen ártalmatlan és legális mobil alkalmazását cserélték le egy olyan változattal, amelynek elindítását követő egy percen belül egy nemkívánatos összetevő töltődött be. Az előadók hangsúlyozták, hogy ez esetben ugyan a sandbox alapú védelem megkerülésére nem került sor, de így is fel tudtak használni olyan API-kat, amik révén például képernyőmentéseket készítettek. A kockázatokat csökkenti, hogy a speciális USB-töltő kizárólag akkor használható manipulációkra, ha a töltés közben a mobil készülék nem zárolt. Viszont a Mactans-hoz nincs szükség jailbreakelésre.
A kutatók az Apple-t korábban már értesítették a felfedezésükről és a támadási módszerükről. A hírek szerint a cég tett is lépéseket a kockázatok mérséklése érdekében. Ennek köszönhetően az iOS 7 jelezni fogja a felhasználóknak azt, ha olyan USB-s eszközt csatlakoztatnak, amely adatkapcsolatok kezdeményezésére is alkalmas.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
 |
F-Secure Total 1 év 7 eszköz |
| 25990 Ft | |
 |
G Data AntiVirus 2 eszköz 2 év Új licenc |
| 20625 Ft | |
 |
Kaspersky Premium 2 év 3 eszköz Új licenc |
| 42990 Ft | |

az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat