Ingyenes védelem a DDoS-támadásokkal szemben
A CloudFlare egy ingyenes szolgáltatás keretében biztosítja azon weboldalak védelmét, amelyek a leginkább kiszolgáltatottak a szolgáltatásmegtagadási támadásokkal szemben.
Az elosztott szolgáltatásmegtagadási támadások folyamatos kihívások elé állítják a weboldalak üzemeltetőit, különösen akkor, ha olyan webhelyekről van szó, amelyeket a hacktivista csoportok, illetve a kiberbűnözés gyakorta állít célkeresztbe. A Google tavaly októberben jelentette be, hogy bizonyos oldalak esetében lehetővé teszi a DDoS-védelem megvalósítását a saját, kiterjedt infrastruktúrájának és DDoS-biztonsági megoldásainak bevonásával. A Google példáját most a CloudFare követte, amely elérhetővé tette az ingyenes anti-DDoS szolgáltatását.
A CloudFare által Galileo projektként emlegetett kezdeményezés célja, hogy segítséget nyújtson azon weboldalak üzemeltetéséhez, amelyek a nyilvánosság számára értékes tartalmakat közvetítenek. A projektbe ennek megfelelően olyan webhelyek vehetők fel, amelyek híradással, közösségi és társadalmi tevékenységekkel foglalkoznak, vagy különféle politikai, kulturális és művészeti témákat karolnak fel. A cég elsősorban nonprofit szervezetek jelentkezését várja.
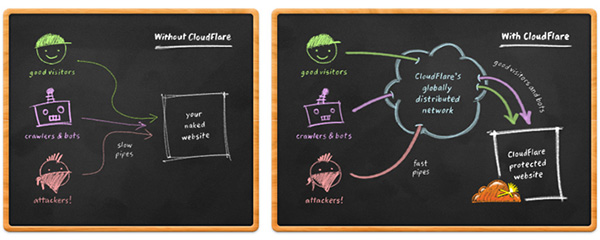
A vállalat ígéretet tett arra, hogy a projektben részvevő weboldalak nevét nem fogja nyilvánosságra hozni, hogy ezzel is védje azokat. Ugyanakkor a regisztráció során igyekszik körültekintően eljárni. A CloudFare közleménye szerint egy-egy weboldal jóváhagyása néhány órát, esetenként néhány napot vehet igénybe. Viszont amennyiben minden rendben találtatik, akkor a DDoS-elleni védekezés azonnal kezdetét veheti.
Kenneth R. Carter, a CloudFare tanácsadója úgy nyilatkozott, hogy az elosztott szolgáltatásmegtagadási támadások gyakori eszközei azoknak a hacker vagy hacktivista csoportoknak, amelyek ilyen módon akarják a világ tudomására hozni a nemtetszésüket, és így tüntetnek különféle szervezetek vagy azok intézkedései ellen. Ugyanakkor a célpontba állított weboldalak mögött gyakorta nem állnak rendelkezésre azok az erőforrások, amelyek szükségesek lennének a kellő szintű védelem kiépítéséhez. Ezen a helyzeten igyekszik változtatni a Galileo projekt.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat