Ingyenes megoldásokkal segíti a felhős monitorozást az Amazon
Az Amazon elérhetővé tett néhány olyan ingyenes szolgáltatást, amelyek révén a felhőben üzemeltetett rendszerek biztonsága és állapota válhat monitorozhatóvá.
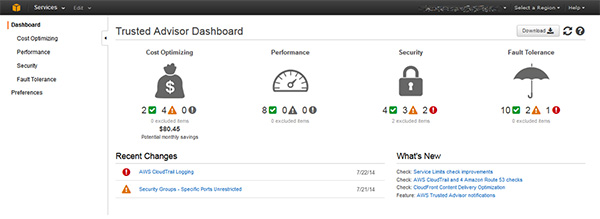
Az Amazon a Trusted Advisor megoldását arra fejlesztette ki, hogy az ügyfelei számára hasznos jelentésekkel, tanácsokkal tudjon szolgálni a felhőben létrehozott virtuális gépek, illetve környezetek üzemeltetésével és védelmével kapcsolatban. A szolgáltatás jelenleg 37 különféle modulból épül fel, amelyek közül most négyet a cég ingyenesen elérhetővé tett. Ugyan érezhető, hogy ettől még nem lesz teljes körű a kontroll, de mégis érdemes kihasználniuk a kínálkozó lehetőségeket az Amazon ügyfeleinek. A négy ingyenes ellenőrzés a következő:
Service Limit Check
A segítségével az üzemeltetők időben értesülhetnek arról, ha a rendszereik kezdenek kifogyni a korábban allokált erőforrásokból. Az Amazon ellenőrző mechanizmusa akkor riaszt, amikor a szabad rendszererőforrások 20 százalék alá csökkennek. Ezáltal megakadályozhatóvá válhatnak a kapacitáshiány miatti rendszerleállások. Itt érdemes megjegyezni, hogy van egy olyan (fizetős) lehetőség is, amivel az figyelhető, hogy egy-egy előfizetésen belül hol találhatók felesleges, ki nem használt erőforrások. Ezáltal lehetőség adódik a kiadások optimalizálására.
Unrestricted Check
Az Amazon rendszere akkor figyelmeztet, amikor egy EC2-höz kapcsolódó virtuális gép biztonsági beállításai túlságosan gyengék, azaz viszonylag könnyen kompromittálhatók. A szolgáltatás által kiszúrt gyenge pontok megerősítésével adatszivárgás, szolgáltatásmegtagadási támadások és egyéb nemkívánatos biztonsági események is nagyobb valószínűséggel válhatnak megelőzhetővé.
IAM Use Check
Ez is egy olyan biztonsági ellenőrzés, amivel a hozzáférés-kezelés válhat biztonságosabbá. Az Amazon megoldása akkor figyelmeztet, ha csak alapszintű azonosítási eljárások védik az AWS-erőforrásokat.
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat