Így lehetett volna szétkommentelni a YouTube-ot
A YouTube egyik biztonsági hibájának kihasználásával bárki szabadon másolgathatott hozzászólásokat a videók között. Mutatjuk, hogy jöttek rá a trükkös sebezhetőségre a biztonsági kutatók.
A YouTube - a többi hasonlóan széles körben elterjedt netes szolgáltatással egyetemben - népszerű kutatási terepet jelent azok számára, akik webes sebezhetőségek feltárásával foglalkoznak. Ezek a kutatók vagy kedvtelésből, vagy hírnév és/vagy pénzjutalom reményében tevékenykednek. Persze sok fehérkalapos hacker azért próbál minél több biztonsági résre ráakadni, hogy egész egyszerűen biztonságosabbá tegye az online szolgáltatásokat. Két egyiptomi kutatót pedig a kíváncsiság vezérelte akkor, amikor alaposabban is szemügyre vették a videomegosztó egyik funkcióját.
Ibrahim El-Sayed és Ahmed Aboul-Ela néhány héttel ezelőtt azt gondolta ki, hogy megvizsgálják a videókhoz fűzhető kommentek kezelését a YouTube-on. Noha úgy vélték, hogy a videómegosztó e funkciója biztonsági szempontból már lerágott csont, azért mégis nekiláttak az elemzőmunkának. Most már tudjuk, hogy nem hiába tették mindezt, hiszen egy érdekes sebezhetőségre akadtak. Ez elsősorban nem komoly rombolásokra, illetve károkozásokra adhatott volna lehetőséget, hanem a kihasználásával a YouTube felhasználói által generált tartalmakkal lehetett volna visszaélni, ráadásul automatizálható módon.
Hogyan jöttek rá a hibára?
A kutatók úgy állították be a saját teszt fiókjukat, hogy az a videókhoz és a csatornákhoz tartozó kommenteket ne automatikusan jelenítse meg, hanem csak jóváhagyás után. Majd hozzáfűztek egy bejegyzést a videójukhoz, és jóváhagyták azt. Eközben folyamatosan figyelték (az ingyenes Burp Suite segítségével), hogy milyen hálózati kérések közlekednek a kliens és a szerver között. Két paramétert kezdek manipulálni: elsőként a videó azonosítóját változtatták meg, de ekkor hibaüzenetet kaptak, vagyis ezt a paramétert a YouTube megfelelően védte a módosítgatások ellen. A kommentek azonosítójáról azonban ez már nem volt elmondható. Amikor a két kutató megváltoztatta a hálózati kérésben szereplő kommentazonosítót, akkor meglepődve tapasztalták azt, amit a videómegosztó művelt. Kiderült, hogy a hálózati kérésekben szereplő kommentazonosítók egyszerű cserélgetésével tulajdonképpen a YouTube-on látható összes hozzászólást hozzá tudták volna fűzni a videójukhoz. Sőt a lemásolt kommentek sértetlenek maradtak az eredeti helyükön, és senki nem értesült arról, hogy valaki másolgat. A Google villámgyorsan foltozta be a biztonsági rést, és 3133,7 dolláros jutalomban részesítette az egyiptomi kutatókat.
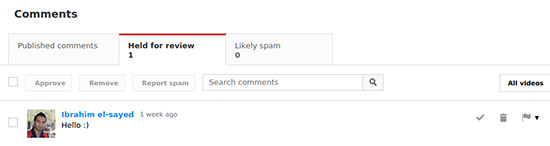
Kommentek jóváhagyása a YouTube-on - Forrás: Security Geek
Felmerülhet a kérdés, hogy a mindennapi életben a fenti hiba milyen problémákat szülhetett volna, ha az még a javítása előtt napvilágra kerül. Például bárki megtehette volna azt, hogy valamely népszerű videokliphez tartozó hozzászólásokat a saját videója alá másolja be, és ezzel azt a látszatot kelti, mintha a saját művét véleményezték volna a felhasználók. Ugyanez megtehető lett volna különféle termékekről, szolgáltatásokról készült videókkal is, ami a felhasználók megtévesztésére adhatott volna lehetőséget.
Még egy felfedezés az elmúlt hónapból
Kamil Hismatullin biztonsági kutató is nemrégen vette górcső alá a YouTube-ot. A kutatásait a YouTube Creator Studio kapcsán kezdte meg, és elsősorban XSS (Cross-Site Scripting), valamint CSRF (Cross-Site Request Forgery) sérülékenységeket keresett. Eközben azonban egy egészen érdekes felfedezést tett. Arra jött rá, hogy egy egyszerű URL felhasználásával tetszőleges videókat tud törölni a népszerű weboldalról anélkül, hogy ehhez bármiféle jogosultsága lett volna. A Google ezt a hibát is soron kívül szüntette meg.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat