Hackeljünk okostelefont versenyszerűen
Az egyik legnevesebb, kifejezetten mobil készülékek feltörésére kiélezett hackerversenyen egyedül a Windows Phone maradt állva, de az is csak épphogy.
Tavasszal a Pwn2Own hackerverseny résztvevői már megmutathatták, hogy mire képesek olyan népszerű alkalmazások hackelése során, mint amilyen például az Internet Explorer, az Apple Safari, a Firefox, az Adobe Flash Player vagy az Adobe Reader. Volt is csillaghullás, amiből a szoftverfejlesztők és a biztonsági cégek mellett a felhasználók is profitálhattak, hiszen számos olyan sebezhetőségre derült fény, amelyeket a fejlesztők mostanra már egytől egyig kijavítottak.
Jöhettek a mobilok
A Pwn2Own rendezvény őszi fordulója kifejezetten a mobilokra koncentrált. A Japánban megtartott versenyre azok jelentkezését várták, akik az alábbi készülékek biztonsági vizsgálatával foglalkoznak:
Amazon Fire Phone
Apple iPhone 5s
Apple iPad Mini
BlackBerry Z30
Google Nexus 5
Google Nexus 7
Nokia Lumia 1520
Samsung Galaxy S5.
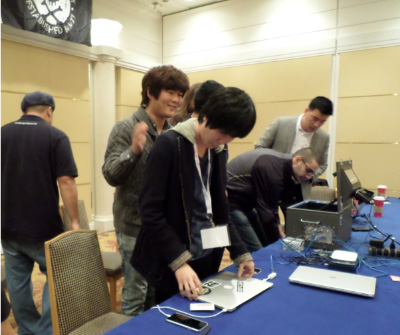
A versenynek meglehetősen nagy volt a tétje, ugyanis a főszponzor, a HP ZDI idén megemelte a pénzjutalmakat. Tavaly összesen 125 ezer dollár állt rendelkezésre a versenyzők elismerésére, míg idén ez az összeg 425 ezer dollárra emelkedett. Az etikus hackerek pedig mindent megtettek azért, hogy a pénzt maradéktalanul bezsebeljék.
Forrás: ZDI
Csillaghullás az első napon
A Mobile Pwn2Own első napja az Apple iPhone 5S hackelésével kezdődött. Nem kellett sokat várni arra, hogy az egyik dél-koreai származású résztvevő térdre kényszerítse a mobilt. Ehhez két sebezhetőséget használt ki a Safari böngészőn keresztül. Nem jelentett számára gondot a sandbox védelem áttörése, majd a készülék feletti irányítás átvétele sem. Kis idő múlva a Samsung Galaxy S5 került a hackerek kezébe, de ez a készülék sem bírta sokáig. Több csapat is sikeresen hatolt át a beépített biztonsági eljárásokon: mindenki az NFC-ben rejlő lehetőségek, illetve sebezhetőségek révén tudott eredményeket elérni. Hasonló történt a Nexus készülékekkel is, amelyek esetében egy kutató azt demonstrálta, hogy miként lehet Bluetooth-on keresztül visszaéléseket elkövetni.
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
 |
F-Secure Total 1 év 10 eszköz |
| 29990 Ft | |
 |
Kaspersky Standard 2 év 3 eszköz Új licenc |
| 27990 Ft | |
 |
G Data Internet Security 1 év 4 eszköz Új licenc |
| 23250 Ft | |

az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat