Ha nem vigyáz, Önt is megzsarolhatja a telefonja
A Lockdroid nevű zsarolóprogram alapjaiban forgatja fel az androidos mobil készülékeket, és azokon helyreállíthatatlan károkat képes okozni.
A felhasználókat zsaroló programok egyre inkább az okostelefonok és a táblagépek világába is betőrnek. A módszereik és a céljaik tekintetében sok mindent ellestek a PC-s társaiktól, amelyek vagy a számítógépek zárolásával vagy fájlok titkosításával igyekeznek elérni, hogy a felhasználó váltságdíjat fizessen. A kiberbűnözőknek nem kellett sok idő annak felismeréséhez, hogy az ilyesfajta károkozásaikat mobilokon is végre tudják hatjani. Az eddig megjelent, mobil zsaroló programok leginkább az androidos felhasználók idegeivel játszottak, és ez a Lockdroid nevű kártevő feltűnésével sem változott.
A Symantec biztonsági kutatói által felfedezett kártékony program többféle módon igyekszik rávenni a felhasználót arra, hogy fizessen. Vagyis nem kizárólag arra alkalmas, hogy a mobilokon fellelhető állományokat titkosítsa. Emellett esetenként zárolja a készüléket, vagy törli annak tartalmát a gyári beállítások visszaállítására alkalmas funkció segítségével. További nagyon kellemetlen tulajdonsága, hogy képes a PIN-kódok megváltoztatására, amivel ellehetetlenítheti a készülékhez való hozzáférést. Összességében tehát adatokat semmisít meg, és akár teljes mértékben használhatatlanná teheti a készülékeket. Mivel a zsaroló programoknak valamilyen úton-módon el kell érniük, hogy a felhasználó értesüljön a váltságdíj fizetésének módjáról, ezért az elsődleges céljuk általában nem a készülékek teljes zárolása. Ugyanakkor úgy tűnik, hogy a Lockdroid akár erre is képes.
Alattomos jogosultságszerzés
Martin Zhang, a Symantec kutatója a Lockdroid egy nagyon trükkös technikájára hívta fel a figyelmet. A kártékony program teljes körű működéséhez szükség van arra, hogy a károkozó úgynevezett "device administrator" jogosultságot kapjon a felhasználótól. Mindezt azonban nem olyan módon igyekszik megszerezni, hogy egyszerűen megjeleníti az Android erre a célra szolgáló engedélyező felületét. Ehelyett egy olyan ablakot nyit meg, amely minden más ablakot elfed. Egy többlépcsős dialógus során végül a felhasználóval közli, hogy a telepítés sikeres volt, és kattintson a "Continue" gombra. Ha ezt megteszi a felhasználó, akkor valójában a háttérben lévő engedélyező ablak "Activate" nyomógombjára bök rá, ami pont elég ahhoz, hogy emelt szintű jogosultságok birtokába kerüljön a kártevő.
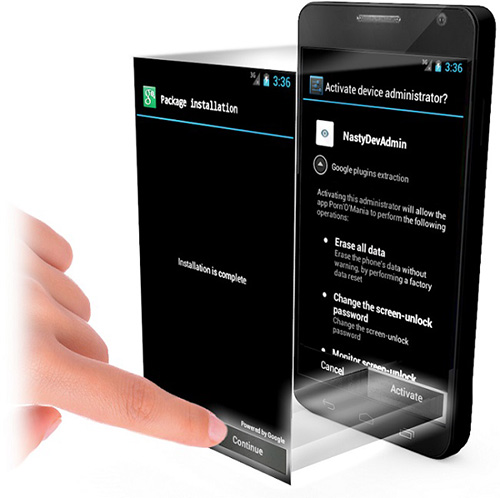
Forrás: Symantec
Fontos megjegyezni, hogy ez a jogosultságszerzési trükk kizárólag az Android 5.0 előtti kiadásainak esetében működik, mivel az Android az 5-ös verziótól kezdve nem teszi lehetővé az engedélyező ablak elfedését. Ugyanakkor ez a csalókat nem igazán készteti meghátrálásra, mivel még így is az androidos eszközök kétharmadát potenciális áldozataik sorában tudhatják.
A Lockdroid jelenleg egy Porn 'O' Mania nevű, felnőtt tartalmakkal kecsegtető alkalmazás formájában terjed. Ez a mobil app a hivatalos Google Play áruházban nem található meg, kizárólag nem megbízható alkalmazásáruházakban, illetve különböző torrent oldalakon keresztül ütheti fel a fejét. Ezért a Symantec ismét hangsúlyozta, hogy nem célszerű mindenféle áruházból alkalmazásokat letöltögetni. Ehelyett a Google Play körültekintő használata javasolt, miközben a mobilbiztonsági szoftverek bevetését is célszerű szem előtt tartani.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat