Fontos változások az ISO 27001 háza táján
Az információvédelmi irányítási rendszer tanúsíttatásának új szabványa lépett életbe. A régivel már nem érdemes kezdeni.
Az ISO 27001 magyar nyelvű szabványtervezetének, az MSZ/T ISO/IEC 27001:2014-es kiadásának megjelenése alkalmából szakmai napot szervezett áprilisban a Magyar Szabványügyi Testület (MSZT). A szabványtervezethez április 30-ig szólhatnak hozzá az érintett szakmai szervezetek, ezt szavazás, majd a végleges szabvány magyar kiadása követi, várhatóan júniusban.
A szakmai napon elhangzott előadások egyebek közt a 2005-ös és a 2013-as szabványverziók közötti különbségeket, a tanúsítói gyakorlat várható változásait ecsetelték, illetve szó esett arról, hogy az érintett cégek hogyan tudnak felkészülni az új szabvány kihívásaira.
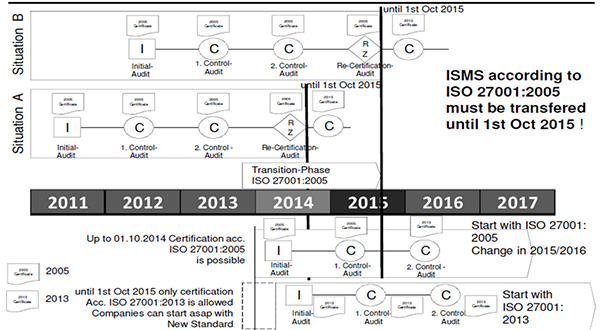
Tarján Gábor, a MagiCom ügyvezető partnerének záró előadásában elhangzott: a szabvány előző kiadásához képest nem hoz drasztikus változásokat, mindazonáltal nyilvánvaló, hogy az auditálást kérő cégeknek lesz tennivalójuk. Annál is inkább, mert az IAF (International Accreditation Forum) szabályozása szerint a 2013. október 1-jén megjelent szabványra kétéves átállási időszak áll rendelkezésre, azaz 2015. október 1. után a régi szabvány szerinti tanúsítás nem végezhető. Mi több, jövő októbertől az addig kiadott tanúsítványok is érvényüket vesztik. Ezért az információbiztonság-irányítási rendszerüket a jövőben auditáltatni akaró szervezeteknek már ma is az új szabványt érdemes választaniuk. Idén októbertől pedig már csak a 2013-as szabvány szerint végezhető audit – emelte ki Tarján Gábor.
A szakember szerint az új változatban a korábbinál nagyobb hangsúlyt kapott a kockázatértékelés, miközben a szabványalkotók nem rögzítették annak módszertanát, viszont megkövetelik a választott módszer transzparens végigvitelét. Szintén fontos változást mutat az alkalmazhatósági nyilatkozat. Míg a régi szabvány „A” melléklete 133, információbiztonsági környezetben használható védelmi intézkedést sorolt fel, és a cégek a gyakorlatban ezek alapján készítettek maguknak kontroll-leltárt, addig az új szabvány alkotói arra törekedtek, hogy a cégek a saját információvagyonukra vonatkozó kockázatelemzés elvégzése után maguk vezessék le az alkalmazandó kontrollokat. Az „A” mellékletben található – mellesleg már csak 114 kontrollt tartalmazó – lista tehát pusztán segédlet; speciális tevékenységet végző cégeknél pedig a listában nem szereplő kontrollokra is szükség lehet.
Így, bár önállóságra ösztönöz, a régi szabvány szerint szükséges intézkedéseket meghozó cégeknek az új szabvány szerint sem kell meglepetésektől tartaniuk.
Említést érdemel, hogy aki lemaradt az MSZT szakmai napjáról, az a májusi, 61. Hétpecsét Fórumon meghallgathatja Tarján Gábor előadását a szabványtervezet – akkorra már véleményezett – változatának újdonságairól. A Hétpecsét Információbiztonsági Egyesület tagjai – az MSZT-vel együttműködve – komoly szerepet vállaltak a szabvány első kiadását hatálytalanító és helyettesítő új, magyar nyelvű szabványtervezet előkészítésében.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat