Egyre gyorsabban kell kilábalni a katasztrófákból
A vállalatok egyre komolyabb elvárásokat támasztanak az üzletmenet-folytonossággal és a katasztrófa utáni helyreállítással kapcsolatban, ugyanakkor az e céljaikat támogató technológiák gyakran szorulnak háttérbe.
A vállalatok igényei folyamatosan változnak, és ezek kielégítését egyre több informatikai eszköz támogatja. Napjainkban már alapvető elvárás a szervezetek, illetve a felhasználók részéről az állandó, zökkenőmentes IT-szolgáltatások megléte. Az üzletmenet-folytonosságot támogató, illetve az egyes incidensek utáni helyreállítást megkönnyítő, felgyorsító technológiák elterjedése azonban sok kívánni valót hagy maga után. Legalábbis ez derült ki abból a felmérésből, amelyet a NetIQ megbízásából a Forrester Research végzett. Ennek során a katasztrófa-helyreállítási, valamint az üzletmenet-folytonossági trendeket vizsgálta, és megállapította, hogy a fokozódó elvárásokat a technológiai védelem nem igazán követi.
A Forrester adataiból az derül ki, hogy a szervezetek 2010-ben az IT kiadásaik 5,27 százalékát fordították az üzletfolytonosság és a katasztrófák utáni helyreállítás biztosítására, míg 2012-ben ez a szám 6,15 százalék volt, ami lassabb növekedést jelent a vártnál.
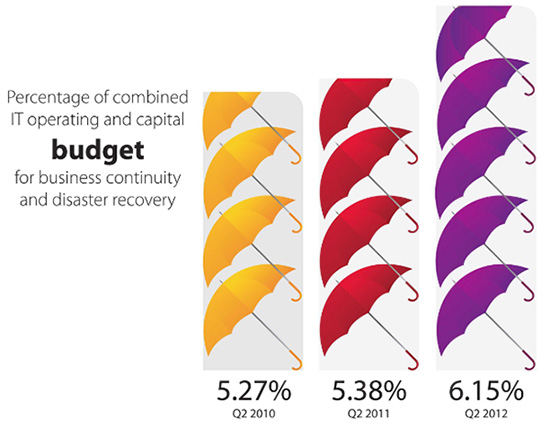
Forrás: Forrester
A rendelkezésre állással, illetve a helyreállítás gyorsaságával kapcsolatos igények ezzel egyidejűleg folyamatosan nőnek. Három éve még (általánosságban) elfogadható volt, ha egy, a működés szempontjából kritikus rendszer helyreállítása órákba telt, manapság viszont már túl magas költségeket eredményez egy ilyen kiesés. 2010-ben a vállalatok mindössze harmada tervezte egy órán belül helyreállítani a működés szempontjából kritikus fontosságú rendszereit egy esetleges katasztrófa esetén, napjainkban pedig már a cégek több mint fele gondolja úgy, hogy egy óránál tovább nem állhatnak a kritikus alkalmazások, illetve szolgáltatások.
Ami az RPO-t (Recovery Point Objective) illeti, a Forrester adatai szerint a működés és az üzletmenet szempontjából lényeges rendszerek esetében az átlagosan elvárt érték öt órával kevesebb a három évvel ezelőttihez képest. 2010-ben a vállalatok 39 százaléka igyekezett egy órányinál kevesebb adatvesztés mellett helyreállítani a rendszereket, míg ugyanez a szám ma már 61 százalék.
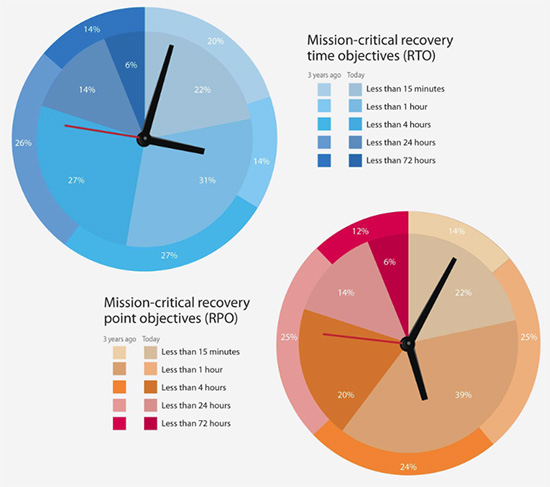
Forrás: Forrester
Természetesen a katasztrófa-helyreállítási terveket, illetve az azokhoz kapcsolódó eljárásokat rendszeresen tesztelni kell, és a mindenkori infrastrukturális, szervezeti, üzleti és biztonsági környezetnek megfelelően módosítani, frissíteni kell. Nem véletlen tehát, hogy a Forrester arra is kíváncsi volt, hogy a vállalatok milyen gyakran tesztelik e biztonsági rendszereiket. Az eredmények azt mutatják, hogy azok a szervezetek, amelyek katasztrófa-helyreállítási tervekkel, illetve megoldásokkal rendelkeznek, az esetek többségében legalább évente egyszer felülvizsgálják azok hatékonyságát. Mindössze a válaszadók 12 százaléka nyilatkozott úgy, hogy nem foglalkozik teszteléssel.
A NetIQ szerint a kihívások leküzdésében a virtualizációra támaszkodó technológiák sokat segíthetnek. Katasztrófa vagy leállás esetén a virtuális gépek percek alatt elindíthatók, és futtathatók közvetlenül a virtuális infrastruktúrában, ami gyors helyreállítást biztosít, hiszen a biztonsági másolat adathordozója egyben helyreállítási környezetként is funkcionálhat. Emellett lényeges szempont, hogy a viszonylag alacsonyan tartható költségek miatt a korábbinál több rendszer vonható be egy-egy ilyen disaster recovery megoldás hatóköre alá. Viszont ez a fajta megközelítés még kevésbé terjedt el a szervezetek körében, hiszen - ahogy az alábbi ábra is mutatja - továbbra is a szalagos mentések vannak túlsúlyban a helyreállítást biztosító eljárások között.
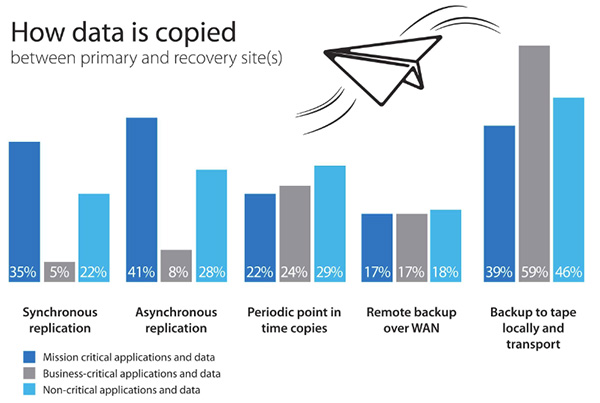
Forrás: Forrester






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat