Durván ráfeküdtek a kiberbűnözők a Shellshock hibára
A legfrissebb felmérések szerint a kiberbűnözés nagyon gyorsan rákapott a Bash sebezhetőségre. Milliószámra szkennelik a rendszereket a biztonsági rés után kajtatva, de a tényleges támadások száma is rohamosan emelkedik.
A múlt héten napvilágra került - már több mint 20 éve létező - Bash sérülékenység, vagy más néven Shellshock hiba egyre kiterjedtebb problémákhoz járul hozzá. Már a felfedezéséről szóló hírek megjelenésekor sem kellett különösebb jóstehetség ahhoz, hogy előre lehessen jelezni a biztonsági rés káros hatásait, de a kiberbűnözők a legrosszabb forgatókönyveken is megpróbálnak túltenni. A Linux, UNIX és Mac OS X operációs rendszerre épülő számítógépeket, eszközöket érintő sebezhetőség könnyű célpontot jelent számukra, és megfelelő védelmi intézkedések hiányában viszonylag egyszerűen tudják azt a saját javukra fordítani.
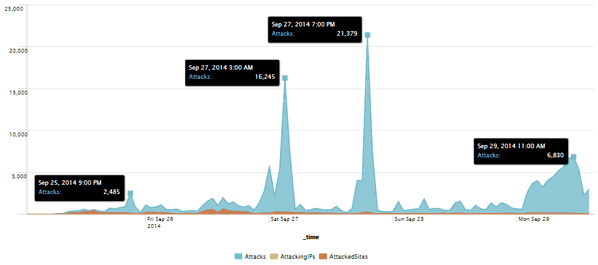
Forrás: Incapsula
Az Incapsula csak a saját fejlesztésű webes alkalmazástűzfalain eddig több mint 200 ezer támadási kísérletet észlelt összesen több mint 4100 domain kapcsán. Ugyanakkor meg kell jegyezni, hogy ezen nemkívánatos események túlnyomó többsége (68 százaléka) még "csak" a sérülékeny rendszerek feltárására irányul, azaz a kiberbűnözők most igyekeznek feltérképezni a potenciális célpontokat. Az esetek 18 százalékában azonban már jogosulatlan hozzáférésre is történtek kísérletek, míg az incidensek több mint tíz százalékában DDoS károkozásokra felhasználható ártalmas programokat igyekeztek feljuttatni a rendszerekre az elkövetők. Ezek mellett pedig botnetekkel összefüggő károkozások is kezdetüket vették.
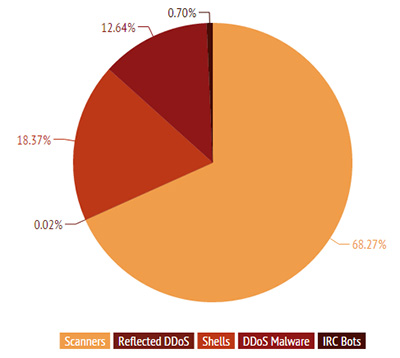
Forrás: Incapsula
Az Incapsula megemlítette, hogy a támadásoknak egyelőre csak a hat százaléka következett be automatizált eszközök révén, ami azt is jelenti, hogy a kiberbűnözők még javában készítik a különféle eszközeiket, és egyelőre inkább manuális módszereket alkalmaznak. A problémák azonban jelentősen fokozódhatnak, ha a Bash hiba automatizált kihasználására képes eszközök megjelennek, és elkezdenek terjedni.
Hogyan állnak a gyártók, fejlesztők?
A Shellshock hírére a legtöbb cég, fejlesztő megkezdte a különféle alkalmazások, eszközök vizsgálatát annak érdekében, hogy minél előbb fény derüljön a sebezhető termékekre. A Linux disztribúciókhoz (Red Hat, Debian, Ubuntu, SUSE stb.) sorba jelentek meg, illetve jelennek meg a biztonsági rés befoltozására alkalmas patch-ek, frissítések, amiket minél előbb célszerű telepíteni.
Időközben az Apple is kiadta a Bash sérülékenység orvoslására alkalmas Mac OS X frissítéseit. Noha a vállalat többször hangsúlyozta, hogy a felhasználóinak túlnyomó többségét nem érinti a sebezhetőség, azért a javítások telepítését nem érdemes elódázni. (Alapesetben a hiba nem jelent kockázatot, de ha a kiterjesztett Unix szolgáltatások konfigurálására korábban sor került egy Mac gépen, akkor már sérülékeny lehet az a rendszer.)
Vajon hibás, vagy nem hibás?
A nagyobb fejlesztőcégeknek, széles körű termékportfólióval rendelkező vállalatoknak most pontosan ugyanazt kell elvégezniük, mint tavasszal az OpenSSL-t sújtó Heartbleed hiba megjelenésekor. Mégpedig ki kell deríteniük, hogy mely termékeik sebezhetők.
Az Oracle előzetes tájékoztatása szerint legalább 42 különféle alkalmazása lehet sérülékeny a Bash rendellenesség miatt. Ezek közül az alábbiakhoz már elérhetők a szükséges patch-ek, de az egyéb frissítések is folyamatosan jelennek meg:
Oracle Database Appliance 12.1.2 és 2.X
Oracle Exadata Storage Server Software
Oracle Exalogic
Oracle Exalytics
Oracle Linux 4, 5, 6, 7
Oracle Solaris Operating System 8, 9, 10, 11
Oracle SuperCluster
Oracle Virtual Compute Appliance Software
Oracle VM 2.2, 3.2, 3.3.
A Cisco is hasonló cipőben jár, és töretlenül vizsgálja az egyes megoldásait. Eddig 71 különböző termékét minősítette sebezhetőnek, amelyek között megtalálhatóak routerek, switchek, hálózat- és biztonságmenedzsment megoldások, valamint kommunikációs rendszerek is. Azonban ennyivel még biztosan nem ér véget a sor, ugyanis még 168 termék, illetve szolgáltatás felülvizsgálata van hátra.
Biztonsági szakértők arra hívták fel a figyelmet, hogy a Shellshock hiba a Linux/Unix alapú számítógépek, illetve appliance berendezések mellett, egyes SCADA platformokon, speciális szervereken és beágyazott eszközökön is kockázatot jelenthet. Ezért a következő napokban, hetekben a patch managementre különös figyelmet kell szentelni.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat