Durva hálózat segíti az androidos vírusokat
Az egyik legismertebb androidos kártékony program egy új változat formájában terjed. Egy gondosan kiépített hálózatba szervezi a készülékeket, és teljesen kiszolgáltatottá teszi azokat a támadásokkal szemben.
A NotCompatible nevű androidos károkozóról először a Lookout kutatói számoltak be még 2012-ben. A szakemberek azóta számos védelmi módszert dolgoztak ki a trójai ellen, és folyamatosan figyelemmel kísérték a terjedését. Eddig alapvetően két variánsát sikerült kimutatni, de az elmúlt hetekben egy harmadik változata is felbukkant, amely már jóval kifinomultabb, komplexebb technikákat alkalmaz, mint az elődjei. A problémát azonban leginkább az jelenti, hogy nemcsak maga a károkozó működése lett szofisztikáltabb, hanem a mögötte meghúzódó, fertőzött készülékeket magában foglaló hálózat (botnet) is.
A 2012-ben megjelent NotCompatible.A trójai egyszerűen működött. Az áldozatául eső androidos mobilokon egy proxy összetevő telepítésével segítette a terjesztőit, és szerepet vállalt kéretlen üzenetek küldésében, valamint internetes csalásokban. A legutóbb terjedésnek indult, "C" betűjelű variánsa ugyan az alapvető célok tekintetében nem változott, de most már egy olyan botnet áll mögötte, amely még sok fejtörést fog okozni, és nem lesz könnyű leállítani. A Lookout ennek kapcsán kiemelte, hogy a NotCompatible a legrégebb óta ismert, folyamatosan működő mobil botnet. A hálózat szervezettségét jól mutatja az is, hogy már két éve működik, miközben például a hasonló célokat dédelgető, szintén 2012-ben létrejött SpamSoldier hálózatot néhány héten belül sikerült lekapcsolni.

Az első variáns egy biztonsági frissítésnek álcázta magát - Forrás: Lookout
Amikor beindul a trójai
A NotCompatible esetében is fontos hangsúlyozni, hogy az - a jelenlegi ismereteink szerint - nem használ ki semmiféle biztonsági rést, hanem kizárólag a felhasználók megtévesztésére, azaz social engineering módszerekre alapoz. Emiatt felhasználói közreműködésre van szüksége ahhoz, hogy felkerüljön egy okostelefonra vagy táblagépre, majd azon minden számára lényeges jogosultsághoz hozzájusson. A károkozó elsősorban hamis mobil alkalmazások révén terjed, és megfelelő engedélyek birtokában rögtön csatlakoztatja az áldozatául eső mobilokat a botnethez. Ettől kezdve a terjesztői távolról vezérelhetik, és megfelelő parancsok révén spamkampányokba, online támadásokba vagy éppen spamelésbe vonhatják be.
A lényeg nem látszik
A NotCompatible.C trójait valójában a mögötte meghúzódó infrastruktúra teszi igazán veszélyessé. Egy kétszintű hálózati architektúrát építettek ki a csalók, amelynek első szintjén átjárók kapnak helyet, amik részt vesznek hitelesítési és terheléselosztási folyamatokban is. Azt, hogy éppen mely eszközök csatlakozhatnak a botnethez egyebek mellett az IP-címek is befolyásolhatják, így régiós szinten lehet aktiválni a hálózat egy-egy szegmensét.
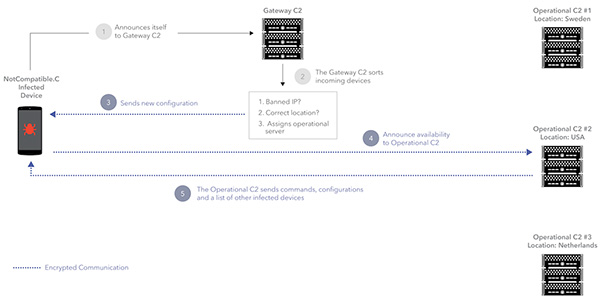
A botnet felépítése - Forrás: Lookout
Ha egy készülék (NotCompatible példány) engedélyt kap a botnethez való csatlakozáshoz, akkor egy konfigurációs fájl alapján kapcsolódhat az infrastruktúra második szintjén működő vezérlőszerverekhez. Ezek P2P alapon szerveződnek, ezért egy-egy szerver kiesése nem okoz fennakadást. A fertőzött készülékek mindig tisztában vannak az összes kiszolgáló IP címével. A Lookout eddigi vizsgálatai szerint ilyen kiszolgálók többek között Svédországban, Lengyelországban, Hollandiában, az USA-ban és Angliában is működnek. A szerverekkel való kommunikáció teljes mértékben titkosított, tulajdonképpen végponttól végpontig terjedő titkosításról beszélhetünk, ami a káros adatforgalom detektálását, kiszűrését is megnehezíti.
Kibérelhető a botnet
A NotCompatible által felépített botnet további jellegzetessége, hogy az ahhoz kapcsolódó erőforrásokat a csalók az internetes feketepiacon bérbe adják. Mindez azt jelenti, hogy a hálózatot fizetség ellenében bármikor használatba lehet venni egyebek mellett az alábbi célokra:
- spamelés
- online jegyvásárlással kapcsolatos csalások
- Bruteforce támadások WordPress oldalak ellen
- parancssori hozzáférés
- proxy-zás.
A Lookout szerint a NotCompatible a vállalati, intézményi hálózatokra is veszélyt jelenthet, ugyanis, ha azokhoz egy fertőzött készülék kapcsolódik, akkor a proxy funkciók miatt a támadók hozzáférést szerezhetnek további erőforrásokhoz, alkalmazásokhoz. Ezért a védekezés kiemelten fontos, amiből a mobil biztonsági szoftvereknek és a biztonságtudatos mobilhasználatnak is ki kell vennie a részét.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat