Cudar hetük volt az adatoknak, egyfolytában szivárogtak
Az elmúlt napokban milliószámra szivárogtak ki bizalmas információk az internetre. Ötmillió Gmail fiókhoz tartozó e-mail cím és jelszó is kikerült a világhálóra.
Az adatlopási események számának növekedése mellett az is komoly problémát jelent, hogy a biztonsági incidensek során egyre nagyobb mennyiségben kerülnek illetéktelen kezekbe bizalmas adatok. Ezek egy része az internetes feketepiacon talál gazdára, de nem egy esetben az adattolvajok nyilvánosságra hozzák a megkaparintott információkat. A héten erre láthattunk több példát is.
Ezzel kezdődött
Az elmúlt napokban különösen sok lopott e-mail cím és jelszó jelent meg nyilvános szervereken. Dmitry Bestuzhev, a Kaspersky Lab latin-amerikai kutatási igazgatója mindezt úgy kommentálta, hogy "nyilvánvalóan egy különleges hét ez a mostani". A nagymennyiségű adatszivárogtatás hétfőn vette kezdetét, amikor Yandex szolgáltató által fenntartott postafiókokhoz tartozó hitelesítő adatokat, jelszavakat lehetett letölteni egy weboldalról. Aztán egy nappal később a Mail.ru e-mail szolgáltatást igénybe vevő felhasználók egy részének adatai kerültek napvilágra.
És jött a Gmail...
Szerdán tovább folytatódott az adatszivárogtatás, amikor nem kevesebb mint 5 millió Gmail felhasználó hozzáférési adatát tekinthette meg bárki egy orosz Bitcoin fórumon. Az adatállományt feltöltő, "Tvskit" becenéven regisztrált személy azt állította, hogy az általa közzétett címlista körülbelül 60 százaléka jelenleg is aktív fiókokhoz tartozik. Természetesen amint a Google tudomására jutott az adatszivárgás, azonnal vizsgálatot kezdeményezett. Ennek során kiderült, hogy a közzétett hozzáférési információknak kevesebb mint a két százaléka érvényes. A dán CSIS Security Group szerint legalább hároméves adatbázisról van szó. Nyilvánvalóan ez még korántsem adhat megnyugvást, főleg azért nem, mert sokan egyforma e-mail címeket, felhasználóneveket és jelszavakat használnak a különféle szolgáltatások esetében. Így elképzelhető, hogy a Google rendszerében már nem érvényes sok kiszivárgott adat, de más szolgáltatások, alkalmazások esetében még kockázatot jelenthetnek.
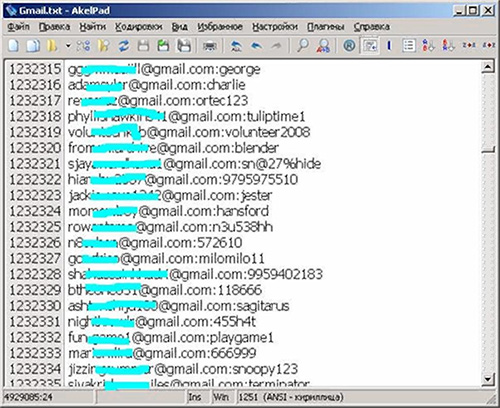
Forrás: NYDailyNews
A Google hangsúlyozta, hogy az ötmillió cím nem a rendszeréből került ki. Az infrastruktúráját nem érte olyan támadás, amely végül e lista létrejöttét eredményezhette volna. Ugyanez elmondható az előbbiekben említett másik két szolgáltatóról is. A lopott adatok vélhetően végpontokról jutottak a tolvajok birtokába kártékony programok közreműködésével vagy adathalász támadások során. Ezt Dmitry Bestuzhev is megerősítette, aki szerint az adatok klasszikus kiberbűnözői tevékenységeknek estek áldozatául, ugyanakkor a szivárogtatás jól eltervezett akció keretében valósult meg.
Az interneten megjelent címlisták elemzése jelenleg is folyamatban van. Annyi azonban már tudható, hogy az abban szereplő adatok elsősorban angol, spanyol és orosz nyelvterületeken élő felhasználókhoz kötődnek.
A biztonsági szakemberek az eset kapcsán a jelszavak biztonságos kezelésére és a többfaktoros - például SMS vagy mobil app alapú - azonosításokban rejlő lehetőségek kihasználására buzdítottak. Aki pedig szeretné ellenőrizni, hogy az e-mail címe rossz kezekbe került-e, az megteheti egyebek mellett a "have i been pwned?" nevű weboldalon keresztül, amely a nagyszabású biztonsági incidensek után nyilvánosságra kerülő adatokat dolgozza fel. Az adatbázisa ugyan nem teljes körű, de így is rengeteg, több mint 168 millió kompromittált felhasználói fiókról tartalmaz bejegyzéseket.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat