Biztonsági hibával küzd a Nissan
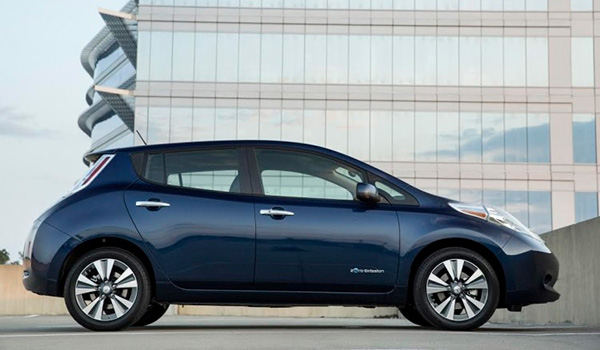
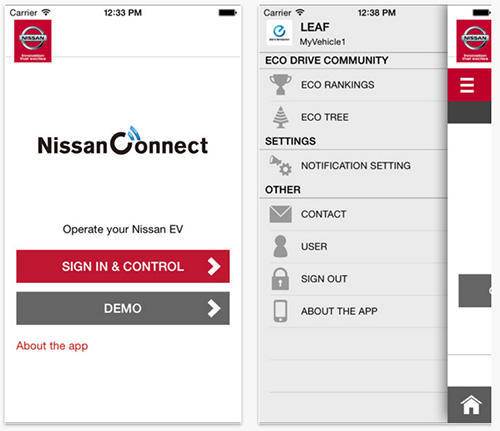
A Nissan LEAF gépkocsikhoz fejlesztett mobil alkalmazás kapcsán egy sérülékenység látott napvilágot. A gyártó átmenetileg leállította a NissanConnect EV használatát.
Ahogy egyre több elektronika és informatika költözik be a gépkocsikba, úgy lesznek azok mind vonzóbbak a biztonsági kutatók számára, akik egyre elszántabban keresgélik a biztonsági réseket. Nem is sikertelenül, hiszen az elmúlt időszakban több autógyár kapcsán is felmerültek adatbiztonsági rendellenességek. E terület egyik legismertebb alakja a Twitter korábbi biztonsági szakértője, az Uber kutatója Charlie Miller, aki már számos autós hackelést mutatott be. Most azonban nem ő rukkolt elő a legújabb sérülékenységgel, hanem az ausztrál Troy Hunt. (Mint később kiderült valójában nem ő volt a szóban forgó probléma első felfedezője, mivel a sebezhetőségről már tavaly év végén lehullt a lepel.)
Hunt, valamint az egyik Nissan LEAF gépkocsival rendelkező tanítványa arra lett figyelmes, hogy a gépkocsi egyes funkcióinak vezérlésére alkalmas iOS alkalmazás biztonsági hiányosságok miatt ártalmas célokra is felhasználható lehet. Kiderült, hogy a mobil alkalmazás mindössze a LEAF járművekhez tartozó, egyedi VIN (Vehicle Identification Number) szám alapján végzi a hitelesítést. Amikor alaposabban szemügyre vettek több gépkocsit, akkor kiderült, hogy a VIN mindössze az utolsó öt karakterében tér el egymástól, ami alapot teremt a brute force támadásokhoz. A kódok viszonylag gyors végig próbálgatásával jogosulatlan hozzáférésre nyílhat lehetőség. A támadó be- vagy kikapcsolhatja a klímát. Ami nagyobb probléma, hogy lekérdezheti a jármű által gyűjtött egyes naplóinformációkat. Ezek tartalmazzák egyebek mellett az időpontokat, a megtett távolságot, az utazások számát, a fogyasztást stb.
Hunt az egyik brit kollégájának autóján kezdett kísérletezni, és közösen elérték az alkalmazás segítségével, hogy a parkoló gépkocsiban bekapcsoljon a klíma, ami aztán le is merítette az akkumulátort. Emellett az említett adatokat is sikerült kinyerni az autóból. Noha mindez elsőre nem tűnik komoly kockázatnak, azért adatvédelmi problémákat felvet. És azt sem szabad elfelejteni, hogy az egyetlen szerencse, hogy a Nissan mobil alkalmazása nem képes arra, hogy távolról kinyissa az autót, vagy elindítsa azt. Technológiai szempontból ennek semmi akadálya nem lenne, de most összeteheti a két kezét a gyártó, hogy ezeket a funkciókat még nem valósította meg.
A Nissan már elismerte a hiba létezését, és dolgozik a sérülékenység kiküszöbölésén. A gyártó úgy látta jónak, hogy amíg nem készülnek el a megfelelő szintű biztonsági fejlesztések, addig inkább letiltja a NissanConnect EV alkalmazás használatát. Azt nem lehet biztosan tudni, hogy csak a Hunt féle hiba áll-e a látványos intézkedés mögött, vagy egyéb - komolyabb - problémák is felszínre kerültek.
A Nissan hangsúlyozta, hogy a LEAF gépkocsik továbbra is biztonságosan használhatók. "Nincs olyan kritikus összetevője a LEAF-nek, amely érintett lenne a probléma által, ezért a 200 ezer LEAF tulajdonos továbbra is biztonságosan vezetheti a gépkocsiját. Kizárólag azok a funkciók érintettek, amelyek mobiltelefonokról is vezérelhetők. Ugyanakkor manuálisan ezek is használhatók, csakúgy mint más autókban" - nyilatkozta a Nissan. A gyártó egyúttal elnézést kért az okozott kellemetlenségekért, és gyors, de hatásos megoldást ígért.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.
-
A Linux kernel kapcsán kimutatott NoisyTCP sebezhetőség egyre több disztribúcióban kerül javításra.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat