Beszélgetés egy vérbeli etikus hackerrel
Egy magyar etikus hacker nagy sikert könyvelhetett el, amikor az egyik legnagyobb nemzetközi hacker konferencián mutathatta be a saját fejlesztésű megoldásait.
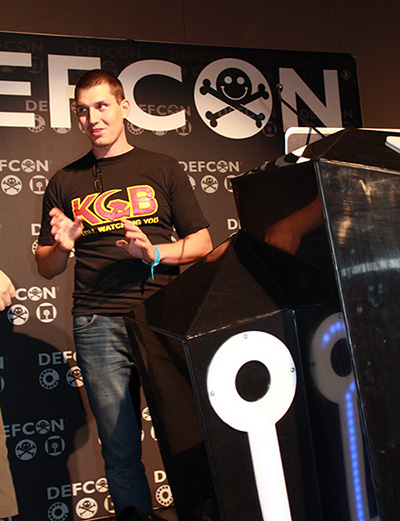
Balázs Zoltán a világ egyik legismertebb, legnagyobb hagyományokkal rendelkező konferenciájára, a DEF CON-ra kapott meghívást, ahol előadást tartott, és egyben bemutatta a saját fejlesztésű szoftvereit. Az 1993 óta minden évben megrendezett las vegasi rendezvényről, és az etikus hackelések során felhasználóható megoldásairól kérdeztük a szakembert, aki a mindennapokban az MRG Effitas műszaki igazgatójaként dolgozik.
Biztonságportál: Hogyan sikerült kijutni a DEF CON konferenciára? Mi kell ahhoz, hogy a jelentkezők népes mezőnyéből valakit kiválasszanak előadónak?
Balázs Zoltán: Sok munka van a konferenciára való bekerülés mögött, és az is jelentősen növelte a bejutási esélyeimet, hogy korábban már tartottam előadásokat amerikai konferenciákon (pl. Hacker Halted) IT biztonsági témákban. Így már nem volt ismeretlen a nevem, amikor jelentkeztem a DEF CON-ra.
Biztonságportál: Milyen hackeléseket, illetve saját készítésű megoldásokat mutattál be a konferencián?
B. Z.: Két új programot készítettem. Mindkét program etikus hackerek számára készült, arra az esetre, amikor nagyvállalati környezetben kell különösen védett adatokhoz hozzáférni. Ha az etikus hacker már sikeresen megfertőzött egy vállalati számítógépet, és a felhasználó elkezdte használni a kétfaktoros authentikációval védett távoli szervert (pl. RDP - távoli asztali protokollon keresztül), akkor az általam készített program segítségével a rosszindulatú kód képes átmásolni magát a távoli számítógépre, és ott aktivizálódni. Gyakorlatilag ez egy olyan hálózati féreg program, ami a grafikus (távoli asztal) felületen keresztül terjed. Tapasztalataim szerint a "bring your own device" terjedésével egyre gyakoribbak az olyan környezetek, ahol a felhasználók a munkájuk során távoli asztalra jelentkeznek be.
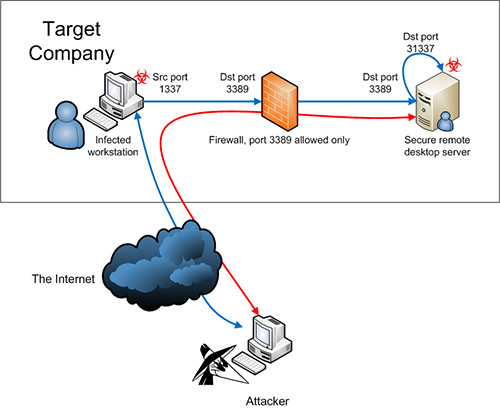
A második program pedig abban az esetben segít, ha az etikus hacker ideiglenesen már hozzá tudott férni egy távoli szerverhez (pl. az előző hálózati féreg segítségével), de az állandó hálózati kapcsolatot megakadályozza a szigorúan beállított tűzfal. Amennyiben az etikus hacker telepíteni tudja az általam fejlesztett kernel meghajtót (adminisztrátori jogosultság szükséges ehhez) a védett szerveren, akkor a tűzfalon engedélyezett portok használhatóak a további hálózati kommunikációhoz. Még akkor is, ha az adott hálózati portok a szerveren már foglaltak a legitim, üzleti folyamatokat kiszolgáló programok által.
Biztonságportál: Miért éppen az említett irányba mentél a kutatásaiddal, illetve a fejlesztéseiddel?
B. Z.: Volt kollégákkal számos alkalommal beszélgettünk erről a problémáról. Bizonyos ügyfelek esetében találkoztunk ilyen magas biztonságú, jól védett szerverekkel, amelyekről feltételeztük, hogy megtörésük nem lehetetlen, de idő hiányában nem sikerült bebizonyítani. Célom az volt, hogy választ találjak a kérdésre, megtaláljam a "kiskaput".
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat