Bankszámlákat csapol a Ramnit trójai
A banki tranzakciók manipulálására valamint a bankszámlák apasztására képes Ramnit trójai újabb trükköt vetett be annak érdekében, hogy a megerősítő SMS-üzenetek se szabjanak gátat a csalóknak.
A legtöbb bank és banki ügyfél már felismerte, hogy az online pénzügyi szolgáltatásokat nem célszerű szimpla jelszavas hitelesítéssel igénybe venni, hiszen az nem nyújt kellő védelmet az internetes csalókkal szemben. Ezért viszonylag széles körben terjedt el a kétfaktoros azonosítás, amely a jelszavak mellett egy másik kód megadását is megköveteli. Az egyszer használatos kódokat az esetek nagy részében SMS-ben kapja meg vagy token segítségével generálja a felhasználó, és adja meg a bank weboldalán. Ezzel elérhetővé válik, hogy a kiberbűnözés egy esetlegesen kiszivárgó jelszó birtokában ne tudjon tranzakciókat végrehajtani. Ebbe viszont a vírusírók nem nyugodnak bele.
Már tavaly is lehetett hallani olyan károkozókról, amelyek igyekeztek megkerülni az SMS-alapú hitelesítési eljárásokat. Ezek egy része ráadásul még az okostelefonok megfertőzésétől sem riadt vissza annak érdekében, hogy a bankok által küldött kódokat a csalók kezébe juttassa. A Ramnit trójai, amely szintén nem ismeretlen a banki kártékony programok körében, egy ennél "kényelmesebb" trükköt vetett be. Azt próbálja elérni, hogy maga a felhasználó szolgáltassa ki az SMS-ben érkező azonosítókat.
Hiszékenységre épített adatlopás
A Ramnit legújabb variánsára a Trusteer kutatói figyeltek fel, és a tüzetes vizsgálataik során megállapították, hogy a trójai meglehetősen megtévesztő módon képes elősegíteni a bankszámlák megcsapolását. Amikor a károkozó megfertőz egy számítógépet, akkor azon azt kémleli, hogy a felhasználó milyen weblapokat látogat meg. Egészen addig nem végez kártékony tevékenységet, amíg egy számára ismert online banki szolgáltatásba nem jelentkezik be a felhasználó. Amikor ez megtörténik, akkor azonnal aktivizálódik, és elkezdi manipulálni a böngészőben megjelenő weblapokat.
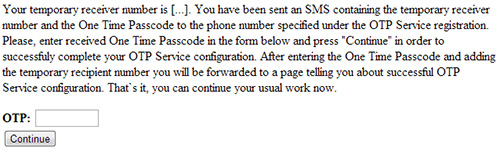
Forrás: Trusteer
A trójai a helyi számítógépen az amúgy hivatalos banki weblapokra különféle üzeneteket illeszt be. Ezekkel arra hívja fel a felhasználó figyelmét, hogy az e-banking szolgáltatásban változás történt, ezért újra be kell állítani az egyszer használatos jelszavak generálását. Az üzenet szerint ehhez pár percen belül kap a felhasználó egy tranzakciós azonosítót, majd meg kell adnia azt a kódot, amit a bank SMS-ben juttat el hozzá. Miközben azonban a bank ügyfele elolvassa a mondvacsinált üzenetet, addig a csalók valahol távol bejelentkeznek a közben megkaparintott felhasználónévvel és jelszóval, majd egy átutalást kezdeményeznek. A felhasználó pedig ezen utalás megerősítéséhez szükséges kódot kapja meg a mobiljára, amit aztán - hacsak nem kezd gyanakodni - meg is ad a banki oldalon. Ezzel azt éri el, hogy a kód a bűnözőkhöz kerül, akik a tranzakciójukat immár gond nélkül tudják érvényesíteni.
A Ramnit a megtévesztés érdekében több technikát is alkalmaz. Egyrészt képes többnyelvű üzeneteket küldeni, éppen annak megfelelően, hogy mely országban kell károkozásokhoz hozzájárulnia. Másrészt arra is képes, hogy a bankok által közzétett súgókat, gyakran ismételt kérdésekre adott válaszokat manipulálja. Ezáltal a gyanakvó, a súgóban keresgélő banki ügyfeleket igyekszik megnyugtatni.
A Ramnit jelenlegi variánsa elsősorban a brit bankok ügyfeleit szemelte ki magának, ami nem jelenti azt, hogy a jövőben más országokban nem üthetné fel a fejét. Ezért érdemes óvatosan bánni a hitelesítéssel, az egyszer használatos jelszavakkal, miközben gondoskodni kell a víruskeresők naprakészen tartásáról.






-
A IBM két biztonsági hibáról számolt be a Security SOAR kapcsán.
-
A Barracuda két súlyos sérülékenységről számolt be.
-
Az ImageMagick tíz biztonsági hiba miatt kapott frissítést.
-
A WordPress több mint egy tucat biztonsági javítást kapott.
-
Az Adobe Creative Cloud Desktop egy fontos frissítést kapott.
-
A Veeam ONE egy biztonsági frissítést kapott.
-
Az interneten letölthetővé vált a Cisco ASA és az FTD legutóbbi biztonsági hibájához az exploit.
-
A TeamViewer három sebezhetőségről számolt be.
-
A Veeam Backup & Replication négy biztonsági hiba miatt kapott frissítést.
-
A Samba egy sebezhetőség miatt kapott frissítést.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat