Bankoló vírus terjed Linux alapokon
Banki adatok lopására alkalmas trójai program jelent meg Linux alapú rendszerekre. A károkozó sok szempontból hasonlít a Windows-os társaira.
A banki adatok összegyűjtésére és kiszivárogtatására alkalmas trójai programok Windows-os környezetekben igencsak gyakorinak számítanak. A Linux alapú számítógépes károkozók ennél sokkal ritkábbak, aminek több oka is van. Az egyik, hogy a Linux felhasználói bázisa kisebb, mint a Windows operációs rendszeré, miközben a nyílt forráskódú világ bizonyos szempontokból segíti a biztonság növelését. Például egy-egy sérülékenység befoltozása a közösség mozgósításával gyorsabban megtörténhet. Természetesen mindez azért még korántsem jelenti azt, hogy a Linux mentes lenne a fenyegetettségektől, és azt sem, hogy a kiberbűnözés karjai nem érnek el a Windows-on túlra. Erre szolgáltatott jó példát az a trójai program, amely igencsak kellemetlen meglepetéseket tud szerezni Linux alatt.
Jól ismert vonások
Az úgynevezett "Hand of Thief" nevű trójait az RSA kutatói fedezték fel. A mélyreható vizsgálataikat segítette, hogy a károkozó szerveroldali összetevőinek forráskódja a kezükbe került, így pontosabb képet kaphattak arról, hogy mire is képes a nemkívánatos program. A funkcionalitását illetően sok mindent örökölt a hasonló célokat dédelgető, Windows-os kártevőktől. Így például alkalmas a HTTP és a HTTPS munkamenetek, valamint az azokban megadott adatok összegyűjtésére. A kompatibilitás a Firefox, a Google Chrome és az IceWeasel kapcsán is adott.
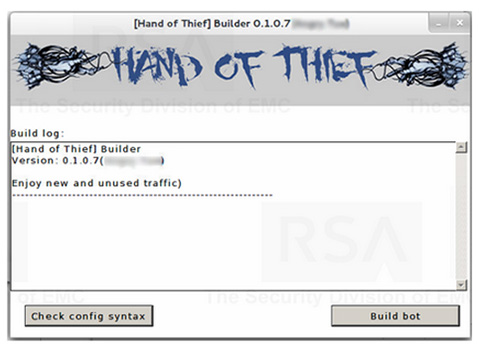
Konfigurálható a károkozó - Forrás: RSA
A trójai lehetőséget ad fekete listák definiálására, amelyek aztán a kliens számítógépeken megakadályozzák bizonyos szerverek elérését. Ezzel a támadók nemcsak egyes weboldalak megtekintését blokkolhatják, hanem például a biztonsági frissítések, illetve a vírusdefiníciós adatbázisok letöltését is. A Hand of Thief további fontos jellemzője, hogy képes hátsó kapuk létesítésére, valamint proxy-ként való működésre. Emellett pedig rendelkezik olyan összetevőkkel, amik révén nagyobb valószínűséggel képes megakadályozni azt, hogy különféle virtuális, emulált vagy sandboxolt környezetek felhasználásával bárki a nyomára akadjon. A kártékony program legalább 15 különféle Linux disztribúcióval kompatibilis, így többek között Debian, Ubuntu és Fedora alatt is működőképes.
"A trójai jelenlegi funkcionalitása elsősorban az adatgyűjtésre és a hátsó kapuk létesítésére terjed ki. Azonban azt gyanítjuk, hogy a károkozó hamarosan egy web injection képességekkel rendelkező komponenssel fog gyarapodni, és ezáltal egy teljes értékű banki trójaivá növi ki magát" - nyilatkozta Limor Kessem, az RSA szakértője.
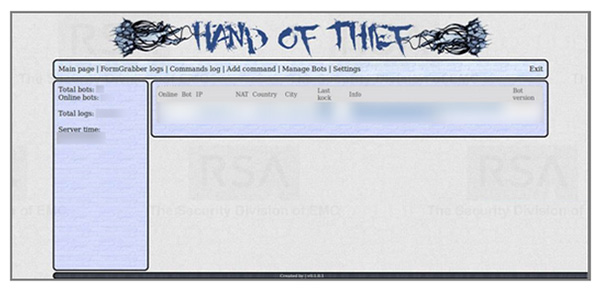
Webes felület a trójai felügyeletéhez - Forrás: RSA
Megkérik az árát
A Hand of Thief készítői egy komplett üzleti modellt is felépítettek a kártékony programjuk köré. Jelenleg 2.000 dollárt kérnek a nemkívánatos szerzeményükért különféle internetes fórumokon. Ezért az árért a "vásárló" szoftverkövetést is kap, így a trójai újabb variánsaihoz ingyenesen hozzájuthat. Ugyanakkor az RSA szakértői úgy vélik, hogy a mostani, kétezer dolláros ár a közeljövőben akár háromezer dollárra is emelkedhet, ami nagyjából megfelel a hasonló funkcionalitású, Windows-os károkozók alvilági árának.






-
Fontos biztonsági frissítés vált elérhetővé a Reacthoz.
-
Kritikus veszélyességű hibát tartalmaz a Cisco Secure Email Gateway.
-
Az Adobe elérhetővé tette a Photoshop frissítését, amivel több mint egy tucat biztonsági rést foltozott be.
-
Kritikus veszélyességű hibákat orvosolt az Adobe a ColdFusion kapcsán.
-
11 biztonsági hibajavítás érkezett az e-kereskedelmi platformjához.
-
Az SAP kritikus veszélyességű hibákat is megszüntetett az októberi frissítéseivel.
-
Több mint 1000 biztonsági hibát javított a Microsoft a Windows operációs rendszer kapcsán.
-
134 biztonsági hibajavítást kapott az Office az októberi hibajavító kedden.
-
A Microsoft kiadta az SQL Server októberi biztonsági frissítését.
-
Az Exchange Server hét biztonsági javítással bővült.




Miközben a vállalatok hatékony virtuális kollégaként üdvözlik munkafolyamataikban a mesterséges intelligenciát, eközben a digitális tér túloldalán a kiberbűnözők kezében az AI villámgyors és kíméletlen szövetségessé vált.
Hamis AI eszközökhöz kapcsolódó segítségnyújtó oldalak, QR-kódos csalások és egyre fejlettebb zsarolóvírusok - ezekre a veszélyekre figyelmeztet az ESET.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat