Amikor egy okostelefon önálló életre kel
Nem megfelelően beállított mobil alkalmazások miatt az okostelefonok önálló életre kelhetnek, és a pénztárcánk rovására telefonálgathatnak.
A weboldalakon, webes tartalmakban, illetve alkalmazásokban nemcsak olyan hivatkozásokat lehet elhelyezni, amelyek további weblapokra mutatnak, hanem egyebek mellett olyanokat is, amik telefonszámokat tartalmaznak. Ilyenkor egy hivatkozás a következő formátumot követi:
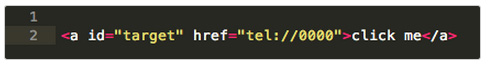
Ezek az egyszerű linkek azonban a mai okoseszközökön bizony tudnak meglepetéseket okozni. Leginkább azért, mert a mobil alkalmazások fejlesztői megpróbálják minél egyszerűbbé tenni a szoftvereiket, hogy a felhasználók a lehető legkevesebb "kattintással" tudják elérni a céljaikat. A telefonszámokat tartalmazó linkek esetében ez abban nyilvánul meg, hogy ha valaki rábök egy ilyen hivatkozásra, akkor az esetek többségében az adott mobil alkalmazás rögtön utasítja a készüléket a telefonszám tárcsázására. Ugyan ez kényelmes megoldás, de vajon mi történik akkor, ha egy rosszindulatú weboldalon vagy üzenetben emelt díjas számokat helyeznek el a csalók, és ráveszik a mobil alkalmazást az automatikus tárcsázásra. Nos, ilyenkor az okostelefon önálló életre kel, és rögtön elkezd telefonálgatni. Szerencsére ez észrevétlenül nem igazán történhet meg, hiszen a készüléken megjelenik a tárcsázó felület, de ettől még a jelenség igencsak kellemetlen.
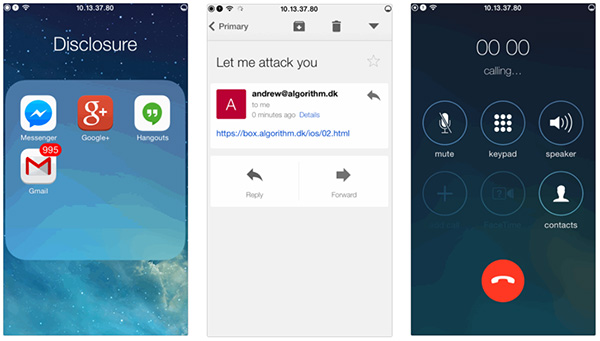
A fentiek igazolására Andrei Neculaesei, a koppenhágai Airtame cég fejlesztője végzett egy vizsgálatot, amelynek során megállapította, hogy az automatikus tárcsázási funkciók nem minden esetben szolgálják a felhasználók érdekeit. A szakember először az Apple Safari böngészőjének mobil változatával kísérletezett, és elégedetten konstatálta, hogy az alkalmazás felhasználói megerősítést kér, mielőtt egy telefonszámot tartalmazó linket megnyitna. Sajnos azonban, amikor további programokat vett górcső alá, akkor már nem ez volt a helyzet.
Forrás: Andrei Neculaesei
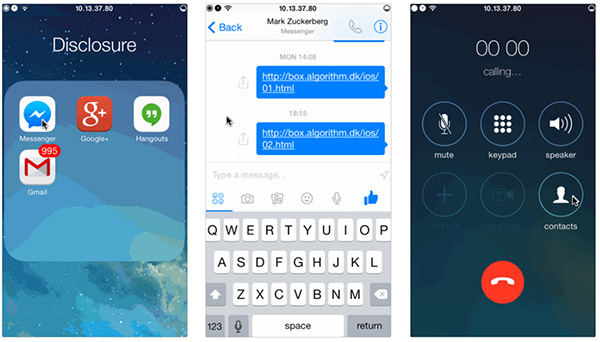
A Safari után a Facebook Messenger, az Apple Facetime, a Google Gmail, valamint Google Google+ mobil alkalmazások révén is megpróbált megnyitni telefonszámos hivatkozásokat, és mindegyik szoftver szó nélkül elkezdett tárcsázni. Neculaesei kiemelte, hogy az alkalmazások többségében beállítható, hogy ilyenkor jelenjen meg egy figyelmeztető üzenet, de ez az értesítő alapértelmezetten kikapcsolt állapotban van.
Forrás: Andrei Neculaesei
Automatizált hívások
A fejlesztő gondolt egyet, és írt egy egyszerű JavaScript kódot, amely tulajdonképpen automatikusan lekattintotta a tárcsázásra szolgáló linkeket. Ezzel elérte, hogy amikor megnyílt egy weboldal vagy egy üzenet a fenti alkalmazásokban, akkor felhasználói közreműködés nélkül megjelent a tárcsázó felület, és az okostelefon már hívta is a számot. Nyilván mindennek akkor van nagyobb kockázata, ha a csalók emelt díjas telefonszámokat helyeznek el a linkek mögött, amiket a telefon a tulajdonosának kontójára automatikusan felhív.
Neculaesei értesítette az említett alkalmazások fejlesztőit a problémáról, de egyelőre nem kapott érdemi választ. Ugyanakkor hangsúlyozta, hogy csak néhány széles körben használt mobil szoftvert tesztelt ebből a szempontból, így nem rendelkezik teljes körű rálátással arra vonatkozóan, hogy egyéb - kevésbé ismert - alkalmazások esetében milyen módon valósul meg a "tel://" formátumú linkek kezelése.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.



az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat