Adathalászat a Google Drive segítségével
Az adathalászok egyre gyakrabban fordítják a saját javukra a Google Drive szolgáltatásban rejlő lehetőségeket. Érdemes óvatosnak lenni!
Azt már megszokhattuk, hogy az adattolvajok sokszor jól ismert cégek nevében próbálnak beférkőzni a felhasználók bizalmába. Különösen igaz ez akkor, amikor banki adatokra vagy különféle online szolgáltatásokhoz tartozó hitelesítő adatokra igyekeznek rátenni a kezüket. Ekkor kiválasztanak egy ismert vállalatot, és annak weboldalainak meghamisításával próbálják rávenni az áldozataikat arra, hogy a nem valódi weblapokon írják be a felhasználónevüket és jelszavukat.
Hasonló trükkre figyelmeztettek a Symantec kutatói, akik szerint az adathalászok egyre inkább megkedvelik a Google Drive-ot. A biztonsági cég által leleplezett, és mind nagyobb számban előforduló csalások során az elkövetők megtévesztően összeállított elektronikus leveleket küldözgetnek a felhasználóknak. Ezek tárgyában mindössze annyi szerepel, hogy "Documents", míg az üzenetükben egy olyan link található, amely első ránézésre egy Google Drive-on keresztül megosztott dokumentum letöltését szolgálja.
A valóságban azonban, amikor a felhasználó rákattint a hivatkozásra, akkor nem a Google eredeti bejelentkező oldala nyílik meg az alapértelmezett böngészőben, hanem egy adathalász weblap. Ez megszólalásig hasonlít a Google valódi, hitelesítő adatokat bekérő űrlapjára, így korántsem biztos, hogy a megtévesztett felhasználó gyanakodni fog. Ha pedig kíváncsiságtól vezérelve beírja a felhasználónevét és a jelszavát, akkor a bizalmas adatait rögtön az adattolvajok kezébe juttatja.
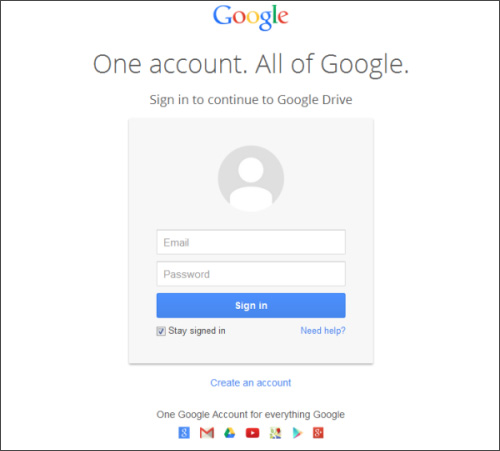
Forrás: Symantec
Plusz egy trükk
A Symantec szerint az adathalászok még egy csavart is alkalmaznak. A hamis oldalukat a Google szolgáltatásainak, szervereinek bevonásával teszik elérhetővé SSL-tiktosítás mellett. Így még kisebb valószínűséggel fog szemet szúrni az internetezőknek, hogy valami nincs rendben. Annak érdekében pedig, hogy az adataikat megadó felhasználókban minden kételyt eloszlassanak, a látszólagos bejelentkezés után egy átirányítást hajtanak végre, aminek révén egy nyilvánosan megosztott dokumentum letöltésére szolgáló weboldal jelenik meg a böngészőben. Vagyis azt az érzetet keltik, hogy a bejelentkezés rendben megtörtént, és az e-mailben említett "értékes" dokumentumhoz sikerült a hozzáférés.
Értékes adatok
Nick Johnston, a Symantec biztonsági kutatója szerint a Google szolgáltatásaihoz tartozó hitelesítő adatok egyre nagyobb értéket képviselnek a kiberbűnözők körében. Ezek révén ugyanis egy csapásra hozzáférhetnek a Gmailben tárolt levelekhez, a Google Play fiókokhoz és minden egyéb Google szolgáltatáshoz. Ezért az elektronikus levelekben elhelyezett hivatkozásokra való kattintás előtt mindig körültekintőnek kell lenni, és célszerű élni a szolgáltatók által felkínált extra hitelesítési lehetőségekkel, például az SMS-alapú kétfaktoros azonosítással.






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat