A Linux sem ússza meg a botnetes támadásokat
Manapság már nemcsak Windows-os számítógépekből épülnek fel botnetek, hanem Linux alapú kiszolgálókból is. Különösen a webszerverek támadásokba való bevonása kezd elharapózni.
Amikor vírusokról, kártékony programokról, valamint fertőzött számítógépekből felépülő botnet hálózatokról esik szó, akkor elsősorban a Windows-os PC-k sebezhető mivoltára gondolunk. Azonban a valóságban a támadók nemcsak ebbe az irányba kacsintgatnak, hanem esetenként a Linux felé is. Természetesen e támadások száma jelentős mértékben elmarad a Windows-alapú akciókétól, de azért nem célszerű őket félvállról venni. Erre hívták fel a figyelmet a Yandex kutatói is a Virus Bulletinen közzétett tanulmányukban.
Andrew Kovalev, Konstantin Otrashkevich és Evgeny Sidorov kifejtette, hogy a linuxos kiszolgálók miért is örvendenek egyre nagyobb népszerűségnek a kiberbűnözők körében. Ennek egyik legfontosabb oka, hogy a (web)szerverek folyamatosan működnek, megfelelő sávszélességgel rendelkeznek, és általában több hardveres erőforrást biztosítanak, mint a hagyományos PC-k. Mindezek mellett e kiszolgálók frissítésére a legtöbbször nem automatikusan kerül sor, így az üzemeltetőknek manuálisan kell tesztelniük, majd telepíteniük a patch-eket, ami hosszabb időt vesz igénybe, és ezáltal több idő marad a károkozások számára. A támadásokkal szemben az is védtelenebbé teszi a szervereket, hogy sokszor nem tartalmaznak víruskereső alkalmazásokat és integritásellenőrzést.
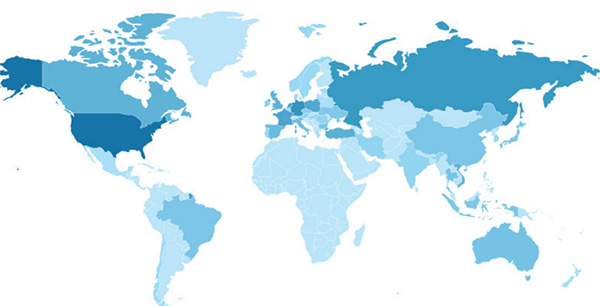
Az áprilisban felfedezett Mayhem károkozó és annak botnetje is arra világított rá, hogy a Linux sem érintetlen a kiberbűnözés által. A biztonsági kutatók a kártevő megjelenését követően közös munkával térképezték fel a nemkívánatos szerzemény sajátosságait, amelyekből egyértelműen látszik, hogy a támadók ezúttal webszervereket igyekeztek az irányításuk alá vonni. A vizsgálatok során két „kiemelt” vezérlőszervert sikerült lefülelni, amelyekhez összesen 1400 fertőzött kiszolgáló kapcsolódott. A többségük az Egyesült Államokban, Oroszországban, Németországban és Kanadában működött.
Forrás: Virus Bulletin
Így fertőződtek meg a szerverek
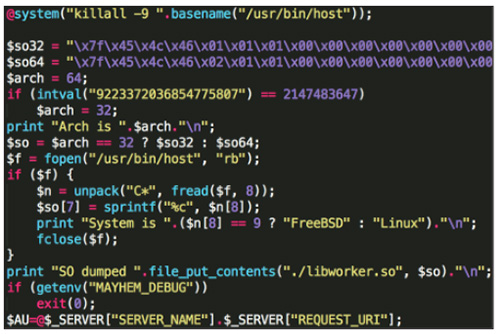
A Mayhem terjedéséhez egy PHP-kód járult hozzá. Amikor ezt sikerült lefuttatniuk a támadóknak egy célkeresztbe állított kiszolgálón, akkor a script feltérképezte az adott architektúrát (x64/x86), illetve az operációs rendszert (Linux/FreeBSD). A kapott eredmények alapján további shell scripteket generált, valamint ütemezett feladatokat hozott létre. Ezt követően kapcsolódott egy vezérlőszerverhez, jelentette a fertőzés megtörténtét, majd további fájlokat töltött le, illetve parancsokat fogadott.
Forrás: Virus Bulletin
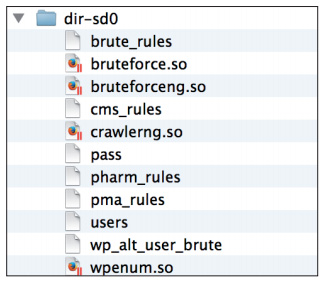
Annak érdekében, hogy a felismerése minél nehezebb legyen a saját állományai számára egy titkosított fájlrendszert is létrehozott. Ezt sikerült dekódolniuk a kutatóknak, és a következő eredményre jutottak:
Forrás: Virus Bulletin
A saját fájlrendszeren belül különböző bővítmények is helyet kaptak, amik révén a károkozó végre tudta hajtani a számára kijelölt feladatokat. Ezek általában brute force alapú támadások voltak, és felhasználónevek, jelszavak megszerzésére irányultak. Ugyanakkor a károkozásokba bekapcsolódtak olyan modulok is, amik például weboldalak egyes - a támadók számára érdekes - tartalmi elemeit naplózták. A Mayhem ugyan nem volt túlságosan válogatós, de az esetek többségében Joomla, illetve WordPress alapú weboldalakat vett célba, és azokhoz próbált hozzáférési adatokat szerezni.
Prémium előfizetéssel!






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat