A kiberbűnözés mozgatórugói
Az elmúlt egy évben a Java, az Android, a zsaroló programok, valamint a célzott támadások mozgatták meg leginkább a kiberbűnözők fantáziáját. Spamelésre már kevesebb idejük maradt.
A Cisco kiadta a 2013-ra vonatkozó jelentését, amelyben sok olyan trendre világított rá, amelyek egybecsengenek más IT és biztonsági cégek megfigyeléseivel, tapasztalataival. Ugyanakkor a beszámoló számos érdekességre is rámutatott, és a segítségével jobban át lehet látni azt, hogy a kiberbűnözés miként végezte a nemkívánatos tevékenységét a múlt év során. Természetesen a kirajzolódó fenyegetettségi térkép jó alapot ad arra is, hogy latolgatni lehessen a 2014-ben várható fejleményeket, annál is inkább, mivel szakemberek szerint idén minden ott fog folytatódik, ahol tavaly abbamaradt.
Kevesebb kéretlen levél
Kezdjük mindjárt egy jó hírrel! 2013-ban a kéretlen levelek mennyisége tovább csökkent, méghozzá jelentős mértékben. A globális spamforgalom az év végén körülbelül fele volt annak, mint amit az év elején lehetett mérni. A legtöbb nemkívánatos küldemény banki szolgáltatásokat reklámozott, és pénzintézetek nevében került a postafiókokba. Emellett arányaiban sok olyan spam terjedt, amik online vásárlásokkal, szállításokkal voltak kapcsolatosak. Ezek gyakorta kártékony melléketeket tartalmaztak, melyek megtekintése a számítógépek megfertőződéséhez vezethetett. Az adathalász típusú e-mailek között pedig szép számmal akadtak olyanok, amik például a Facebook vagy a PayPal ismertségét használták ki a felhasználók megtévesztéséhez.
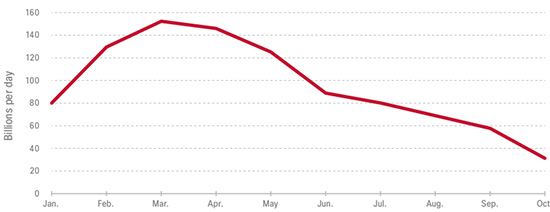
A spamek mennyiségének alakulása - Forrás: Cisco
Kotorászás az adatforgalomban
Amikor a Cisco egyes vállalatok internetes adatforgalmát vette górcső alá, akkor azt találta, hogy a cégek mindegyikének esetében kimutathatóak voltak olyan webes (vagy DNS) kérések, amelyek kártékony programok terjesztésére szolgáló weboldalak, szerverek felé irányultak. Ugyancsak elgondolkodtató, hogy a szervezetek 88 százaléka kapcsolódott gyanús FTP-kiszolgálókhoz, és 79 százalékuknál lehetett kiszűrni gyanús VPN-forgalmat. Érdekesség, hogy a vállalatok felénél kifejezetten felnőtteknek szóló tartalmakkal kecsegtető weboldalak felkeresése is megfigyelhető volt.
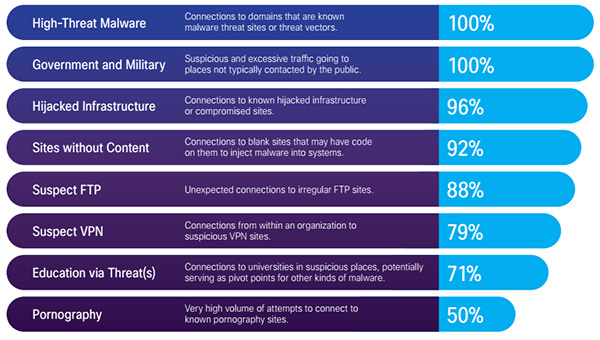
Forrás: Cisco
A Java mindent vitt
A Cisco a 2013-ban leggyakrabban kihasznált sérülékenységek elemzésekor megállapította, hogy a legtöbb problémát egyértelműen a Java biztonsági rései okozták. Ezzel elmondható, hogy a Java a kiberbűnözés körében a legnépszerűbb célponttá vált, és ebből a szempontból mára jóval lekörözte az Adobe Flash Playert, illetve az Adobe Readert. E tendenciák magyarázata nemcsak abban keresendő, hogy rengeteg Java exploit érhető el az interneten, hanem az Oracle megoldásának elterjedtsége is közre játszik e támadások számának növekedésében. (Amerikában a vállalati számítógépek 97 százalékán megtalálható a Java.)
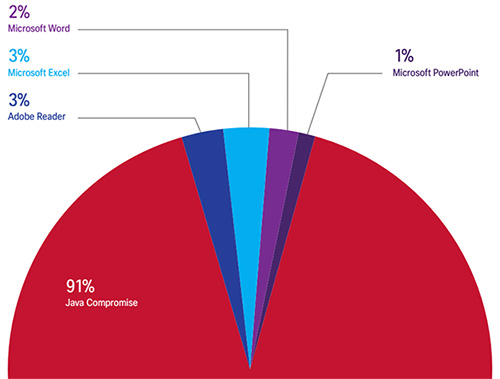
Forrás: Cisco
Feltörekvő mobil károkozók
A biztonsági jelentés a kártékony programok tekintetében elsősorban két területet emelt ki. Az egyik a zsaroló programok intenzív terjedése, és különösen a fájlokat titkosító CryptoLocker térhódítása. A másik pedig a mobil károkozók egyre intenzívebb szaporodása, ami mind több okostelefont és táblagépet veszélyeztet. Noha a webes károkozók számához képest ezek még "csak" 1,2 százalékos részesedéssel rendelkeznek, a vírusterjesztési trendek mégis nagyon borús képet mutatnak. Különösen az Android esetében, hiszen a Google platformja vonzotta a mobil kártevők 99 százalékát. Ezek közül is a Qdplugin trójai volt a leggyakrabban kimutatható, amely legális alkalmazások mögött bújt meg, és ilyen módon került fel a mobilokra. Ugyanakkor, ha a malware családokat és a variánsok számát nézzük, akkor a legtöbb fejtörést azok a trójai programok okozták, amelyek emelt díjas SMS-üzeneteket küldözgettek az okostelefonokról, és ezzel járultak hozzá anyagi károkhoz.
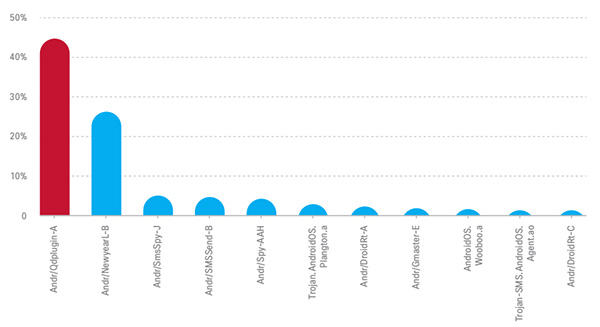
A leggyakoribb mobil károkozók - Forrás: Cisco






-
A Drupalhoz két biztonsági hibajavítás vált letölthetővé.
-
Az NGINX-hez tíz biztonsági hibajavítás érkezett.
-
Újabb kritikus fontosságú biztonsági frissítés jelent meg a PHP-hez.
-
Öt veszélyes biztonsági hibát szüntetett meg a Broadcom a VMware megoldások kapcsán.
-
Az Oracle kritikus veszélyeségű hibát is orvosolt a Java kapcsán.
-
Az Oracle 10 biztonsági rést foltozott be a MySQL Serveren.
-
Az Oracle Database Server hét biztonsági javítást kapott.
-
A Laravel Framework két biztonsági hiba miatt kapott frissítést.
-
A Microsoft az Edge webböngésző kapcsán 72 biztonsági résről számolt be.
-
A Chack Point fontos frissítéseket adott ki a Gaia-hoz.




az ESET legfrissebb kiberfenyegetettségi jelentése (Threat Riport) alapján összeszedtünk néhány rafinált trükköt, amelyekre érdemes odafigyelni a hétköznapokban.
Az ESET az otthoni védelmi megoldásaiban is új biztonsági funkciókat vezet be, amelyek célja a mesterséges intelligencia használatából eredő kiberbiztonsági kockázatok és az AI-alapú adathalászat elleni proaktív védelem.



OLDALUNK
RSSImpresszum
Hirdetési információk
Adatvédelem
Felhasználási feltételek
Hozzászólási szabályzat